Autoriser les données alternatives dans un produit de crédit fintech
Une partie des demandeurs a un dossier de crédit trop peu fourni pour être évaluée par le bureau de crédit, et un partenaire télécom propose des données supplémentaires. L’équipe conformité estime que le RGPD l’interdit. Avec l’autorisation explicite du client, un prêteur peut accéder à presque toutes les données détenues par un tiers, notamment les données télécoms, celles des fournisseurs d’énergie, les données fiscales et les dépenses. L’objection porte sur l’accès à des données à l’insu du client.
L’autorisation du client ouvre l’accès aux données
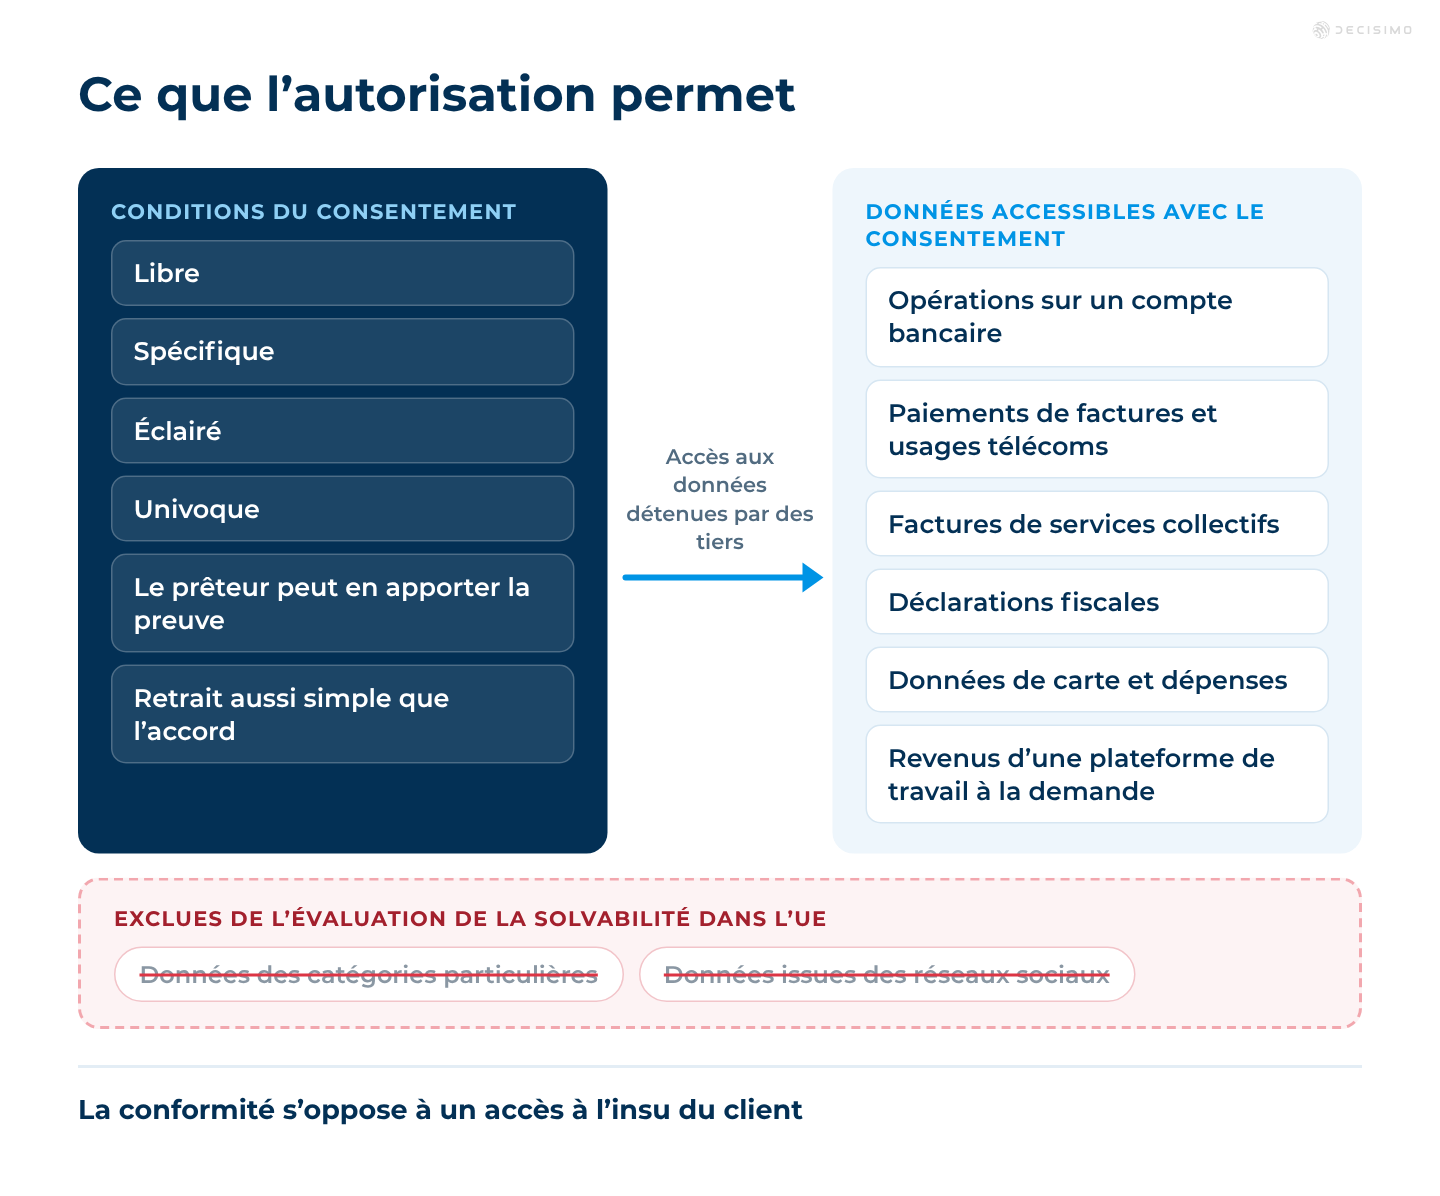
L’autorisation explicite du client ouvre l’accès aux données dans le cadre du RGPD, de la DSP2 et d’ePrivacy. Pour que le consentement puisse servir de fondement au traitement au titre du RGPD, il doit être libre, spécifique, éclairé et univoque. Un consentement lié à un service que le client ne peut pas refuser n’est pas nécessairement libre. Le prêteur doit pouvoir prouver que le consentement a été donné, et le client doit pouvoir le retirer aussi facilement qu’il l’a accordé.
Le prêteur doit vérifier les restrictions applicables à chaque source et à chaque usage. Pour l’octroi de crédits aux consommateurs, la directive européenne sur le crédit aux consommateurs exclut les catégories particulières de données et ne considère pas les réseaux sociaux comme des sources externes pour l’évaluation de la solvabilité. Les risques liés à la modélisation sont une question distincte, abordée dans l’article sur les données alternatives pour le scoring de crédit.
Pour accéder aux informations d’un compte bancaire, la DSP2 prévoit le recours à un service d’information sur les comptes, avec le consentement explicite du client. Pour les données de trafic télécom concernées, ePrivacy exige le consentement préalable de l’abonné au traitement prévu.
Les données des consommateurs peuvent compléter un dossier de crédit peu fourni
Pour le crédit aux particuliers, commencez par déterminer ce que les données peuvent aider à évaluer : revenus, dépenses, flux de trésorerie, paiements réguliers ou vérification de l’adresse. Identifiez ensuite qui les détient et comment le client peut en autoriser l’accès.
| Données | Détenteur | Utilité | Voie d’accès |
|---|---|---|---|
| Opérations sur un compte bancaire | Banque du client | Revenus, dépenses, flux de trésorerie, variations de revenus ou dépenses | Service d’information sur les comptes avec consentement explicite |
| Données de carte et dépenses des consommateurs | Banque, émetteur de carte, application de gestion des dépenses | Habitudes de dépenses, charges essentielles, capacité de remboursement | Service d’information sur les comptes ou partenaire autorisé par le client |
| Factures et usages télécoms | Opérateur mobile | Historique de paiement en l’absence de dossier de crédit, stabilité de l’usage, ancienneté du numéro | Opérateur ou fournisseur de données, avec le consentement préalable |
| Factures d’énergie, d’eau ou de gaz | Fournisseur d’énergie, d’eau ou de gaz | Historique des paiements mensuels, vérification de l’adresse | Fournisseur ou prestataire de données, avec l’autorisation du client |
| Déclarations fiscales et justificatifs de revenus | Administration fiscale, client | Revenus déclarés, revenus des travailleurs indépendants | Autorisation du client ou document fourni par celui-ci |
| Paiements de loyer et d’assurance | Propriétaire, assureur, prestataire de paiement | Historique des paiements réguliers | Prestataire ou partenaire, avec l’autorisation du client |
| Revenus issus d’une plateforme de travail à la demande | Plateforme de transport avec chauffeur ou de livraison | Revenus des travailleurs à la demande, régularité des revenus | Plateforme ou export des données par le client |
Ces sources complètent les informations lorsque le dossier détenu par le bureau de crédit est peu fourni. Chacune a sa propre voie d’accès. Vérifiez donc le détenteur et l’autorisation pour chaque source.
Les données d’entreprise éclairent l’activité d’une petite structure
Pour le financement des microentreprises et des PME, il s’agit d’évaluer l’activité de l’entreprise : flux de trésorerie, ventes, versements reçus et habitudes de paiement. Les ventes réalisées sur une plateforme peuvent être utiles si l’entreprise y exerce son activité, mais la plateforme ou l’entreprise doit fournir une voie d’accès autorisée aux données.
| Données | Détenteur | Utilité | Accès |
|---|---|---|---|
| Opérations sur le compte bancaire de l’entreprise | La banque de l’entreprise | Trésorerie, chiffre d’affaires, régularité des entrées et sorties | Service d’information sur les comptes, avec consentement explicite |
| Ventes sur une place de marché ou une plateforme de commerce en ligne | La plateforme | Volume et évolution des ventes, activité de l’entreprise sur la plateforme | Partenariat avec la plateforme, avec l’autorisation du propriétaire |
| Données d’acquisition des paiements par carte et des terminaux de paiement | Acquéreur, prestataire de paiement | Recettes quotidiennes, saisonnalité | Partenariat avec l’acquéreur |
| Versements des plateformes de livraison et de transport avec chauffeur | La plateforme | Chiffre d’affaires d’un restaurant, d’une entreprise de livraison ou d’un chauffeur | Partenariat avec la plateforme ou export des données du propriétaire |
| Paiements de l’entreprise aux opérateurs télécoms et aux fournisseurs de services collectifs | Opérateur, fournisseur de services collectifs | Historique des paiements, adresse du site et utilisation | Par l’intermédiaire du prestataire, avec consentement |
| Déclarations fiscales | Administration fiscale, entreprise | Chiffre d’affaires et bénéfice déclarés | Autorisation du propriétaire ou documents déposés |
Distinguez les sources destinées au crédit aux particuliers de celles destinées au financement des entreprises dans le plan produit. Le détenteur, l’autorisation et les restrictions applicables peuvent différer.
Choisissez la voie d’accès avant de signer avec un fournisseur
Déterminez une voie d’accès pour chaque source. Vérifiez comment les données vous seront transmises et sur quelle base le fournisseur est autorisé à les communiquer.
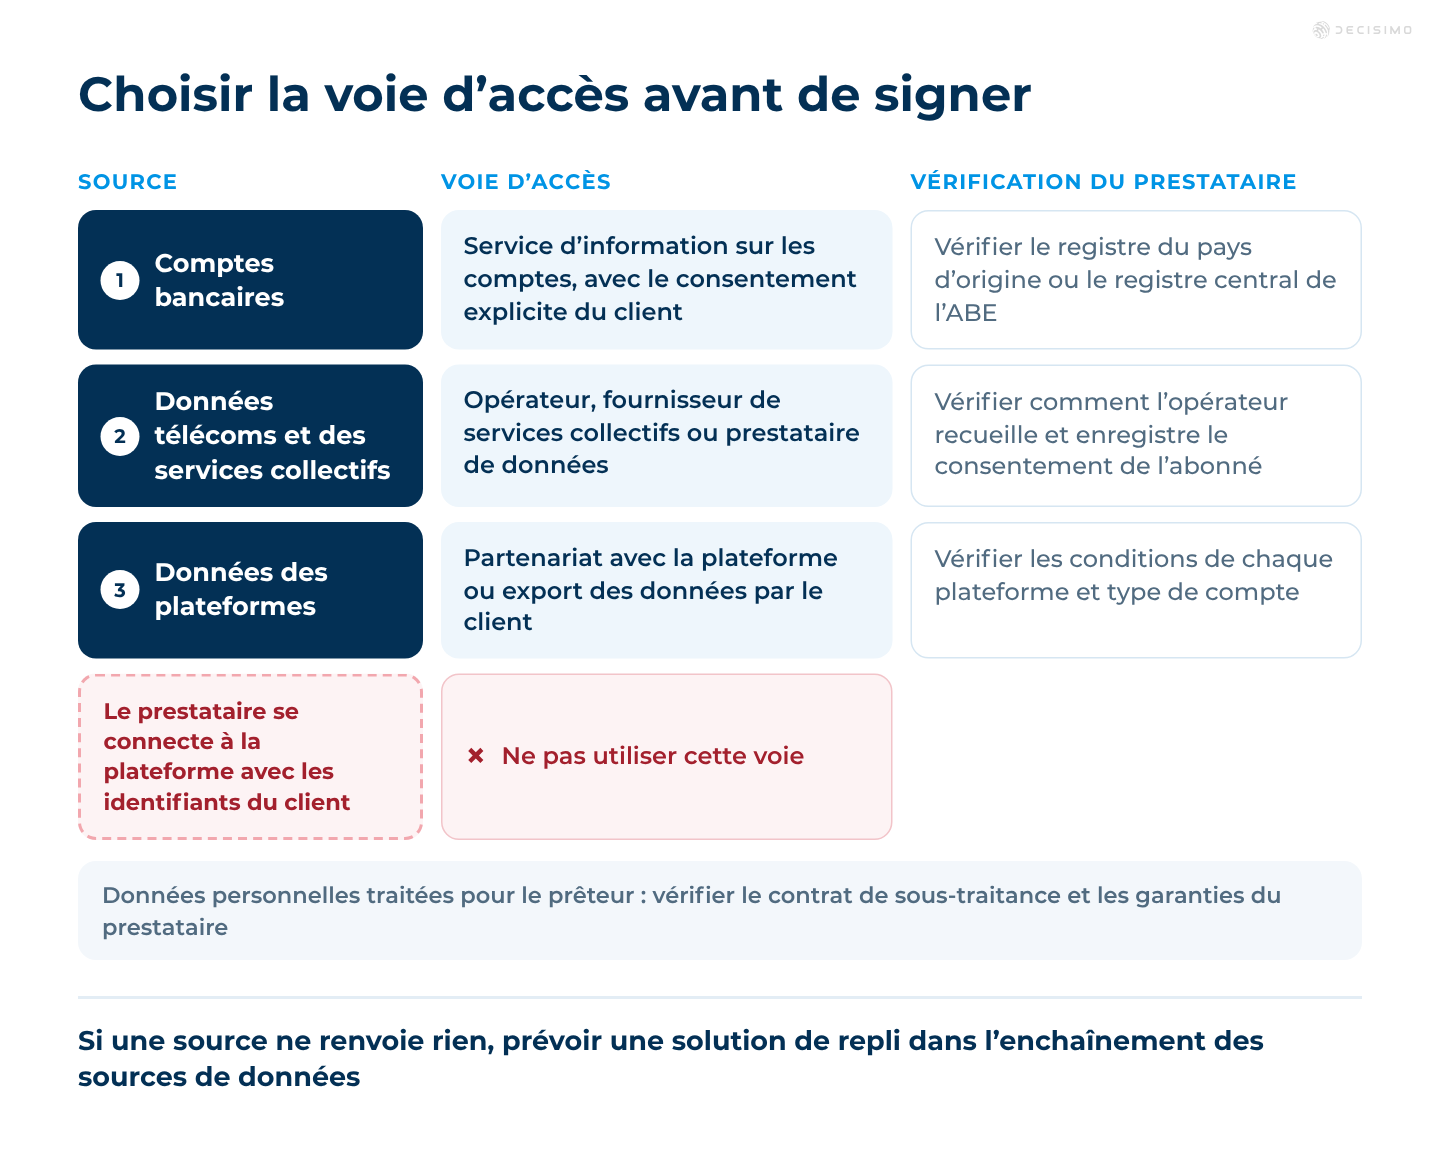
- Comptes bancaires. Faites appel à un service d’information sur les comptes pour accéder aux informations de compte en ligne, avec le consentement explicite du client. Vérifiez le prestataire dans le registre public de son pays d’origine ou dans le registre central de l’ABE. Le service ne couvre que les comptes désignés et les opérations associées, et le client conserve ses identifiants de sécurité personnalisés.
- Données télécoms et des services collectifs. Adressez-vous à l’opérateur, au fournisseur de services collectifs ou à son prestataire. Pour les données de trafic télécom concernées, vérifiez comment l’opérateur obtient et enregistre le consentement préalable de l’abonné.
- Données des plateformes. Passez par un partenariat avec la plateforme ou par l’export des données du client, lorsque cette option existe. Le client conserve ses identifiants de connexion à la plateforme. Les conditions d’utilisation d’Uber aux États-Unis interdisent d’autoriser un tiers à utiliser le compte. Vérifiez les conditions propres à chaque plateforme et à chaque type de compte.
- Traitement des données par un prestataire pour le prêteur. Si un prestataire traite des données personnelles pour le compte du prêteur, vérifiez que le contrat de sous-traitance et les garanties du prestataire répondent aux exigences applicables.
Prévoyez une solution de repli si une source est indisponible. Un enchaînement de sources de données définit l’ordre des sources et la suite à donner lorsque l’une d’elles ne renvoie aucun résultat.

Comparez le prix du partenaire à la valeur pour le portefeuille
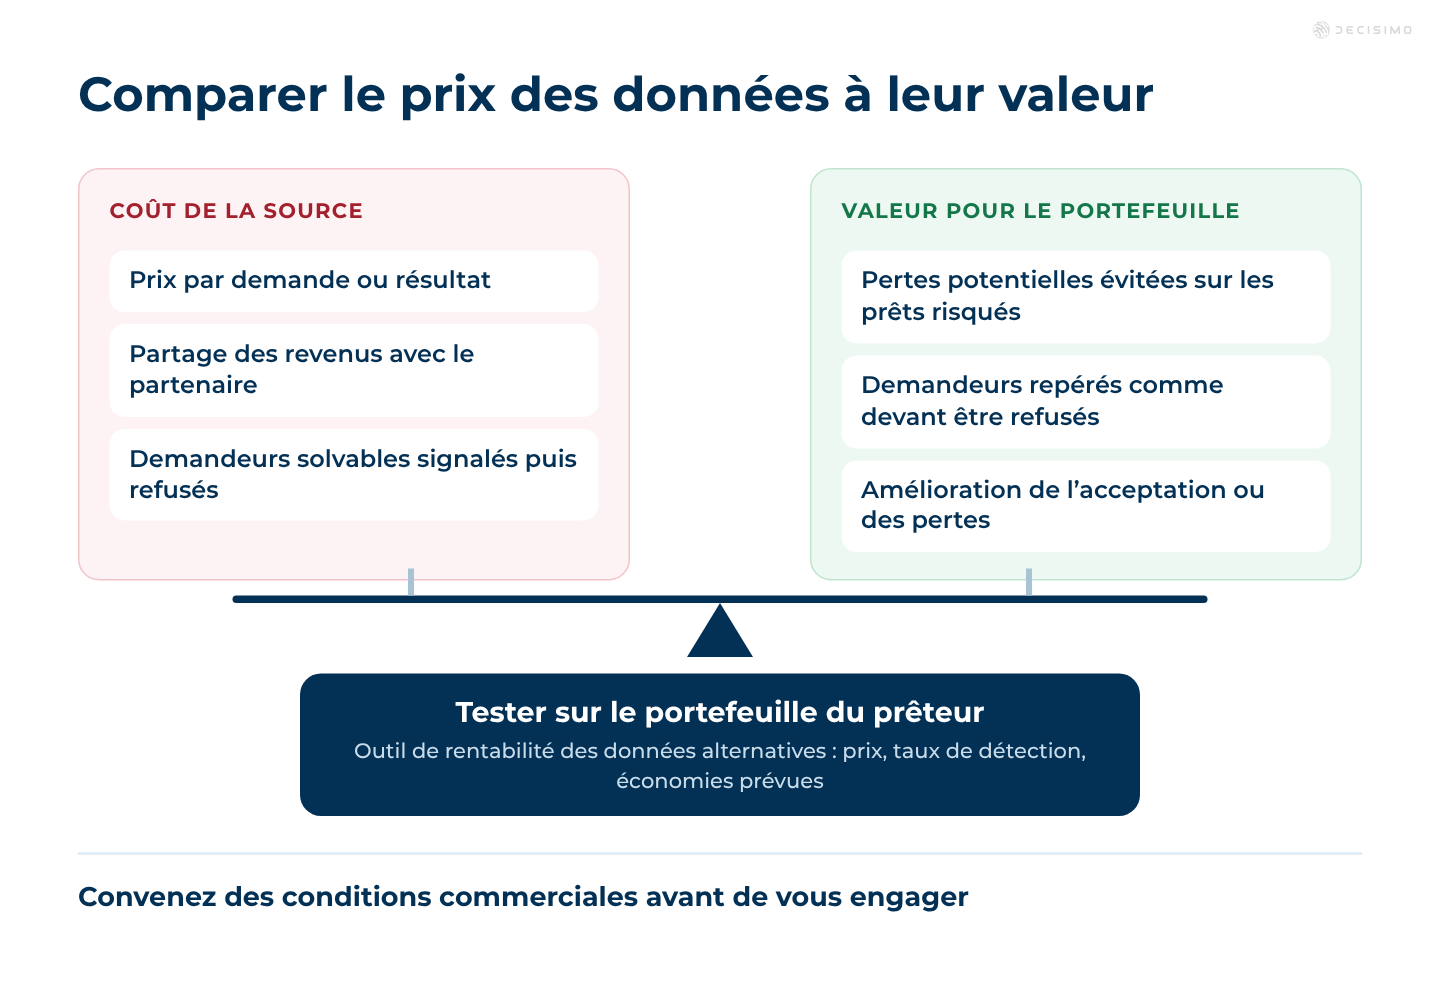
Convenez du prix par demande ou par résultat, ainsi que d’un éventuel partage des revenus, avant de vous engager. Comparez ensuite ce coût aux économies que les données peuvent générer ou à leur effet sur la décision.
Une source peut aider à repérer davantage de demandeurs à refuser, mais aussi signaler à tort des demandeurs solvables. Ces faux positifs ont un coût, tout comme les refus de prêts risqués peuvent éviter des pertes. Mesurez toute amélioration du taux d’acceptation ou des pertes sur le portefeuille du prêteur. Utilisez l’outil de rentabilité des données alternatives pour comparer le prix au taux de détection, aux demandeurs solvables et risqués refusés et aux économies attendues.
Prévoyez une autorisation distincte, claire et vérifiable
Présentez l’autorisation dans une partie distincte de la demande, en termes simples, en précisant la source, les données et leur utilisation. Si l’évaluation du prêt ne nécessite pas ces données, le client doit pouvoir refuser l’autorisation et tout de même accéder au prêt. Expliquez comment retirer son consentement avant de le recueillir, et faites en sorte que le retrait soit aussi simple que son octroi.
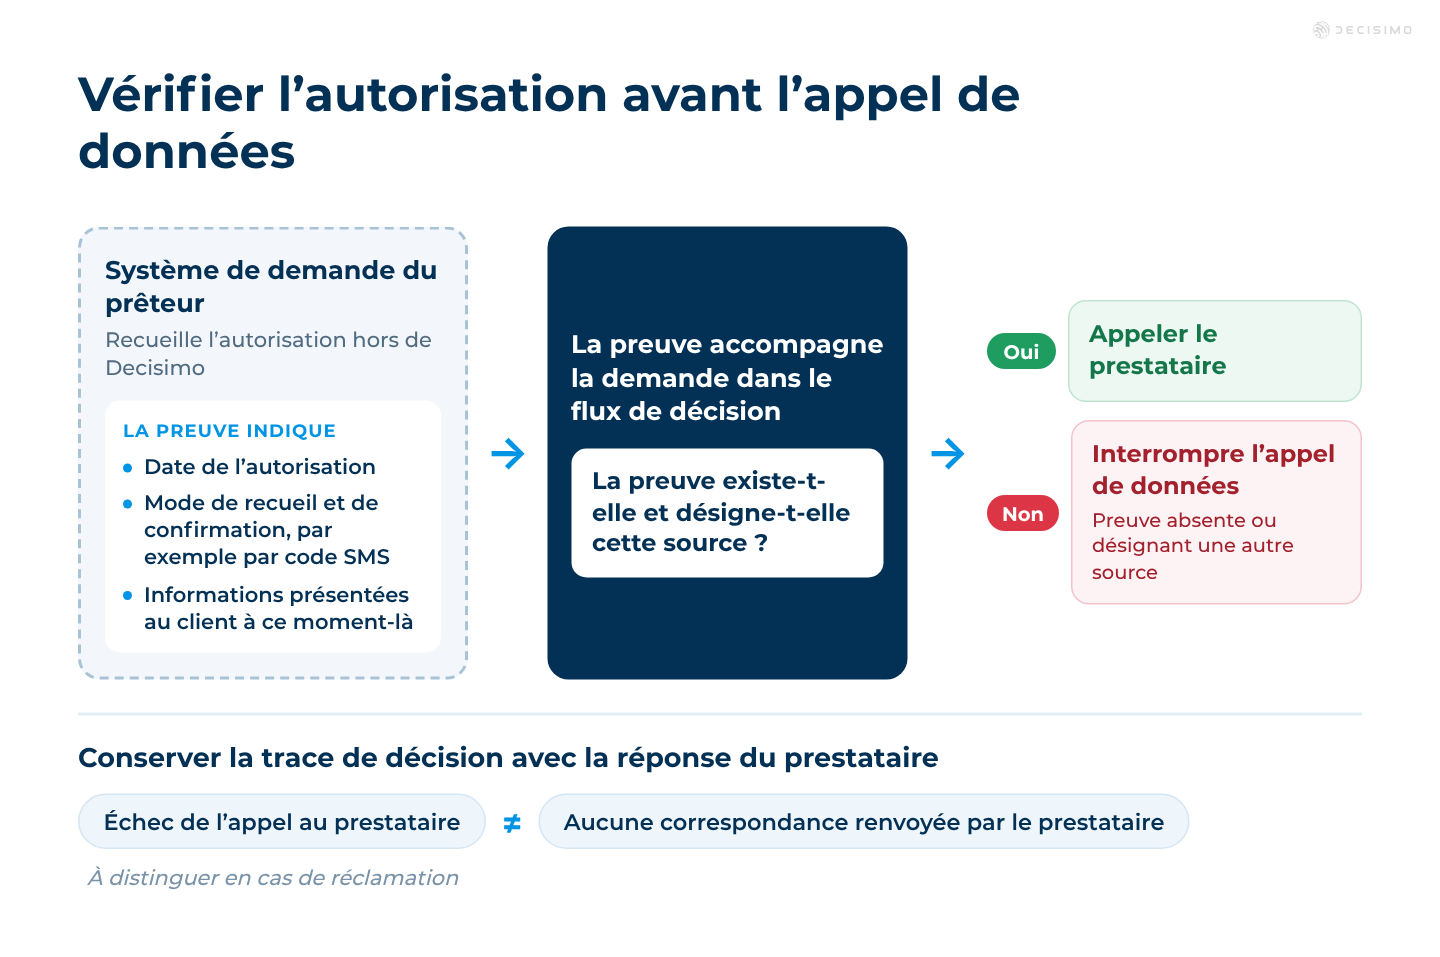
Une action supplémentaire, comme la saisie d’un code SMS, peut confirmer l’autorisation du client. Celui-ci doit aussi pouvoir consulter ce qu’il a accepté. Les lignes directrices de l’EDPB sur le consentement indiquent que les preuves doivent permettre de montrer comment et quand le consentement a été recueilli, ainsi que les informations présentées au client à ce moment-là. Conservez ces preuves tant que le traitement se poursuit. Le prêteur et son partenaire doivent pouvoir les produire après une réclamation.
Pour évaluer la solvabilité d’un consommateur dans l’UE, excluez les données des catégories particulières et les données issues des réseaux sociaux. Cette restriction s’applique même si le client a donné son consentement.
Vérifiez l’autorisation avant d’appeler le fournisseur
Le prêteur recueille l’autorisation dans son propre système de demande, en dehors de Decisimo. Transmettez-en la preuve avec la demande, vérifiez qu’elle existe et qu’elle nomme la source avant l’appel, puis interrompez celui-ci si la preuve manque ou désigne une autre source. L’appel de données peut être configuré comme une source dans un flux de décision.
Conservez la trace de décision de l’exécution avec la réponse du fournisseur afin que l’équipe puisse enquêter lorsqu’une réclamation arrive. Un appel qui échoue doit pouvoir être distingué d’un résultat sans correspondance. Cet article fournit des informations générales. Le conseil juridique du prêteur peut le renseigner sur sa propre configuration.
Revenons au segment des demandeurs dont le dossier de crédit est peu fourni et à l’offre du partenaire télécom. Cette offre peut être envisagée si le client est informé de l’accès, le confirme et qu’une preuve est conservée. Avant le déploiement du plan, examinez dans l’ordre les décisions relatives à l’accès :
- Recensez les données nécessaires, leur détenteur et ce qu’elles permettent de décider. Distinguez le crédit aux particuliers du crédit aux entreprises.
- Choisissez la voie d’accès à chaque source : un service d’information sur les comptes pour les comptes bancaires, le détenteur ou son prestataire pour les données télécoms et des services collectifs, un partenariat avec la plateforme ou un export du client pour les données de plateforme.
- Vérifiez le statut et les pratiques du prestataire : consultez le registre correspondant pour un service d’information sur les comptes, contrôlez la procédure de recueil du consentement des abonnés pour les données télécoms et examinez les garanties du sous-traitant si un prestataire traite les données pour le prêteur.
- Négociez les conditions commerciales, notamment le prix par demande ou par résultat et tout partage de revenus, puis comparez ce prix aux économies attendues et au coût des faux positifs.
- Rédigez une autorisation distincte, en termes simples, qui précise la source, les données et leur utilisation. Le retrait doit être aussi simple que l’octroi du consentement.
- Confirmez l’autorisation, par exemple avec un code SMS, et conservez une preuve de la date et des modalités du consentement ainsi que des informations présentées au client. Cette preuve doit être accessible au prêteur et à son partenaire.
- Transmettez la preuve au moteur de décision, interrompez l’appel de données si elle manque ou désigne une autre source, et conservez la trace d’exécution avec la réponse du prestataire.
Questions fréquentes sur l’autorisation des données alternatives
Le consentement du client suffit-il pour utiliser des données alternatives au titre du RGPD ?
Non. Le consentement doit être libre, spécifique, éclairé et univoque, et le prêteur doit pouvoir en apporter la preuve. Il ne prévaut pas sur les autres limites légales. Si les données ne sont pas nécessaires à l’octroi du prêt, demandez l’autorisation séparément des conditions du prêt et vérifiez les restrictions applicables à la source et à son usage.
Que doit contenir la preuve de l’autorisation du client ?
Elle doit indiquer quand et comment l’autorisation a été donnée, ainsi que les informations présentées au client à ce moment-là. Conservez la preuve de confirmation tant que le traitement se poursuit, et rendez-la accessible au prêteur et à son partenaire.
Un prêteur peut-il accéder aux données du compte bancaire d’un client au titre de la DSP2 ?
Oui, par l’intermédiaire d’un service d’information sur les comptes, pour accéder aux informations en ligne du compte et avec le consentement explicite du client. Le service ne couvre que les comptes désignés et les opérations qui leur sont associées. Le client conserve ses données de sécurité personnalisées. Vérifiez l’enregistrement ou l’exemption du fournisseur dans le registre public correspondant.
Un prêteur peut-il utiliser des données télécoms pour prendre des décisions de crédit ?
Oui. Au titre d’ePrivacy, un opérateur peut traiter des données de trafic pour fournir un service à valeur ajoutée, avec le consentement préalable de l’abonné. Celui-ci peut retirer son consentement. Avant d’utiliser ces données pour une décision de crédit, vérifiez la voie d’accès et les restrictions applicables.
Un fournisseur de données peut-il se connecter au compte du client sur une plateforme pour le prêteur ?
N’utilisez pas cette voie. Les conditions d’utilisation d’Uber aux États-Unis interdisent d’autoriser un tiers à utiliser le compte. Elles ne définissent pas les conditions applicables aux autres plateformes ou types de comptes. Passez plutôt par un partenariat avec la plateforme ou par un export des données effectué par le client.
Quelles données ne peuvent pas servir à évaluer la solvabilité d’un consommateur dans l’UE ?
N’utilisez ni les données des catégories particulières au sens du RGPD ni les données issues des réseaux sociaux pour cette évaluation. La directive européenne sur le crédit aux consommateurs exclut les données des catégories particulières et précise que les réseaux sociaux ne constituent pas une source externe à cette fin. Vérifiez les exigences applicables au produit et au marché.
Quelles données alternatives peuvent être utiles au financement des microentreprises et des PME ?
Les opérations sur le compte bancaire de l’entreprise peuvent aider à évaluer sa trésorerie et son chiffre d’affaires. Les ventes sur les plateformes, les versements, les données d’acquisition des paiements, les paiements aux opérateurs télécoms et aux fournisseurs de services collectifs, ainsi que les déclarations fiscales, renseignent sur l’activité et les habitudes de paiement. Le mode d’accès dépend du détenteur de chaque source.
Le client doit-il accepter une décision de crédit automatisée ?
Pas dans tous les cas. Le RGPD prévoit une exception pour les décisions fondées exclusivement sur un traitement automatisé et produisant des effets importants, lorsqu’elles reposent sur le consentement explicite du client ou sont nécessaires à la conclusion d’un contrat. Il impose des garanties, notamment la possibilité d’obtenir une intervention humaine, d’exprimer son point de vue et de contester la décision. Prévoyez ces garanties dans le processus de décision et vérifiez les règles applicables au crédit à la consommation.
