Contrôles antifraude dans les demandes de crédit
Découvrez comment tester les incohérences d’une demande sur votre portefeuille et choisir celles qui justifient un examen humain.
Contrôles de fraude sur les prêts et paiements, enquêtes, identification des appareils et opérations antifraude
Découvrez comment tester les incohérences d’une demande sur votre portefeuille et choisir celles qui justifient un examen humain.
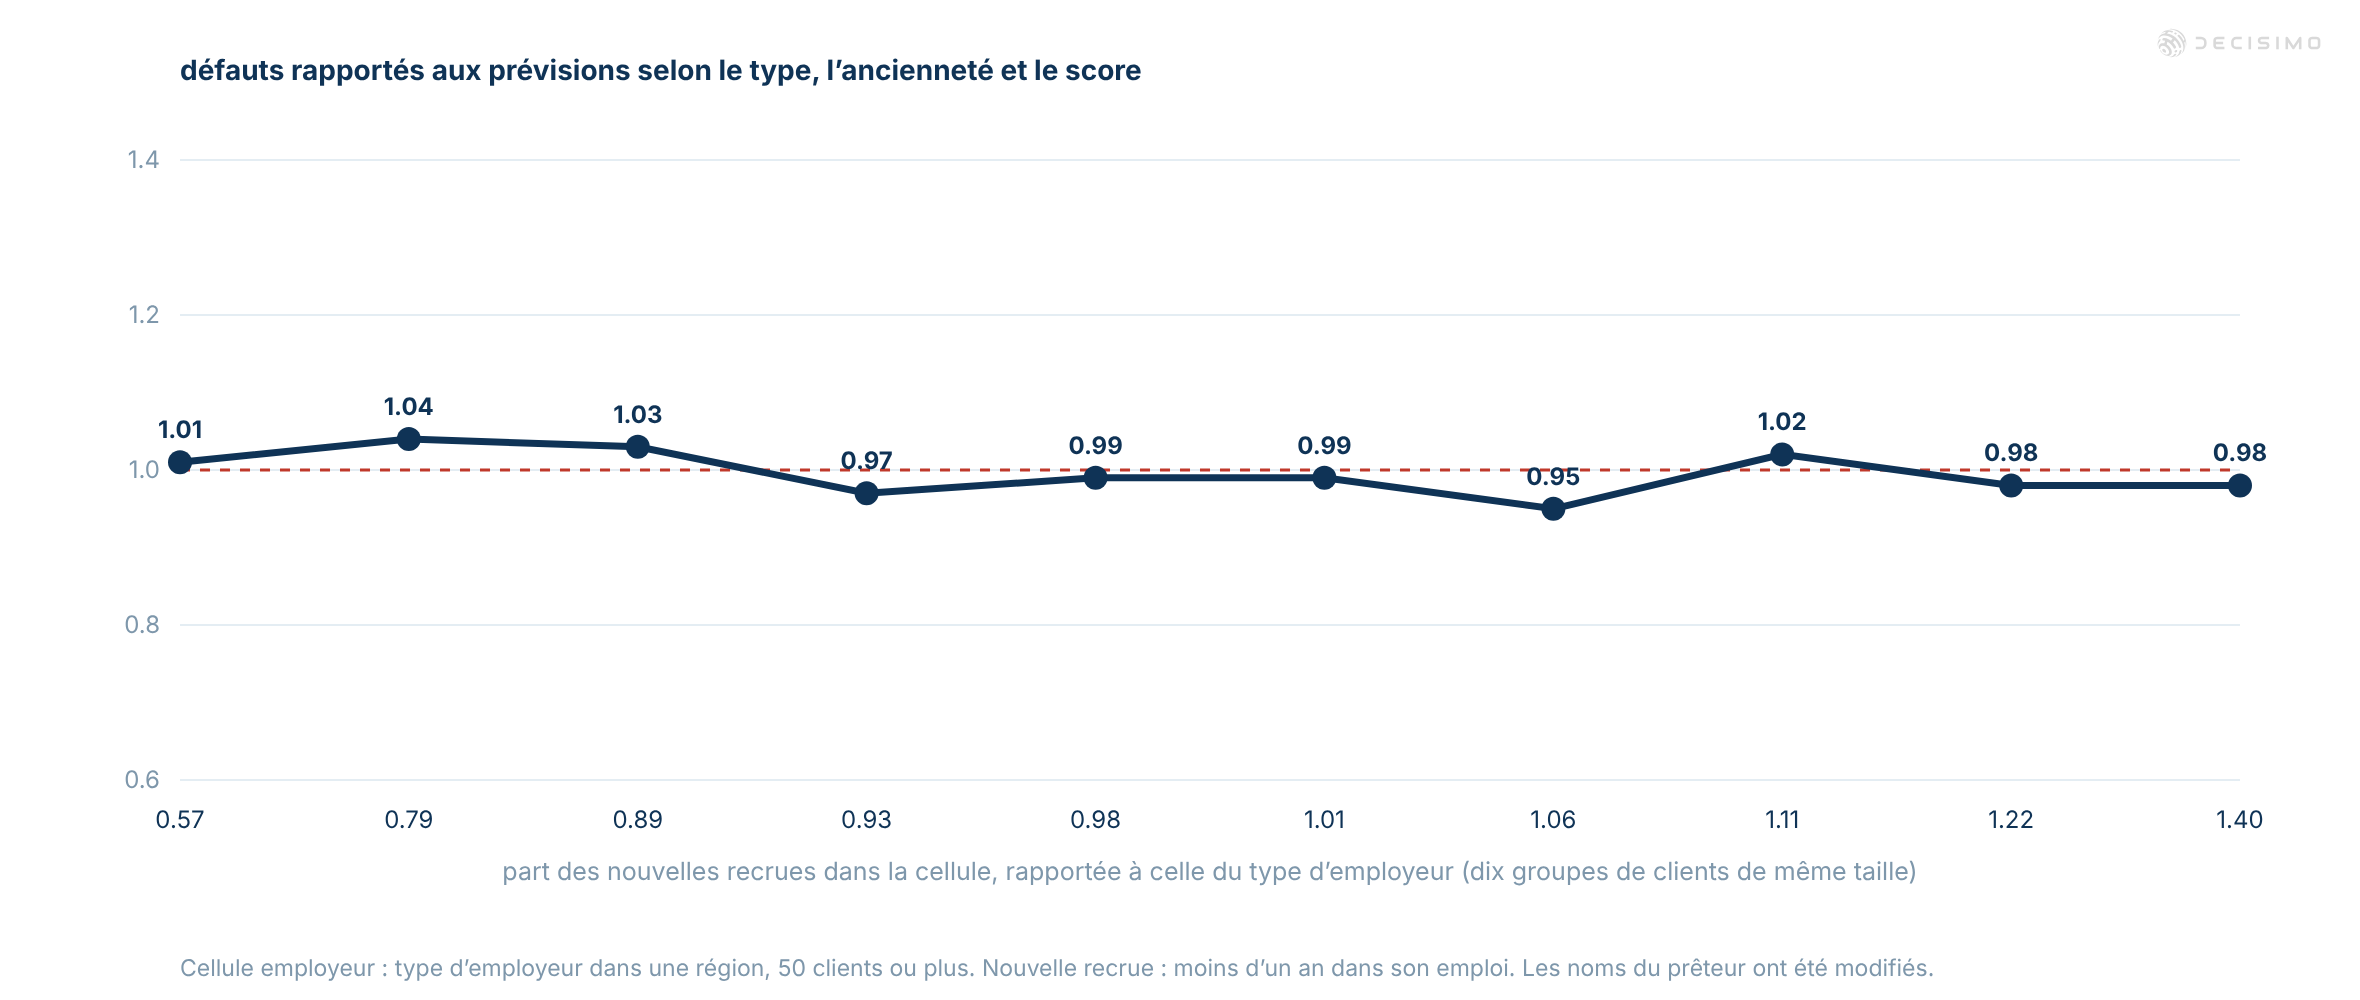
Découvrez ce que révèlent les contrôles de concentration par employeur, où les regroupements par type et région montrent leurs limites, et quelles informations recueillir avant d’orienter un dossier vers un examen.
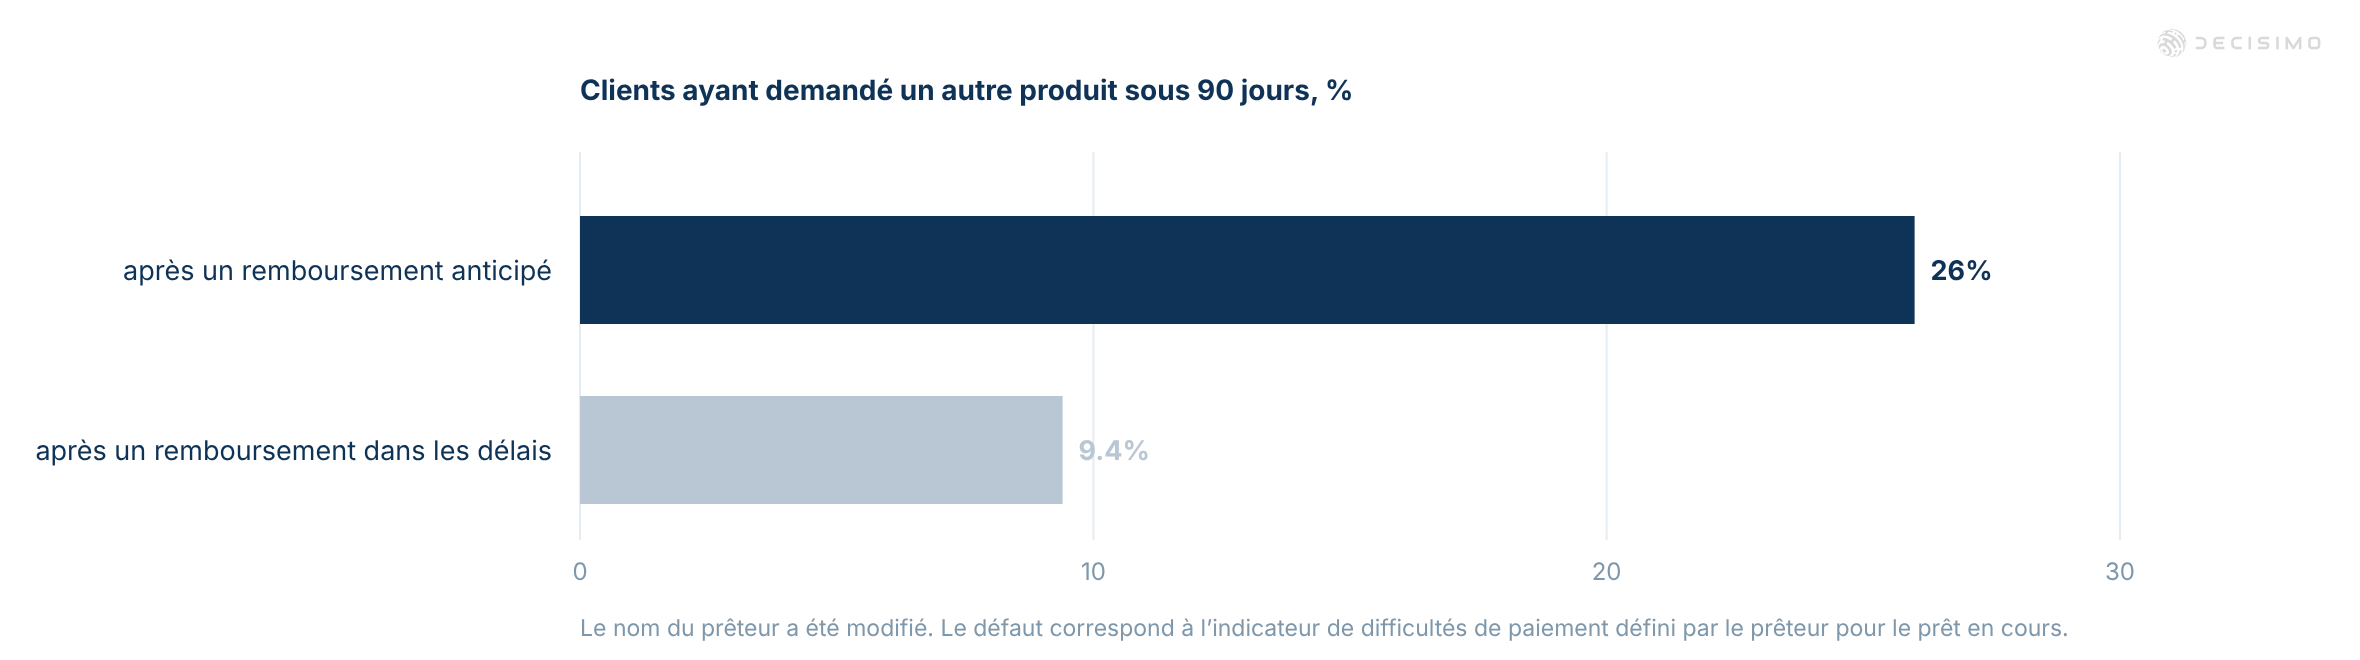
Découvrez quels remboursements anticipés étaient associés aux difficultés de paiement dans le portefeuille d’un prêteur, et comment tester une règle de signalement avant de l’utiliser.
Centauri utilise une méthode différente pour l’identification par empreinte numérique de l’appareil. Au lieu de s’appuyer sur les signaux matériels et logiciels habituels, cette méthode analyse les variations au niveau de la mémoire pour identifier les appareils avec une grande précision et obtenir des résultats stables. Cet article présente le fonctionnement de cette méthode, ses différences avec les approches traditionnelles et les usages qu’elle pourrait trouver dans les opérations de lutte contre la fraude.
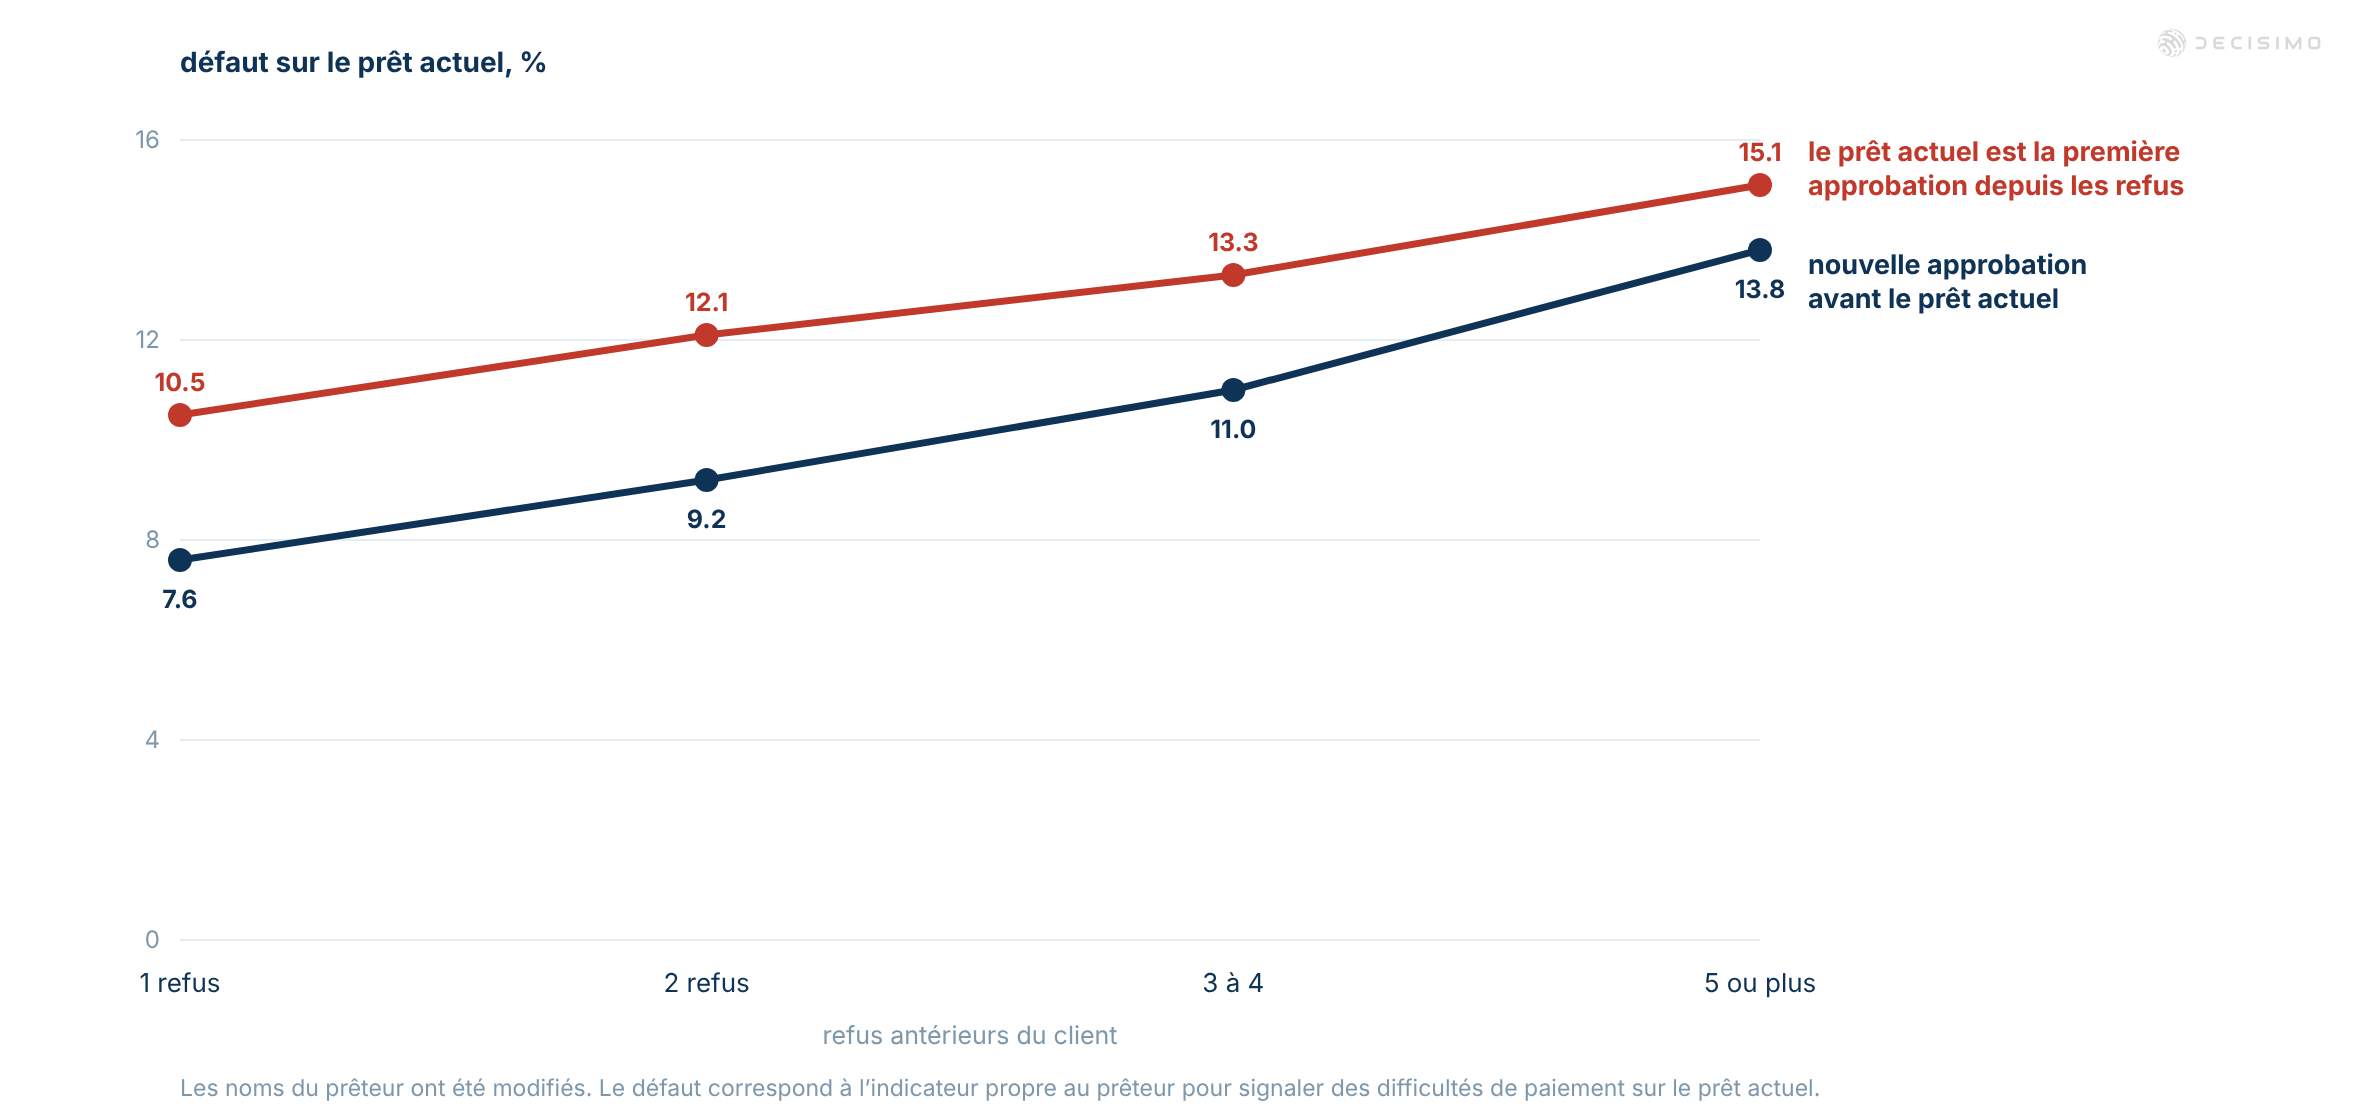
Déterminez quelles demandes acceptées après un refus justifient un signalement et quels profils de magasins méritent un examen. Les données distinguent les indicateurs utiles au niveau du client des classements de magasins liés aux produits vendus.
Après les contrôles d’éligibilité, les règles antifraude peuvent être ajoutées au même flux de décision. Pour le crédit à la consommation et le BNPL, les contrôles de connaissance du client (KYC) se combinent à l’analyse de la vélocité, des variations et de la concentration ou des liens entre dossiers. Cet article présente quatre catégories de règles (véracité, variations, vélocité, concentration et liens), les signaux et données à recouper, ainsi que des pistes pratiques pour intégrer ces contrôles au flux de décision et repérer les identités synthétiques et les demandes suspectes.
Découvrez les méthodes de lutte contre la fraude, les techniques de suivi et les approches fondées sur des règles présentées dans ce centre de ressources. De l’empreinte numérique aux identités synthétiques frauduleuses, en passant par la gestion de dossiers et la sécurité des connexions, ces articles montrent comment structurer les règles de décision pour détecter les risques et réagir plus vite.
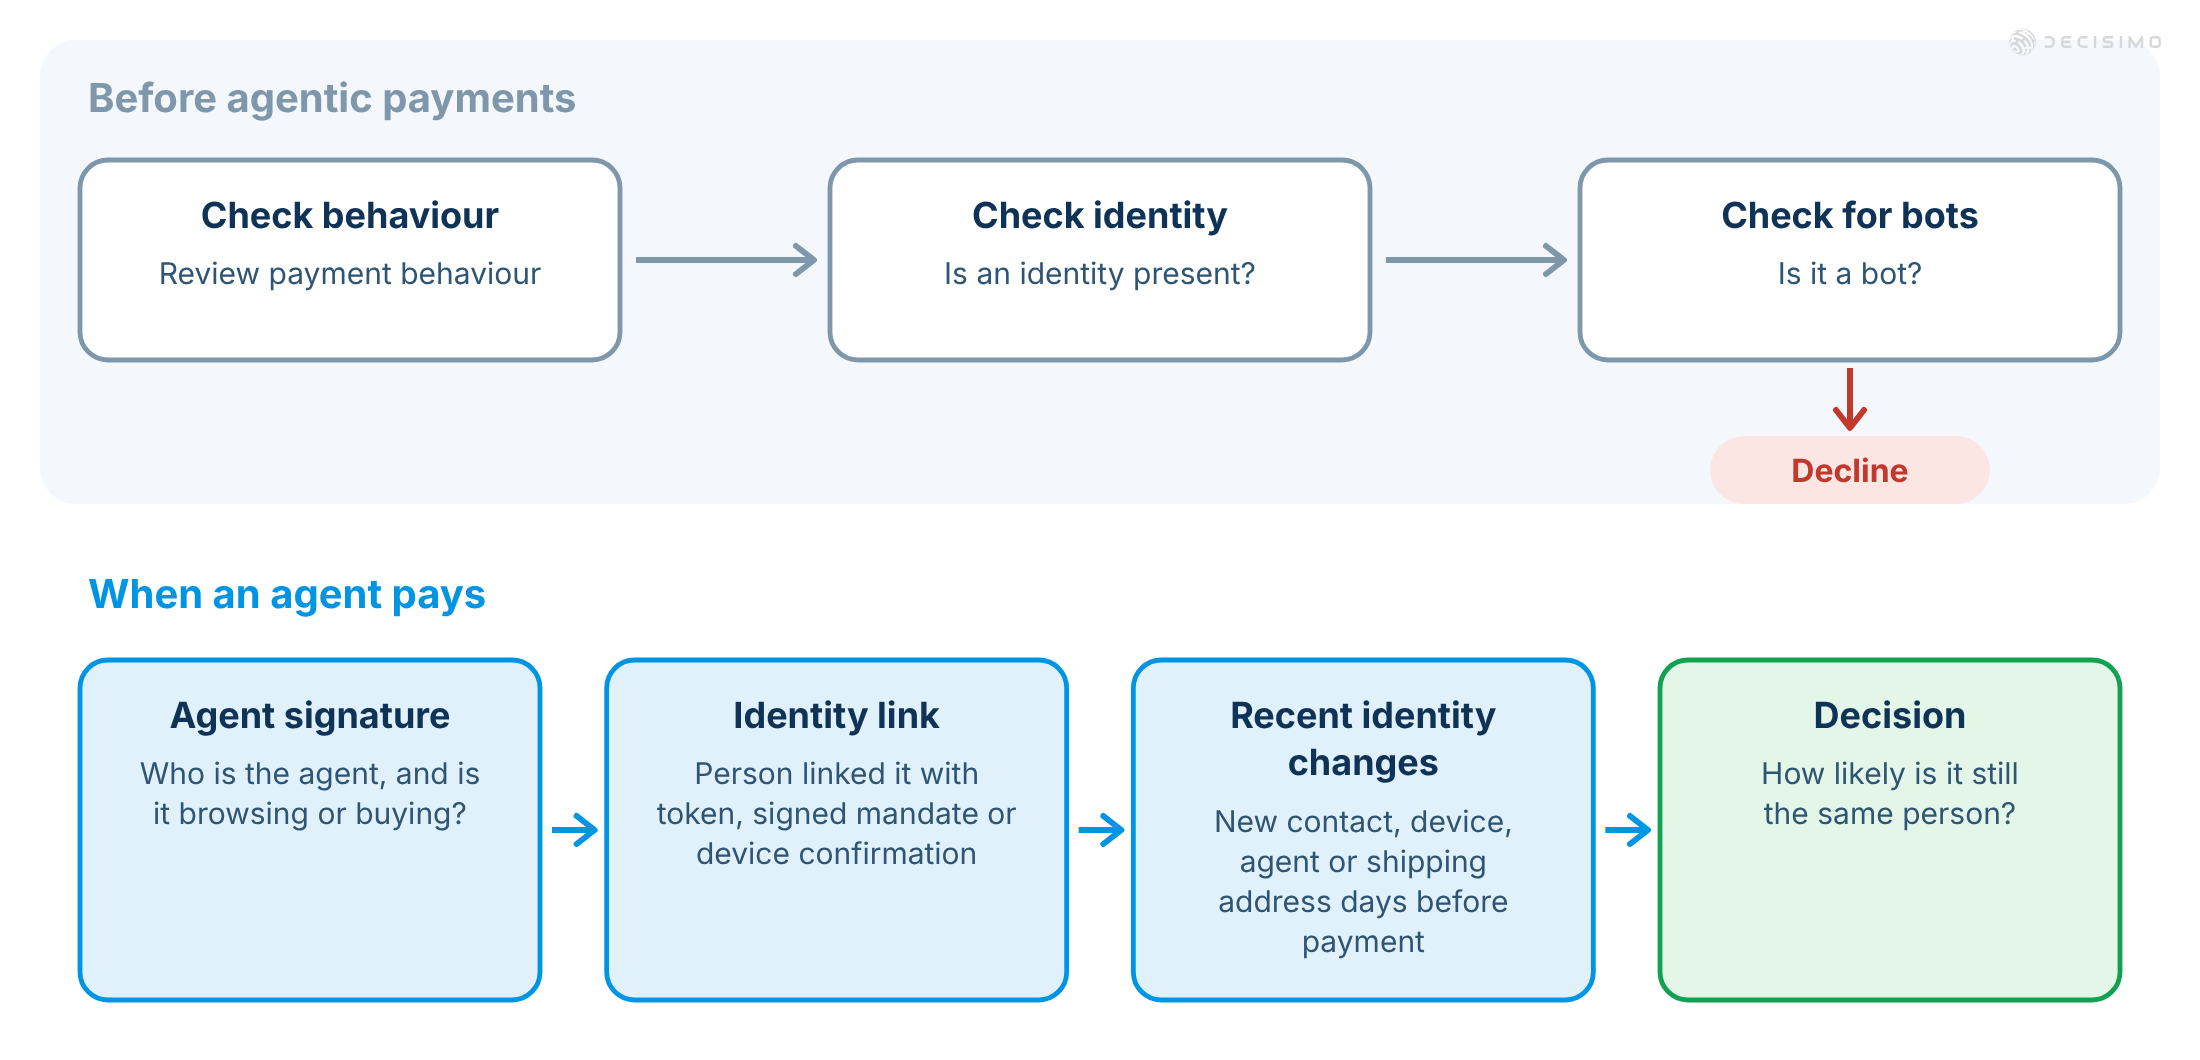
Les règles conçues pour repérer les bots malveillants peuvent aussi signaler des agents d’achat légitimes qui partagent une même infrastructure. L’enjeu est de savoir si l’agent est reconnu et si le client a reconnu l’identité qu’il utilise.
Fingerprint.com est une alternative concrète à ThreatMetrix pour les équipes qui cherchent à identifier les utilisateurs sans tarifs opaques ni positionnement flou. Cette comparaison porte sur les fondements techniques, la précision, les secteurs d’activité et le modèle tarifaire, afin d’évaluer l’adéquation avec un besoin de sécurité et de lutte contre la fraude.
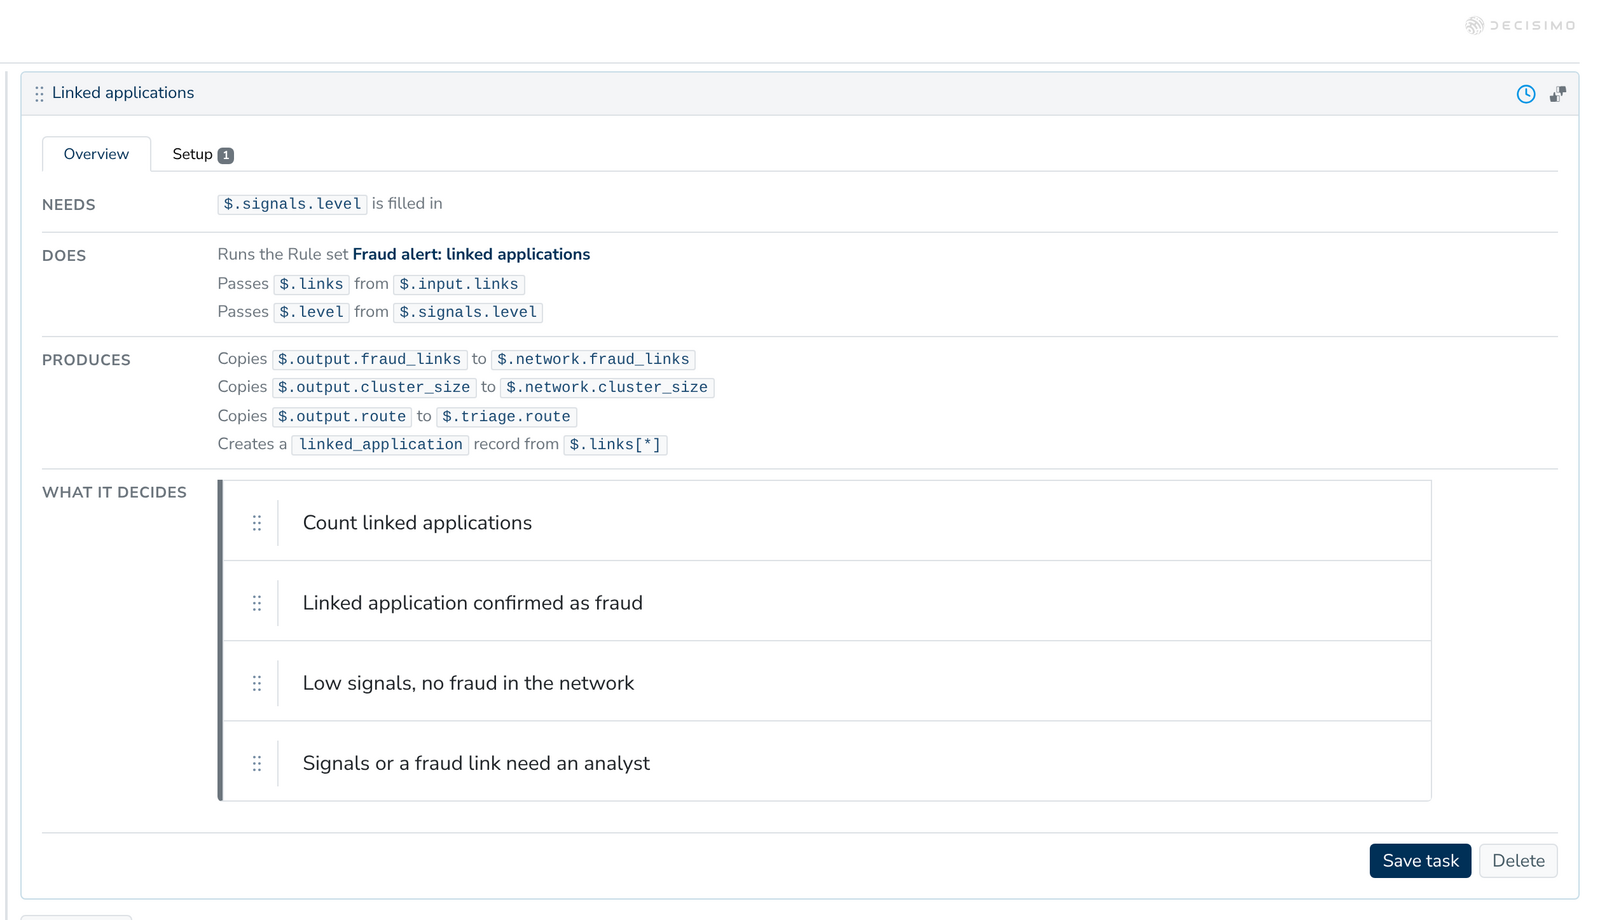
Une alerte de fraude avec un score faible peut tout de même nécessiter un examen si une demande liée est confirmée comme frauduleuse. En intégrant les demandes liées au dossier, les analystes disposent du contexte nécessaire pour orienter l’alerte et consigner leur décision.