Que garder en interne et que confier pour lutter contre la fraude ?
Les équipes de lutte contre la fraude doivent faire un choix concret. Elles peuvent acheter un service antifraude géré, dont le fonctionnement reste opaque, ou développer leurs compétences clés en interne et recourir à des sources de données externes lorsque c'est nécessaire. Les deux options peuvent convenir, mais leurs effets à long terme sont très différents.
Dans un modèle où l'entreprise achète l'essentiel, le principal risque ne se limite pas à la dépendance envers un fournisseur. Il concerne aussi la dépendance aux données. De nombreux fournisseurs antifraude enrichissent les événements bruts avec des informations sur les appareils, l'identité, le comportement, le réseau et les consortiums. Ces données enrichies deviennent l'actif le plus précieux de l'ensemble, car elles améliorent la détection, l'examen des dossiers, l'ajustement des règles et les performances des modèles. Si elles restent dans l'environnement du fournisseur, l'équipe ne maîtrise pas entièrement l'historique des décisions qui ont conduit à des approbations, des refus et des enquêtes. Leur export ultérieur est souvent incomplet, coûteux ou impossible au niveau de détail nécessaire.
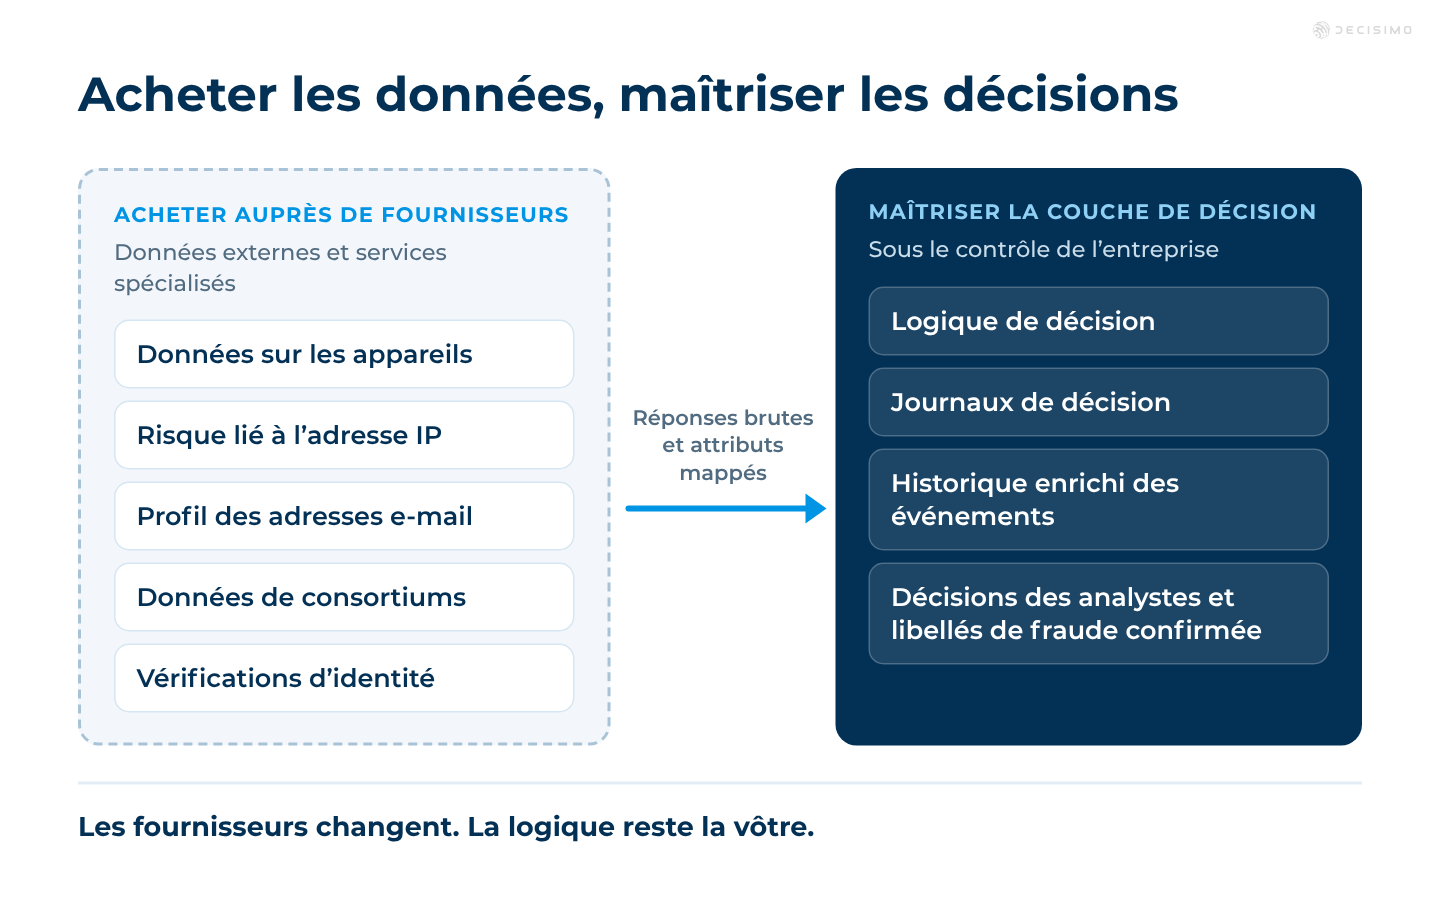
C'est pourquoi la lutte contre la fraude doit être envisagée comme une capacité opérationnelle à long terme. L'entreprise peut acheter des données, des signaux et des services spécialisés. Mais elle doit garder la maîtrise de la logique de décision, des journaux de décision et de l'historique enrichi des événements qui sert à évaluer le risque de fraude.
Pour créer ou refondre cette capacité, il faut commencer par le parcours client. La fraude ne se concentre pas en un seul point. Elle apparaît aux étapes les plus vulnérables : ouverture de compte, connexion, modification du profil, paiement, retrait, demande de crédit, récupération de compte ou échange avec le service client. L'objectif est de repérer ces points faibles, de définir les comportements habituels, de détecter rapidement les écarts et de soumettre chaque événement important à des règles déterministes qui peuvent être suivies, contrôlées et modifiées rapidement.
Construire ou acheter une capacité antifraude
La plupart des entreprises ne choisissent ni de tout développer, ni de tout acheter. La question pratique est de savoir ce qu'il faut maîtriser et ce qu'il faut acheter.
Ce que l'achat apporte
- Un accès rapide aux signaux de fraude, par exemple les informations sur les appareils, le risque associé à une adresse IP, le profil d'une adresse e-mail, les données de consortiums et les vérifications d'identité.
- Un déploiement initial plus rapide si le fournisseur propose des règles, des flux de décision et une évaluation du risque prêts à l'emploi.
- Une expertise spécialisée sur des modes opératoires que l'équipe n'a pas encore rencontrés.
- Un soutien opérationnel pour les équipes qui disposent de peu d'expérience en matière de fraude.
Ce que l'achat peut coûter
- Une logique opaque si le fournisseur ne renvoie qu'un score ou une recommandation.
- Des changements plus lents lorsque l'équipe doit demander au fournisseur de modifier les règles ou les flux de décision.
- Une dépendance aux données lorsque les données antifraude enrichies sont stockées sur la plateforme du fournisseur et ne peuvent pas être exportées dans un format exploitable.
- Un historique difficile à examiner si les analystes ne peuvent pas vérifier les raisons précises d'une décision.
- Des coûts de changement élevés lorsque des processus essentiels dépendent d'objets, d'API et de structures de données historiques propres au fournisseur.
Le modèle opérationnel le plus efficace consiste généralement à acheter les signaux externes et à maîtriser la couche de décision. L'entreprise recueille alors les événements bruts et enrichis, conserve les journaux de décision et évalue le risque à l'aide d'une plateforme de règles souple. Les fournisseurs peuvent être remplacés. La logique antifraude, elle, reste sous le contrôle de l'entreprise.
Pour découvrir les sources de données qui peuvent alimenter cette couche, consultez Les sources de données disponibles et Intégrations.
Pourquoi la maîtrise des données compte plus qu'on ne le pense
Les dispositifs antifraude progressent grâce aux retours d'expérience. Les équipes recueillent des données sur les événements, appliquent des règles, examinent les résultats, confirment les fraudes ou les faux positifs, puis ajustent la logique de décision. Cette démarche ne fonctionne bien que si les éléments qui l'étayent sont conservés.
Les données antifraude les plus précieuses ne sont généralement pas le formulaire initial ou la demande de transaction pris isolément. Leur valeur réside surtout dans les données enrichies associées à ces événements :
- Empreinte de l'appareil et régularité de son utilisation au fil du temps
- Historique de l'adresse IP, géolocalisation, ASN, indicateurs de proxy, de VPN et d'hébergement
- Ancienneté de l'adresse e-mail, qualité du domaine, exposition à des fuites de données et délivrabilité
- Comportements tels que la vitesse de saisie, le parcours de navigation et le temps consacré à remplir un formulaire
- Fréquence des événements concernant plusieurs comptes, identités, appareils et moyens de paiement
- Liens entre les demandes, les bénéficiaires, les adresses et les numéros de téléphone
- Résultats des décisions, conclusions des analystes et retours liés aux chargebacks ou aux fraudes confirmées
Quand un fournisseur maîtrise ces données, l'équipe a du mal à répondre à des questions fondamentales. Quels signaux ont le plus compté dans les fraudes confirmées ? Quelles règles ont entraîné des faux positifs ? Quel mode opératoire est apparu au cours des 30 derniers jours ? Qu'est-ce qui a changé après le déploiement d'un nouveau parcours d'ouverture de compte ?
La maîtrise de cet historique des événements permet d'améliorer les contrôles au fil du temps. Elle compte aussi pour les audits. Lorsque des décisions automatisées influent sur l'accès à un service, les paiements, le crédit ou l'ouverture de compte, les journaux de décision doivent montrer quelles données ont été évaluées, quelles règles se sont déclenchées et pourquoi la décision finale a été prise. Pour en savoir plus, consultez Suivre les modèles et les décisions.
Organiser la lutte contre la fraude avec méthode
Une activité antifraude bien organisée commence par une cartographie, pas par un modèle. Il faut d'abord cartographier le parcours client, puis repérer les points d'entrée possibles de la fraude, définir les comportements habituels et inhabituels, et préciser les éléments à recueillir à chaque étape.
1. Cartographier les étapes du parcours client
Découpez le parcours en étapes observables. La liste exacte dépend du modèle économique, mais un parcours type comprend :
- Début de session
- Ouverture de la page d'accueil ou de l'application
- Début de l'inscription
- Saisie de l'adresse e-mail ou du numéro de téléphone
- Envoi et vérification du code OTP
- Téléversement d'un justificatif d'identité
- Vérification de la correspondance du visage
- Saisie de l'adresse
- Association d'un compte bancaire ou d'une carte
- Envoi de la demande
- Déclenchement d'un examen manuel
- Approbation ou refus
- Première transaction, mise à disposition des fonds ou retrait
- Connexion depuis un nouvel appareil
- Réinitialisation du mot de passe ou récupération du compte
- Modification du profil, du bénéficiaire ou de la destination d'un versement
Chaque étape doit générer un événement structuré. Cet événement doit comporter les identifiants du client, un horodatage, les données de l'appareil et du réseau, les données de session, les métadonnées de la demande, les attributs transmis et le résultat de chaque vérification externe.
2. Définir les comportements habituels et inhabituels
Il est impossible de repérer un comportement inhabituel sans avoir d'abord défini les comportements habituels de façon mesurable. Il ne s'agit pas d'une notion vague, mais de plages de valeurs et de tendances observées à chaque étape du parcours.
Par exemple :
- Un nouveau demandeur met généralement un certain temps à passer de l'inscription à la vérification du code OTP.
- La plupart des utilisateurs légitimes remplissent les champs d'un formulaire à un rythme humain, et non en une succession automatisée de saisies en moins d'une seconde.
- Un client qui revient se connecte généralement depuis un appareil, une zone géographique et à des horaires connus.
- La modification d'un compte bancaire et une demande de versement ne surviennent généralement pas à quelques secondes d'intervalle.
Un comportement inhabituel peut notamment prendre les formes suivantes :
- Des délais très courts entre les étapes, qui peuvent signaler une automatisation ou une attaque par script
- Des demandes répétées depuis un même appareil, avec de légères variations d'identité
- Des écarts importants entre l'identité déclarée, le profil de l'appareil et le profil réseau
- De nombreux comptes associés à un même téléphone, une même carte, une plage d'adresses IP ou une adresse postale
- Un changement soudain de comportement après des signes de prise de contrôle du compte
- Des données de document, de selfie, d'adresse e-mail et d'appareil qui ne concordent pas
Pour des exemples dans le secteur du crédit, consultez Prévenir la fraude à l'identité et la fraude synthétique dans le crédit à la consommation et Logique de décision antifraude pour le crédit à la consommation et le BNPL.
3. Recueillir tous les détails techniques
De nombreuses équipes consignent qu'un utilisateur a été approuvé, refusé ou orienté vers un examen manuel. Cela ne suffit pas. Pour améliorer les contrôles antifraude, il faut recueillir les détails techniques de chaque événement.
Au minimum, recueillez :
- Les horodatages de chaque étape
- Les délais entre les étapes
- Les identifiants de l'appareil, son empreinte, le navigateur, le système d'exploitation, la version de l'application et les caractéristiques de l'écran
- Les signaux réseau, notamment l'adresse IP, l'ASN, les indicateurs de proxy ou de VPN, la géolocalisation et le type de connexion
- Les attributs d'identité transmis par l'utilisateur et les éventuelles variantes vérifiées
- Les signaux comportementaux disponibles, notamment la vitesse d'interaction et l'ordre des événements
- Les réponses complètes des sources externes, pas seulement le score final
- Les résultats des règles, notamment les règles déclenchées et leurs valeurs d'entrée
- Les décisions des analystes et les qualifications finales des cas de fraude
C'est souvent là que les dispositifs antifraude montrent leurs limites. Ils ne conservent que les scores des fournisseurs et les statuts finaux. Les informations nécessaires pour ajuster les règles, comparer les prestataires ou reconstituer une décision par la suite disparaissent alors.
Utiliser les délais pour repérer la fraude
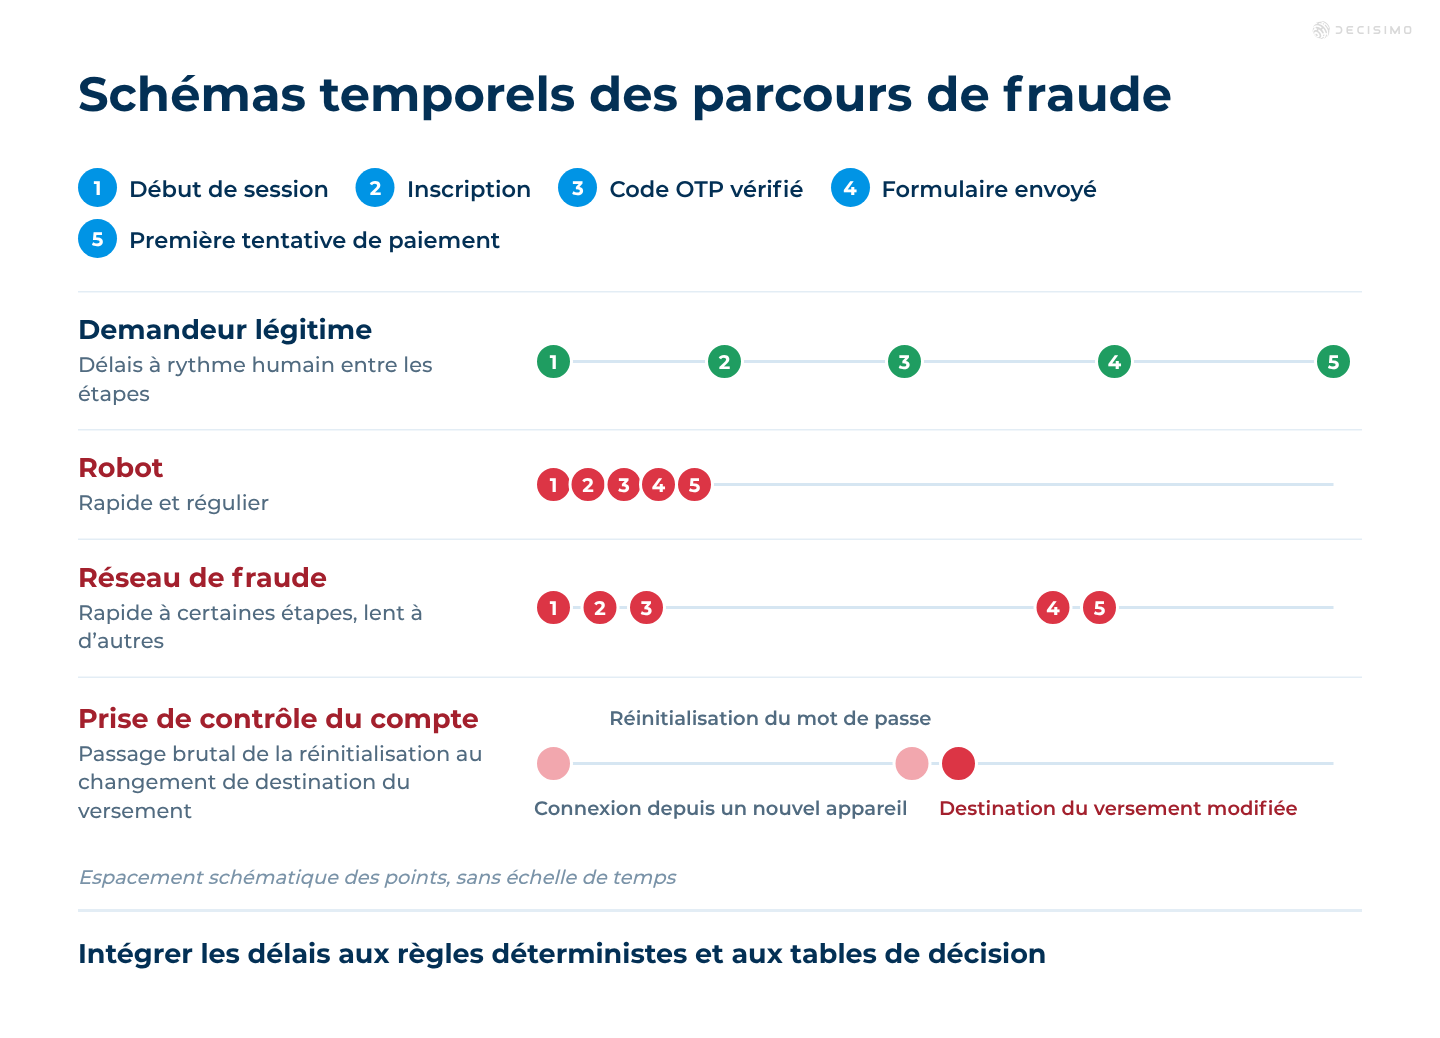
Les délais entre les étapes sont souvent l'un des indicateurs de fraude les moins utilisés. Ils sont aussi parmi les plus faciles à recueillir, à condition que les événements soient bien structurés.
Voici quelques délais utiles :
- Temps écoulé entre le début de la session et l'inscription
- Temps écoulé entre l'inscription et la vérification du code OTP
- Temps écoulé entre le début et l'envoi du formulaire
- Temps écoulé entre le téléversement d'une pièce d'identité et la prise d'un selfie
- Temps écoulé entre la création du compte et la première tentative de paiement
- Temps écoulé entre la réinitialisation du mot de passe et la modification de la destination d'un versement
- Délai entre des tentatives infructueuses répétées depuis le même appareil ou la même adresse IP
Les attaques frauduleuses laissent souvent des signatures temporelles. Les robots agissent vite et de façon régulière. Les réseaux de fraude peuvent agir rapidement à certaines étapes, puis ralentir à d'autres. Une prise de contrôle de compte se traduit souvent par une transition brusque entre une connexion ou une réinitialisation et des modifications risquées du compte. Les opérations de mules peuvent concentrer plusieurs actions sur une courte période dans des comptes liés.
Ces tendances doivent alimenter des règles déterministes et des tables de décision, plutôt que de rester inutilisées dans les journaux.

Évaluer chaque étape avec un moteur de décision
Une fois les événements structurés, l'étape suivante consiste à évaluer chaque jalon à l'aide d'une logique de décision souple. C'est là qu'un moteur de décision ou une plateforme de règles métier prend toute son importance.
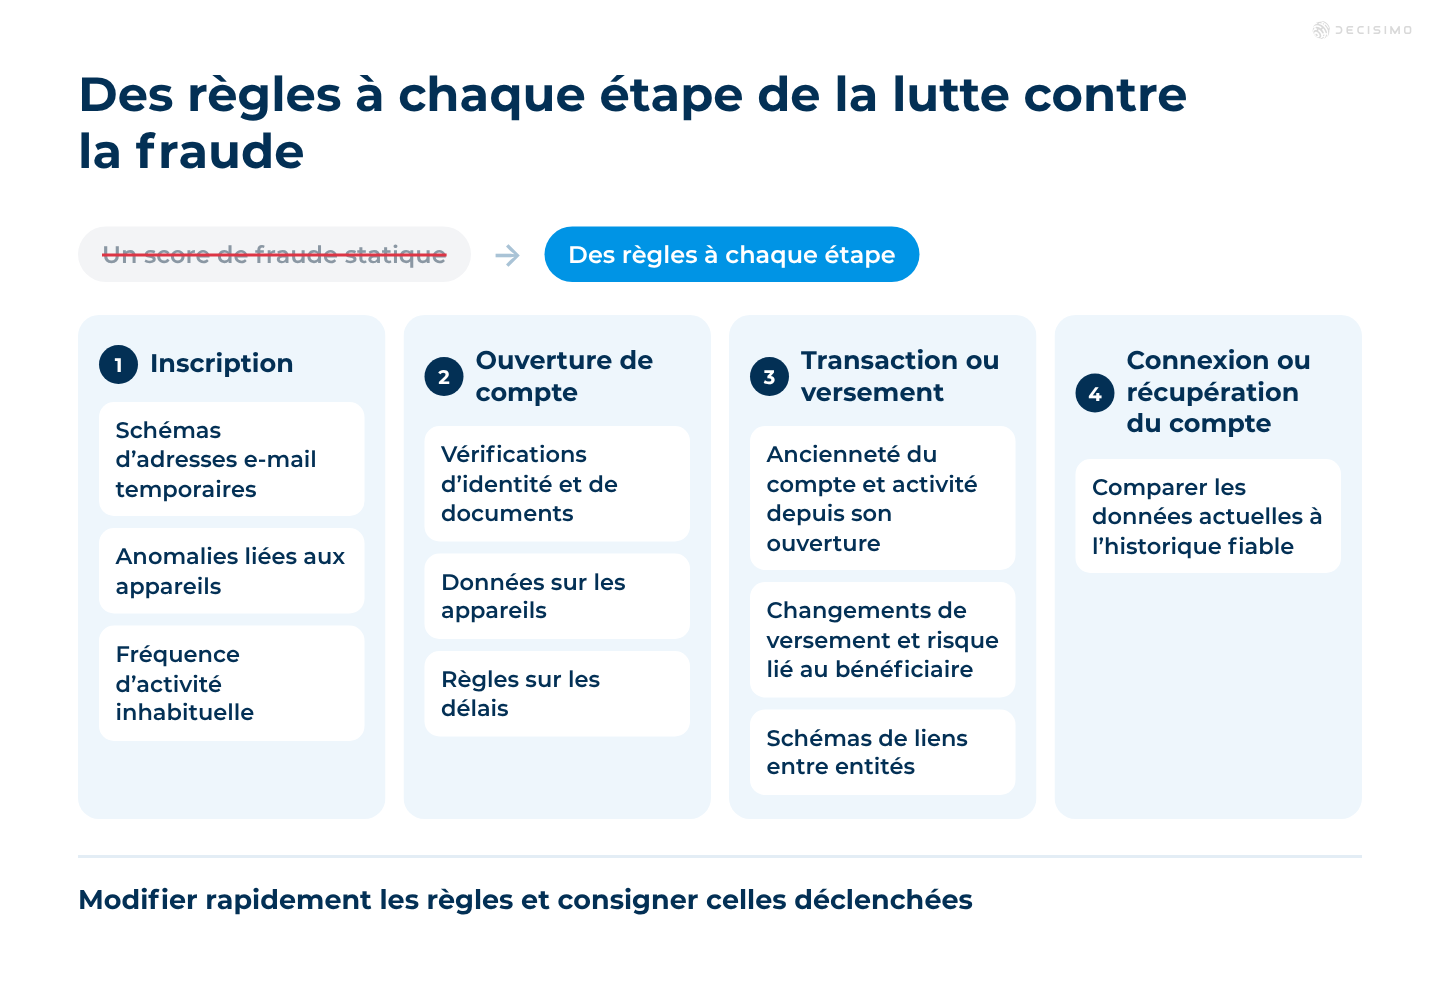
Au lieu de s'appuyer sur un seul score de fraude statique, évaluez le risque à chaque étape avec des ensembles de règles explicites. Par exemple :
- À l'inscription, recherchez les adresses e-mail temporaires, les anomalies liées aux appareils et les fréquences d'activité inhabituelles.
- À l'ouverture de compte, combinez les vérifications d'identité et de documents, les informations sur les appareils et les règles liées aux délais.
- Lors d'une transaction ou d'un versement, évaluez l'ancienneté du compte, le comportement depuis l'ouverture, les changements de destination des fonds, le risque lié au bénéficiaire et les liens entre entités.
- Lors d'une connexion ou d'une récupération de compte, comparez les signaux actuels aux comportements historiques jugés fiables.
Cette approche présente plusieurs avantages :
- Des contrôles adaptés à chaque étape, plutôt qu'un score unique et imprécis
- Des règles modifiables rapidement dès l'apparition de nouveaux modes opératoires
- Un historique clair des règles déclenchées
- Des ajustements plus précis, car les analystes peuvent examiner les faux positifs et les fraudes non détectées
- Le choix des fournisseurs, car les signaux externes peuvent être remplacés sans réécrire l'ensemble du modèle opérationnel
Pour commencer simplement, consultez Utiliser des règles de base. Si le dispositif antifraude s'appuie sur des attributs pondérés, les scorecards peuvent aussi être utiles. Consultez Mettre en place des scorecards dans un moteur de règles.
Un modèle opérationnel antifraude concret
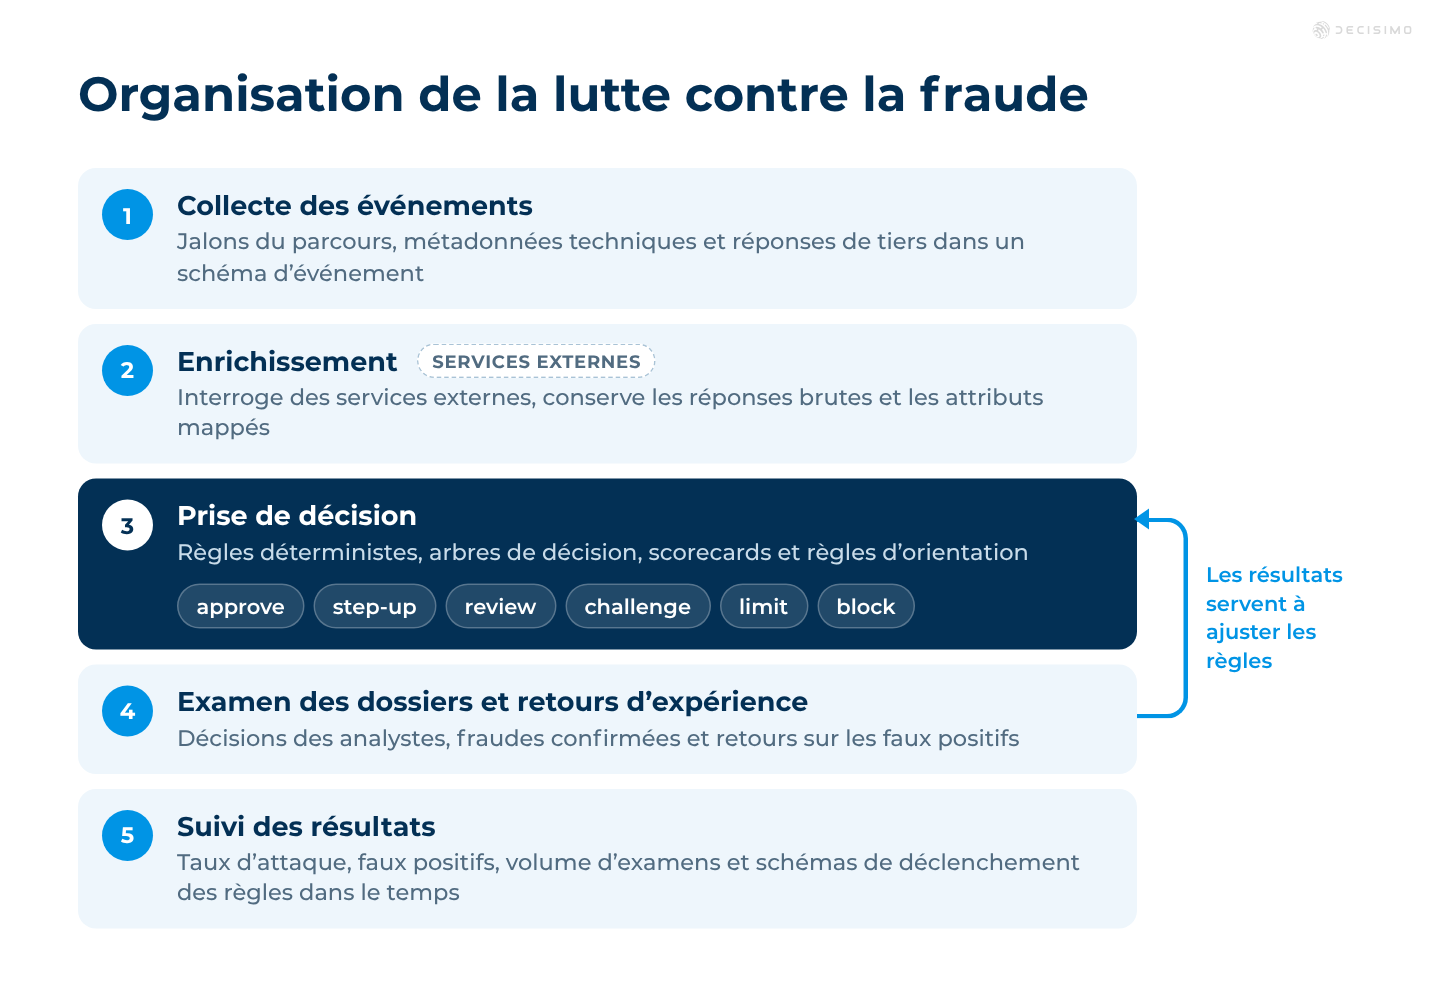
Un modèle opérationnel antifraude efficace comprend généralement les éléments suivants :
Collecte des événements
Recueillez les étapes du parcours client, les métadonnées techniques et les réponses de tiers selon un format d'événement cohérent.
Enrichissement des données
Faites appel à des services externes pour vérifier les appareils, l'identité, les adresses e-mail et IP, les entreprises, les documents ou les comportements. Conservez la réponse brute et les attributs utilisés dans la logique de décision.
Prise de décision
Appliquez des règles déterministes, des arbres de décision, des scorecards et des règles d'orientation. Produisez des résultats tels que approve, step-up, review, challenge, limit ou block.
Examen des dossiers et retours d'expérience
Conservez les décisions des analystes, les cas de fraude confirmés et les retours concernant les faux positifs. Utilisez ces résultats pour ajuster les règles.
Suivi des résultats
Suivez l'évolution des taux d'attaque, de l'effet sur la conversion, des faux positifs, du volume d'examens manuels, des taux d'acceptation par segment et des règles déclenchées.
Cette structure aide les entreprises à développer une expertise antifraude et à l’inscrire dans une activité reproductible, plutôt que de juxtaposer des outils sans lien entre eux.
À quoi ressemble un dispositif efficace
Un dispositif antifraude abouti ne repose pas sur des scores dont le fonctionnement reste mystérieux. Il comprend des étapes clairement définies, un historique technique complet, une logique de décision réutilisable et des journaux de décision détaillés. Il fait appel à des données externes lorsque c'est utile, sans céder la maîtrise de la logique ni de l'historique enrichi.
La maîtrise de la couche de décision compte pour les coûts, la rapidité et le contrôle. L'équipe peut réagir plus vite aux nouveaux modes opératoires, comparer les fournisseurs à partir de faits plutôt que de promesses et améliorer les résultats sans reconstruire l'ensemble des outils chaque année.
La lutte contre la fraude repose sur la maîtrise des données, un historique clair des décisions et des flux de décision souples. Achetez les signaux nécessaires, mais gardez le cœur du dispositif sous contrôle.
Questions fréquentes
Quels éléments du dispositif antifraude l'équipe doit-elle maîtriser et lesquels faut-il acheter ?
L'entreprise doit maîtriser l'historique des événements, la logique de décision et les retours qui relient les décisions aux fraudes confirmées ou aux activités légitimes. Elle peut acheter des données spécialisées, comme les informations sur les appareils, les vérifications d'identité et les données de consortiums, si elles apportent des éléments difficiles à recueillir en interne. Le choix dépend de la possibilité d'examiner et d'exporter les données utilisées. Un signal utile devient une dépendance coûteuse s'il reste bloqué sur la plateforme d'un fournisseur.
Quels éléments recueillir à chaque étape du parcours client ?
Pour chaque étape, consignez l'horodatage, les identifiants utiles du compte et de l'appareil, le contexte réseau, les attributs transmis, la réponse complète de chaque vérification externe, les règles et données d'entrée évaluées, ainsi que le résultat. Reliez les décisions ultérieures des analystes et les fraudes confirmées à l'événement d'origine pour évaluer ce qui a fonctionné. De nombreuses équipes ne conservent que les scores des fournisseurs et les statuts finaux, ce qui ne laisse pas assez de détails pour ajuster les contrôles ou comparer les prestataires.
Comment fixer les seuils de délai pour repérer une activité suspecte ?
Définissez les seuils selon l'étape du parcours et le segment de clientèle, en prenant comme référence les activités légitimes observées. Commencez par un percentile de cette référence, puis comparez le seuil aux fraudes confirmées, aux faux positifs, à la conversion et au volume d'examens avant de le resserrer. Un seuil de délai unique pour l'inscription, la récupération de compte et les paiements traitera comme un seul comportement des activités pourtant différentes.
Comment tester une nouvelle règle antifraude avant de l'utiliser ?
Rejouez la règle sur des événements récents comprenant des fraudes confirmées et des résultats légitimes, puis mesurez à la fois les détections, les faux positifs et les examens manuels générés. Si le test historique est concluant, appliquez la règle en mode observation ou à une part limitée du trafic admissible avant de l'utiliser pour prendre des décisions. Conservez l'ensemble de règles précédent afin que l'équipe puisse revenir en arrière si les résultats se dégradent.
Comment comparer les fournisseurs antifraude au-delà du prix affiché ?
Demandez à chaque fournisseur les champs qui sous-tendent son score, le format et le coût d'un export complet des données, ainsi que les éléments nécessaires pour reconstituer les décisions passées. Comparez la qualité des signaux sur les mêmes événements admissibles, puis tenez compte des coûts d'intégration et d'examen. Un abonnement moins cher peut coûter plus cher au final si l'accès aux données est limité ou si le remplacement du fournisseur demande beaucoup de travail.
