O que sua equipe antifraude deve desenvolver e o que deve contratar?
As equipes antifraude precisam fazer uma escolha prática. Podem contratar uma solução antifraude gerenciada e de caixa-preta ou desenvolver a capacidade antifraude central internamente e recorrer a fontes externas de dados quando necessário. Os dois caminhos podem funcionar, mas levam a resultados bem diferentes com o passar do tempo.
O principal risco de um modelo que depende muito de fornecedores não é apenas ficar preso a um fornecedor. É a dependência dos dados. Muitos fornecedores antifraude enriquecem eventos brutos com sinais de dispositivo, identidade, comportamento, rede e consórcios. Esses dados enriquecidos se tornam o ativo mais valioso da estrutura porque ajudam a melhorar a detecção, a análise de casos, o ajuste de regras e o desempenho dos modelos. Se esses dados ficam no ambiente do fornecedor, sua equipe não tem controle total sobre o histórico de decisões que influenciou aprovações, recusas e investigações. Mais tarde, a exportação costuma ser incompleta, cara ou impossível no nível de detalhe necessário.
Por isso, a capacidade antifraude deve ser tratada como uma capacidade operacional de longo prazo. Você pode contratar dados, sinais e serviços especializados. Mas sua empresa deve controlar a lógica de decisão, os registros das decisões e o histórico enriquecido de eventos usado para avaliar o risco de fraude.
Se você está desenvolvendo ou reconstruindo essa capacidade, comece pela jornada do cliente. A fraude não acontece em um único ponto. Ela aparece em vulnerabilidades ao longo do cadastro, do login, das alterações de perfil, dos pagamentos, dos saques, das solicitações de crédito, da recuperação de conta e das interações com o suporte. O objetivo é identificar esses pontos, definir como é o comportamento normal, detectar comportamentos anormais cedo e encaminhar cada evento importante por regras determinísticas que possam ser monitoradas, auditadas e alteradas rapidamente.
Desenvolver ou contratar uma solução antifraude
A maioria das empresas não escolhe entre desenvolver tudo internamente e contratar tudo de terceiros. Na prática, a questão é o que desenvolver internamente e o que contratar de fornecedores.
O que você ganha ao contratar
- Acesso rápido a sinais de fraude, como inteligência de dispositivos, risco de IP, análise de e-mails, dados de consórcios e verificações de identidade.
- Implantação inicial mais rápida se o fornecedor oferecer regras, fluxos de decisão e pontuação de risco prontos.
- Conhecimento especializado sobre padrões de ataque que sua equipe ainda não encontrou.
- Suporte operacional para equipes com pouca experiência em prevenção a fraudes.
O que você pode perder ao contratar
- Lógica opaca quando o fornecedor retorna apenas uma pontuação ou recomendação.
- Demora para fazer alterações quando sua equipe depende do fornecedor para atualizar regras ou fluxos de decisão.
- Dependência dos dados quando os dados antifraude enriquecidos ficam armazenados na plataforma do fornecedor e não podem ser exportados em um formato útil.
- Pouca rastreabilidade quando os analistas não conseguem verificar os motivos exatos de uma decisão.
- Alto custo de troca quando processos centrais dependem de objetos, APIs e estruturas de dados históricos específicos do fornecedor.
Em geral, o modelo operacional mais sólido é este: contrate sinais externos e mantenha sob seu controle a camada de decisão. Isso significa que sua empresa reúne eventos brutos e enriquecidos, armazena os registros das decisões e avalia o risco em uma plataforma flexível de regras. Você pode trocar de fornecedor. A lógica antifraude continua com sua empresa.
Para conhecer fontes de dados que podem alimentar essa camada, consulte Fontes de dados que você pode usar e Integrações.
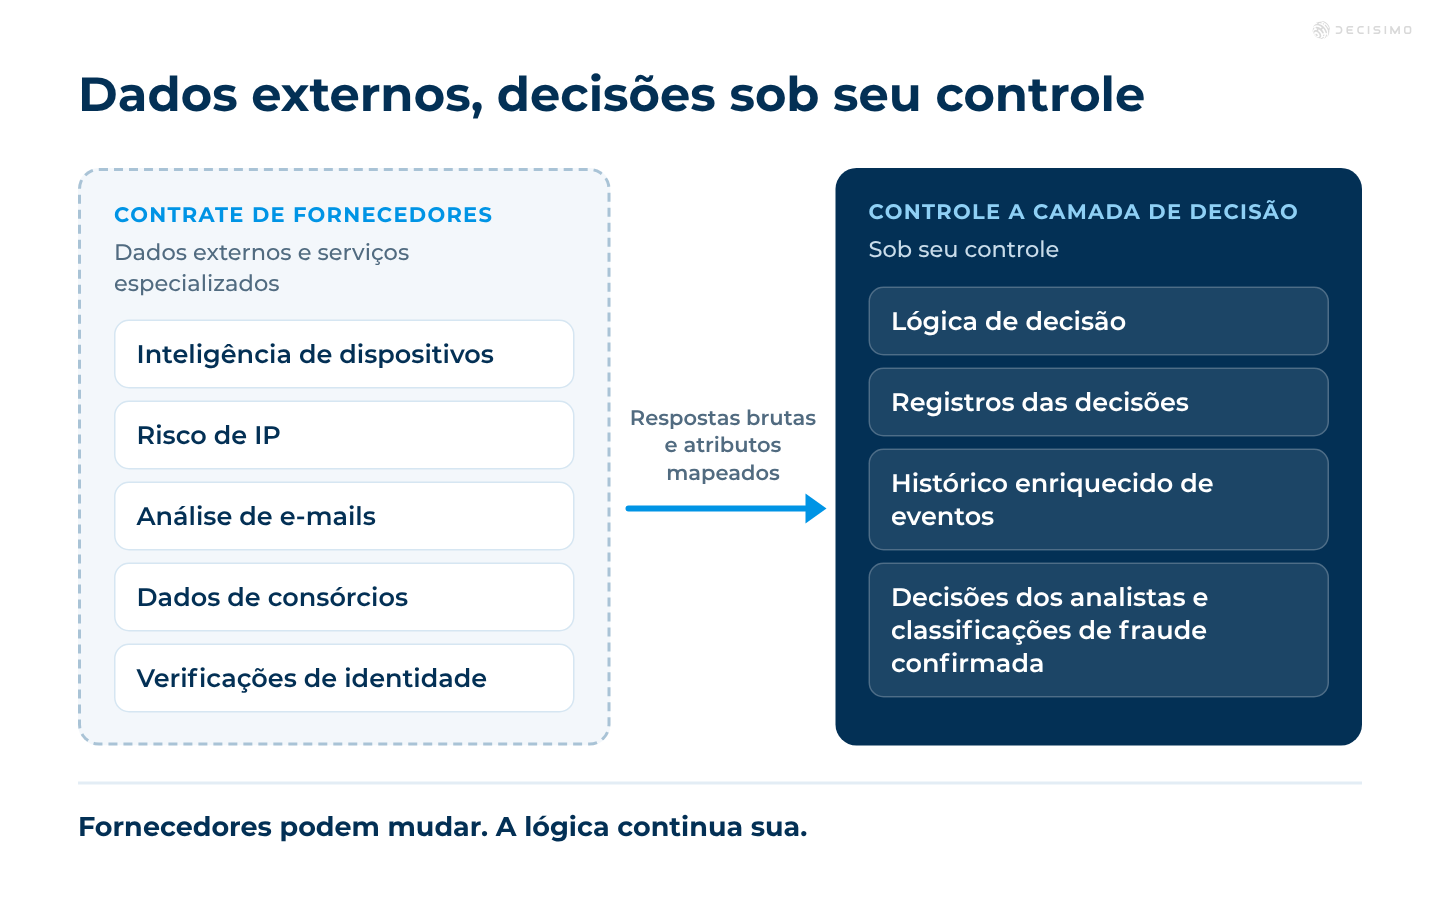
Por que o controle dos dados importa mais do que parece
Programas antifraude melhoram com ciclos de feedback. Você coleta dados de eventos, executa regras, analisa os resultados, confirma fraudes ou falsos positivos e ajusta a lógica de decisão. Esse ciclo só funciona bem quando as evidências originais são mantidas.
Os dados antifraude mais valiosos raramente são apenas o formulário de solicitação original ou a solicitação de transação. O valor está nos dados enriquecidos associados a esses eventos:
- Impressão digital do dispositivo e consistência do dispositivo ao longo do tempo
- Histórico de endereços IP, geolocalização, ASN e sinais de proxy, VPN e hospedagem
- Tempo de existência do e-mail, qualidade do domínio, exposição a vazamentos e indicadores de entregabilidade
- Padrões de comportamento, como velocidade de digitação, caminho de navegação e tempo para preencher formulários
- Padrões de velocidade entre contas, identidades, dispositivos e meios de pagamento
- Análise de vínculos entre solicitações, beneficiários, endereços e números de telefone
- Resultados das decisões, classificações dos analistas e feedback sobre chargebacks ou fraudes confirmadas
Se um fornecedor controla esses dados, sua equipe não consegue responder facilmente a perguntas básicas. Quais sinais foram mais relevantes em fraudes confirmadas? Quais regras geraram falsos positivos? Que padrão de ataque surgiu nos últimos 30 dias? O que mudou depois que um novo fluxo de cadastro entrou em produção?
Manter esse histórico de eventos permite aprimorar os controles com o tempo. Também é importante para a auditabilidade. Se você automatiza decisões que afetam acesso, pagamentos, crédito ou cadastro, precisa de registros que mostrem quais dados foram avaliados, quais regras foram acionadas e por que se chegou ao resultado final. Saiba mais em Rastreabilidade de modelos e decisões.
Como estruturar uma operação antifraude
Uma operação antifraude sólida começa com um mapeamento, não com um modelo. Primeiro, mapeie a jornada do cliente. Depois, defina por onde a fraude pode entrar, como é o comportamento normal, como identificar o comportamento anormal e quais evidências precisam ser coletadas em cada etapa.
1. Mapeie as etapas da jornada do cliente
A jornada deve ser dividida em etapas observáveis. A lista exata depende do modelo de negócio, mas um fluxo típico inclui:
- Início da sessão
- Abertura da página inicial ou do aplicativo
- Início do cadastro
- Envio de e-mail ou telefone
- Envio e validação do código OTP
- Envio do documento de identidade
- Conclusão da comparação facial
- Informação do endereço
- Vinculação de conta bancária ou cartão
- Envio da solicitação
- Acionamento de análise manual
- Aprovação ou recusa
- Primeira transação, desembolso ou saque
- Login em um novo dispositivo
- Redefinição de senha ou recuperação da conta
- Alteração de perfil, beneficiário ou destino do pagamento
Cada etapa deve gerar um evento estruturado. Esse evento deve incluir identificadores do cliente, data e hora, dados do dispositivo, dados de rede, dados da sessão, metadados da solicitação, atributos do conteúdo enviado e o resultado de verificações externas.
2. Defina o que é comportamento normal e anormal
Não é possível detectar comportamentos anormais sem antes definir o comportamento normal de forma mensurável. Comportamento normal não é uma ideia vaga. É um conjunto de faixas e padrões observados, relacionados a cada etapa da jornada.
Por exemplo:
- Um novo solicitante costuma levar determinado tempo entre o início do cadastro e a verificação do OTP.
- A maioria dos usuários legítimos preenche os campos do formulário em um ritmo humano, não em uma sequência automatizada de frações de segundo.
- Um cliente recorrente geralmente acessa a conta de um dispositivo, localidade e horário conhecidos.
- Alterações de conta bancária e solicitações de pagamento geralmente não acontecem com poucos segundos de intervalo.
Comportamentos anormais podem incluir:
- Intervalos muito curtos entre etapas, que podem indicar automação ou ataques programados
- Solicitações repetidas de um mesmo dispositivo com pequenas alterações na identidade
- Grande divergência entre a identidade declarada, o perfil do dispositivo e o perfil da rede
- Muitas contas associadas a um mesmo telefone, cartão, faixa de IP ou padrão de endereço
- Mudança repentina de comportamento após sinais de tomada de conta
- Inconsistências entre dados do documento, selfie, e-mail e dispositivo
Para exemplos voltados ao crédito, consulte Como prevenir fraudes de identidade e identidade sintética no crédito ao consumidor e Lógica de decisão antifraude para crédito ao consumidor e BNPL.
3. Colete todos os detalhes técnicos
Muitas equipes registram se um usuário foi aprovado, recusado ou encaminhado para análise. Isso não basta. Para aprimorar os controles antifraude, você precisa dos detalhes técnicos de cada evento.
No mínimo, colete:
- Data e hora de cada etapa
- Intervalos de tempo entre as etapas
- Identificadores do dispositivo, impressão digital do dispositivo, navegador, sistema operacional, versão do aplicativo e características da tela
- Sinais de rede, como IP, ASN, indicadores de proxy ou VPN, geolocalização e tipo de conexão
- Atributos de identidade informados pelo usuário e eventuais variações verificadas
- Sinais de comportamento, quando disponíveis, incluindo velocidade de interação e sequência de eventos
- Respostas completas de fontes externas, não apenas a pontuação final
- Resultados das regras, incluindo quais regras foram acionadas e os valores de entrada
- Decisões dos analistas e classificações finais de fraude
É aqui que muitos programas falham. Eles coletam apenas pontuações dos fornecedores e status finais. Com isso, perdem os detalhes necessários para ajustar regras, comparar fornecedores ou reconstruir decisões depois.
Use o tempo entre etapas como sinal de fraude
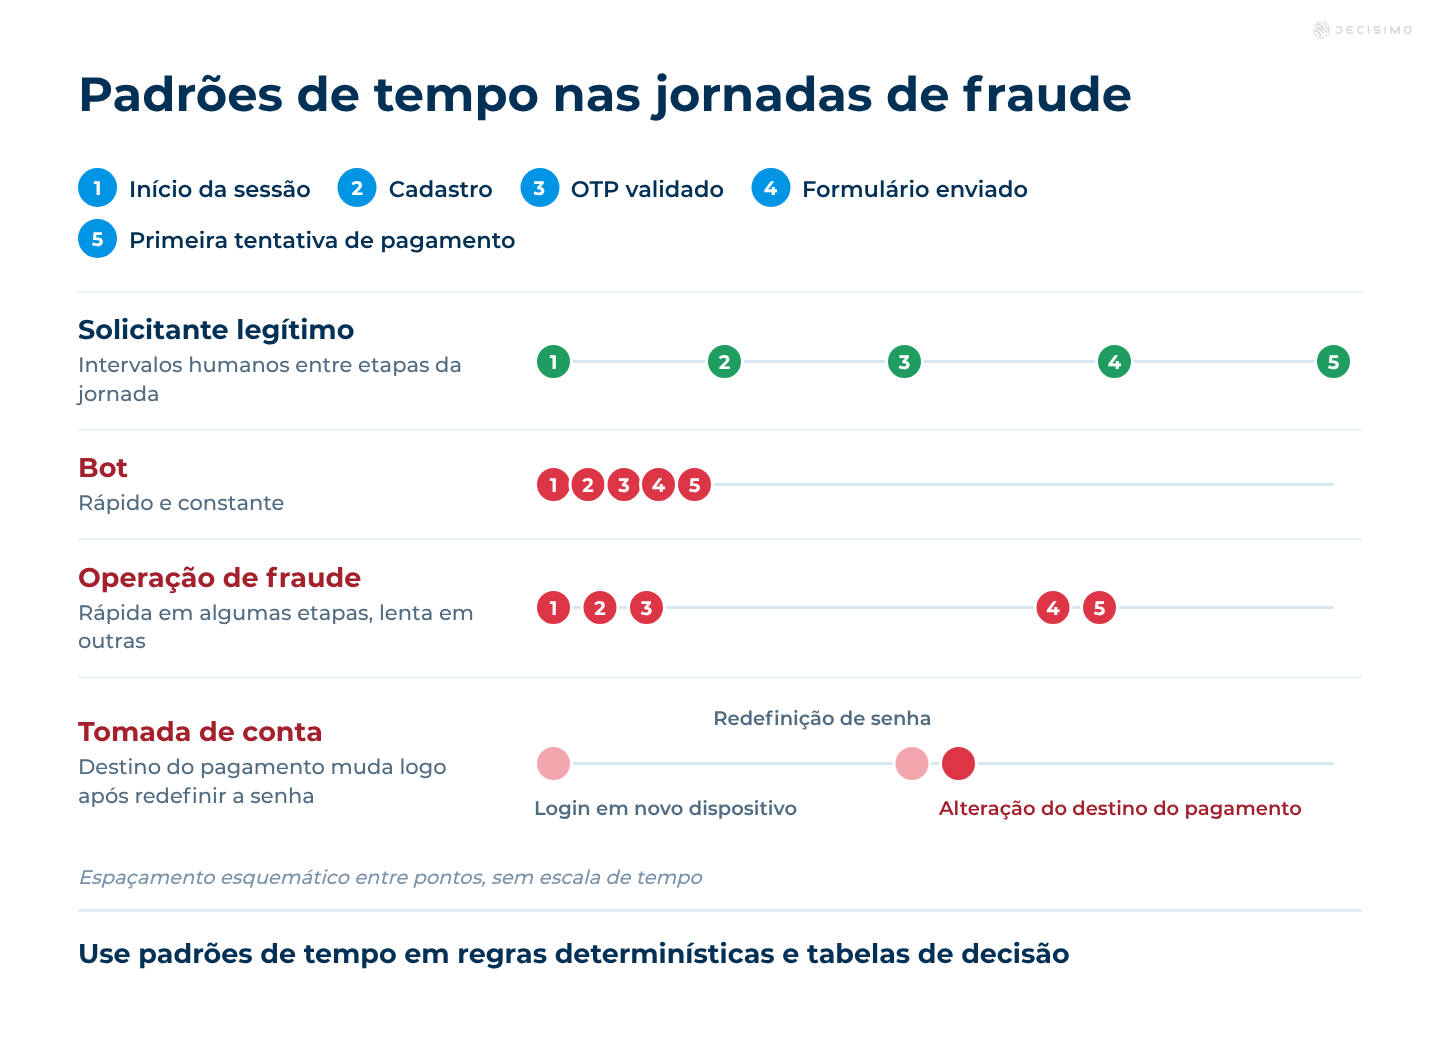
O tempo entre etapas costuma ser um dos indicadores de fraude menos aproveitados. Também é um dos mais fáceis de coletar quando os eventos são estruturados corretamente.
Alguns sinais de tempo úteis:
- Tempo entre o início da sessão e o cadastro
- Tempo entre o cadastro e a verificação do OTP
- Tempo entre o início e o envio do formulário
- Tempo entre o envio do documento e a conclusão da selfie
- Tempo entre a criação da conta e a primeira tentativa de pagamento
- Tempo entre a redefinição de senha e a alteração do destino do pagamento
- Tempo entre tentativas malsucedidas repetidas do mesmo dispositivo ou IP
Ataques de fraude costumam deixar padrões de tempo. Bots são rápidos e consistentes. Fazendas de fraude podem ser rápidas em algumas etapas e demorar em outras. Tomadas de conta costumam apresentar mudanças bruscas entre o login ou a redefinição de senha e alterações arriscadas na conta. A atividade de contas mula pode concentrar ações em intervalos curtos entre contas relacionadas.
Esses padrões devem alimentar regras determinísticas e tabelas de decisão, não ficar sem uso nos registros.

Avalie cada etapa com um motor de decisão
Depois de estruturar os eventos, o próximo passo é avaliar cada etapa com uma lógica de decisão flexível. É aí que um motor de decisão ou uma plataforma de regras de negócio se torna essencial.
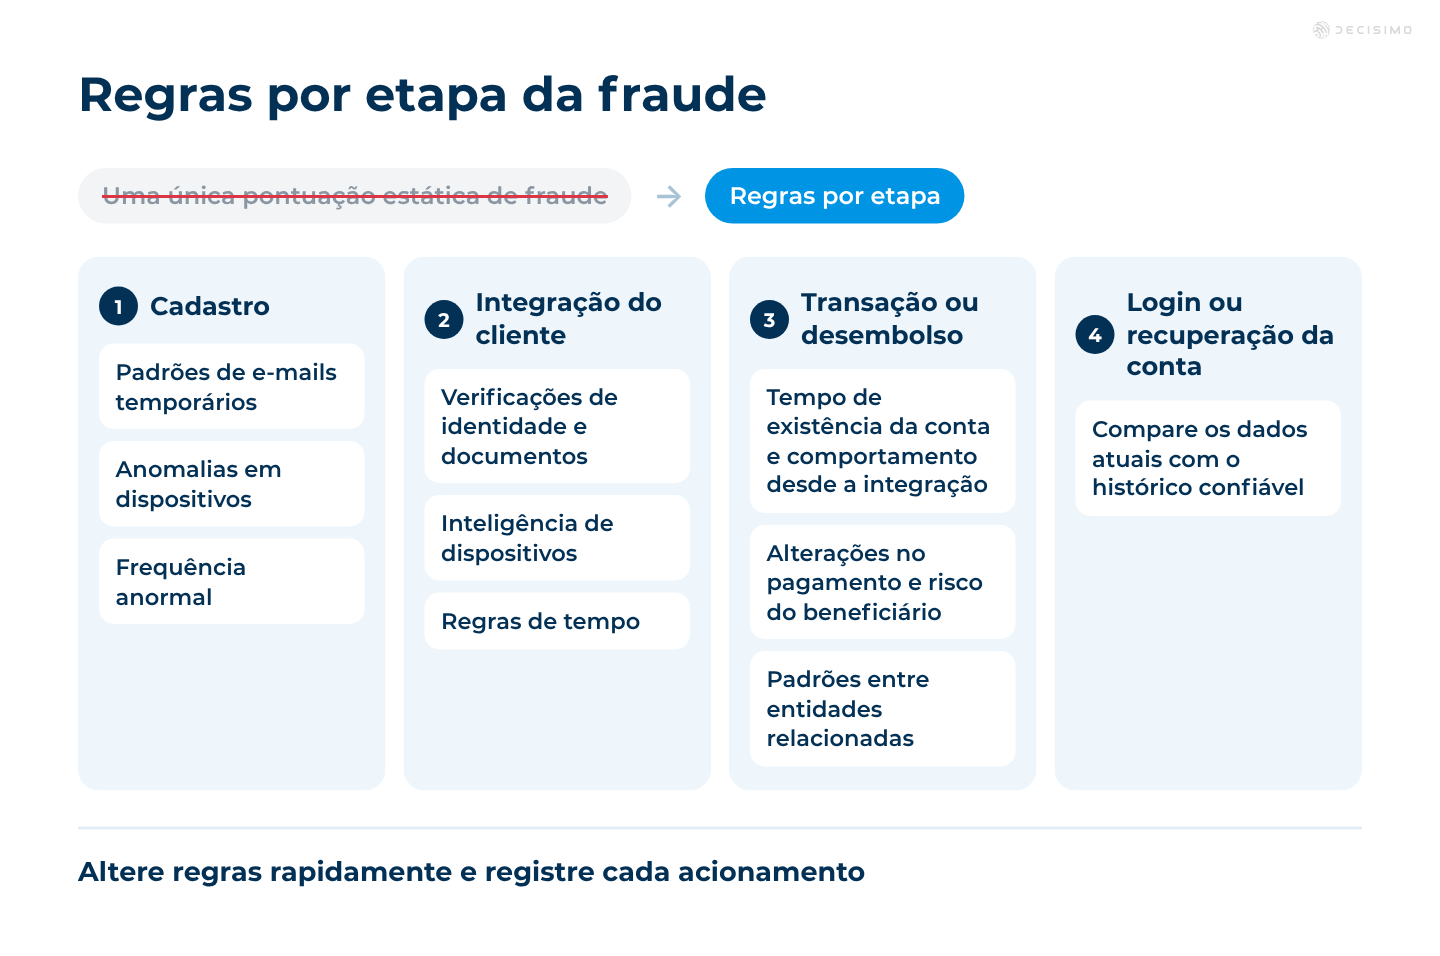
Em vez de depender de uma única pontuação estática de fraude, avalie o risco em cada etapa com conjuntos de regras explícitos. Por exemplo:
- No cadastro, identifique padrões de e-mail temporário, anomalias no dispositivo e frequência anormal de tentativas.
- Na integração do cliente, combine verificações de identidade e documentos, análise do dispositivo e regras de tempo.
- Na transação ou no desembolso, avalie o tempo de existência da conta, o comportamento desde a integração, alterações no pagamento, risco do beneficiário e padrões entre entidades relacionadas.
- No login ou na recuperação da conta, compare os sinais atuais com padrões históricos confiáveis.
Essa abordagem traz várias vantagens para as equipes:
- Controles específicos para cada etapa, em vez de uma única pontuação genérica
- Alterações rápidas nas regras quando surgem novos padrões de ataque
- Rastreabilidade clara de cada regra acionada
- Ajustes mais precisos, pois os analistas podem examinar falsos positivos e fraudes não detectadas
- Flexibilidade na escolha de fornecedores, pois é possível trocar os sinais externos sem reescrever todo o modelo operacional
Para começar de forma simples, consulte Como trabalhar com regras básicas. Se seu programa antifraude usa atributos ponderados, os scorecards também podem ajudar. Veja Como implementar scorecards em motores de regras.
Um modelo operacional antifraude na prática
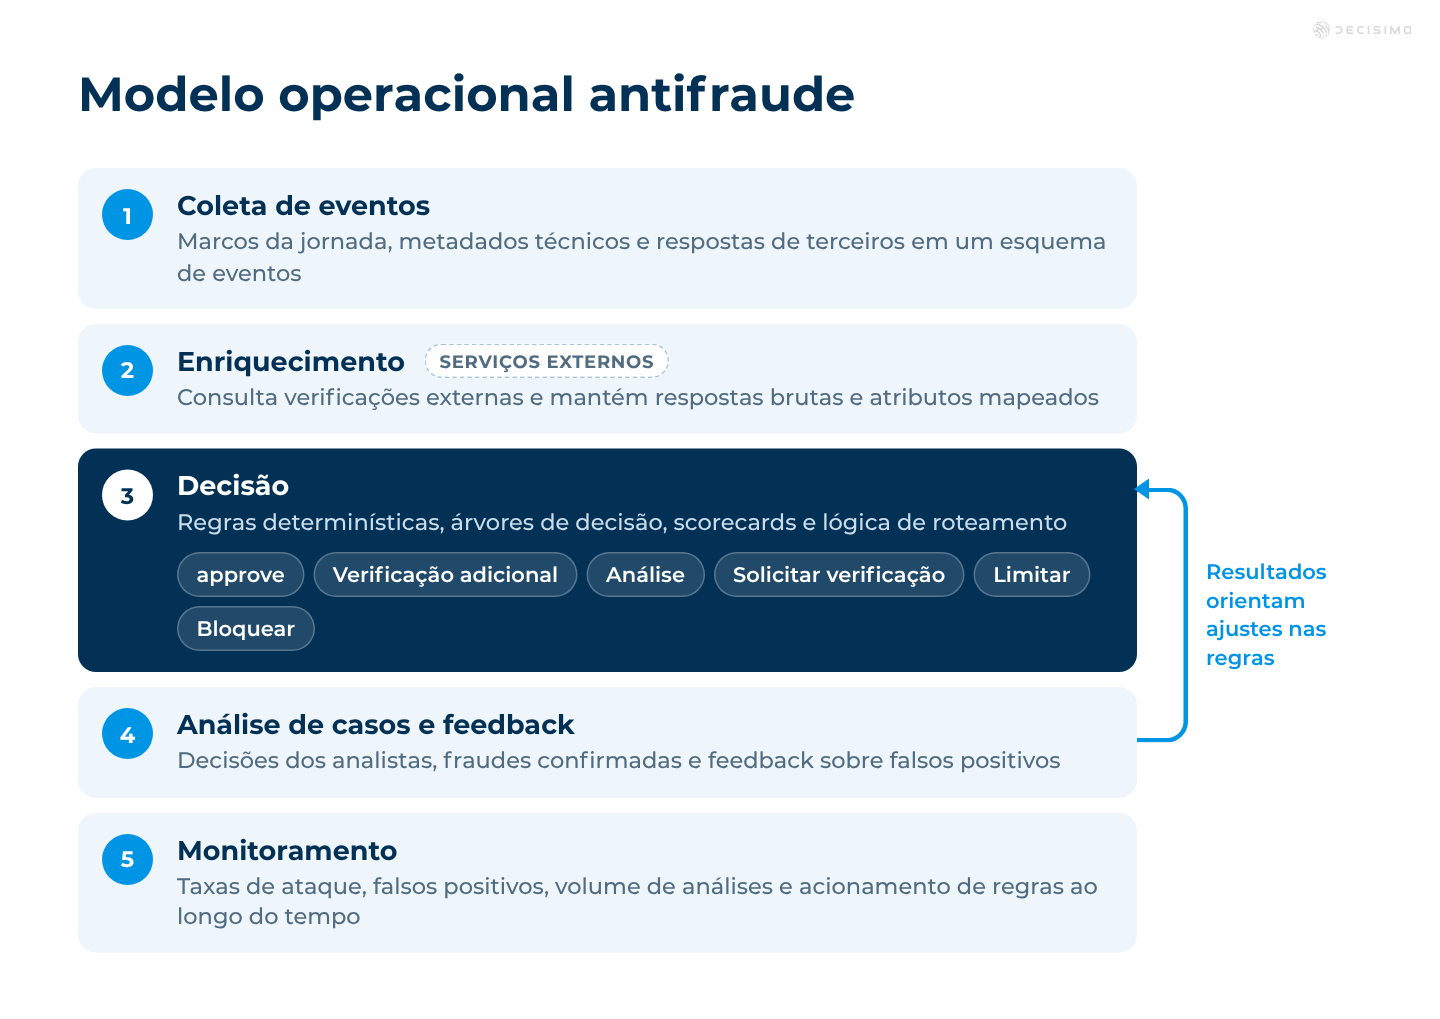
Em geral, um modelo operacional antifraude funcional inclui estes componentes:
Camada de coleta de eventos
Registre as etapas da jornada do cliente, os metadados técnicos e as respostas de terceiros em um esquema de eventos consistente.
Camada de enriquecimento
Consulte serviços externos para verificações de dispositivo, identidade, e-mail, IP, empresa, documento ou comportamento. Mantenha a resposta bruta e os atributos mapeados usados na lógica de decisão.
Camada de decisão
Execute regras determinísticas, árvores de decisão, scorecards e lógica de roteamento. Gere resultados como aprovar, solicitar autenticação adicional, encaminhar para análise, pedir uma verificação, limitar ou bloquear.
Análise de casos e feedback
Armazene as decisões dos analistas, os resultados de fraudes confirmadas e o feedback sobre falsos positivos. Use esses resultados para ajustar as regras.
Camada de monitoramento
Acompanhe as taxas de ataque, o impacto na conversão, os falsos positivos, o volume de análises manuais, as taxas de aprovação por segmento e os padrões de acionamento das regras ao longo do tempo.
Essa estrutura ajuda as empresas a desenvolver uma capacidade antifraude repetível, em vez de depender de ferramentas desconectadas.
Como é uma operação antifraude bem estruturada
Uma operação antifraude madura não depende de pontuações misteriosas. Ela conta com etapas de eventos bem definidas, registros técnicos completos, lógica de decisão reutilizável e registros completos das decisões. Usa dados externos quando são úteis, mas não abre mão do controle da lógica nem do histórico enriquecido.
Isso faz diferença no custo, na velocidade e no controle. Quando sua equipe controla a camada de decisão, pode se adaptar mais rápido a novos padrões de fraude, comparar fornecedores com base em evidências, não em promessas, e continuar aprimorando o desempenho sem reconstruir toda a estrutura a cada ano.
A capacidade antifraude se desenvolve com controle dos dados, rastreabilidade e fluxos de decisão flexíveis. Contrate sinais externos quando necessário, mas mantenha o núcleo sob seu controle.
Perguntas frequentes
Quais partes da estrutura antifraude minha equipe deve controlar e quais deve contratar?
Mantenha sob seu controle o histórico de eventos, a lógica de decisão e o feedback que relaciona as decisões a fraudes confirmadas ou atividades legítimas. Contrate insumos especializados, como inteligência de dispositivos, verificações de identidade e dados de consórcios, quando eles trouxerem evidências que sua equipe não consegue reunir com eficiência. A escolha deve depender de você poder consultar e exportar os dados usados. Um sinal útil se torna uma dependência cara quando fica preso à plataforma de um fornecedor.
Quais evidências devemos coletar em cada etapa da jornada do cliente?
Para cada etapa, registre a data e a hora, os identificadores relevantes da conta e do dispositivo, o contexto da rede, os atributos informados, a resposta completa de qualquer verificação externa, as regras e os dados de entrada avaliados e o resultado. Vincule decisões posteriores dos analistas e classificações de fraudes confirmadas ao evento original para avaliar o que funcionou. Muitas equipes guardam apenas as pontuações dos fornecedores e os status finais, o que deixa poucos detalhes para ajustar controles ou comparar fornecedores.
Como definir limites de tempo para atividades suspeitas?
Defina pontos de corte por etapa da jornada e segmento de clientes, usando como referência a atividade legítima observada. Comece com um percentil dessa atividade e compare o ponto de corte com as fraudes confirmadas, os falsos positivos, a conversão e o volume de análises antes de torná-lo mais rigoroso. Um único limite de tempo para cadastro, recuperação e pagamentos vai sinalizar comportamentos diferentes como se fossem iguais.
Como testar uma nova regra antifraude antes de usá-la?
Teste a regra com eventos recentes que incluam fraudes confirmadas e resultados legítimos. Depois, avalie a detecção e o custo dos falsos positivos e das análises manuais. Se o teste histórico apresentar bons resultados, use a regra em modo de observação ou em uma parte limitada do tráfego elegível antes de aplicá-la às decisões. Mantenha o conjunto de regras anterior disponível para que a equipe possa reverter a alteração se os resultados piorarem.
Como comparar fornecedores antifraude além do preço anunciado?
Peça a cada fornecedor os campos que fundamentam a pontuação, o formato e o custo da exportação completa dos dados e as evidências necessárias para reproduzir decisões anteriores. Compare a qualidade dos sinais nos mesmos eventos elegíveis e inclua os custos de integração e análise na avaliação. Um preço de assinatura mais baixo pode não compensar o acesso limitado aos dados ou o trabalho necessário para trocar de fornecedor depois.
