Antifraud: apa yang dikelola sendiri dan apa yang dibeli?
Tim fraud menghadapi pilihan praktis. Mereka dapat membeli layanan antifraud yang dikelola vendor sebagai sistem tertutup, atau membangun kemampuan inti antifraud sendiri dan menggunakan sumber data eksternal bila diperlukan. Keduanya dapat berjalan baik, tetapi hasilnya akan berbeda dalam jangka panjang.
Risiko utama dari model yang lebih banyak mengandalkan vendor bukan hanya ketergantungan pada vendor, tetapi juga ketergantungan pada data. Banyak vendor antifraud memperkaya data kejadian mentah dengan informasi perangkat, identitas, perilaku, jaringan, dan konsorsium. Data hasil pengayaan ini menjadi aset paling bernilai dalam sistem karena membantu meningkatkan deteksi, peninjauan kasus, penyesuaian aturan, dan kinerja model. Jika data tersebut tersimpan di lingkungan vendor, tim Anda tidak sepenuhnya memiliki riwayat keputusan yang menjadi dasar persetujuan, penolakan, dan investigasi. Data yang diekspor kemudian sering kali tidak lengkap, mahal, atau tidak tersedia dengan tingkat perincian yang Anda perlukan.
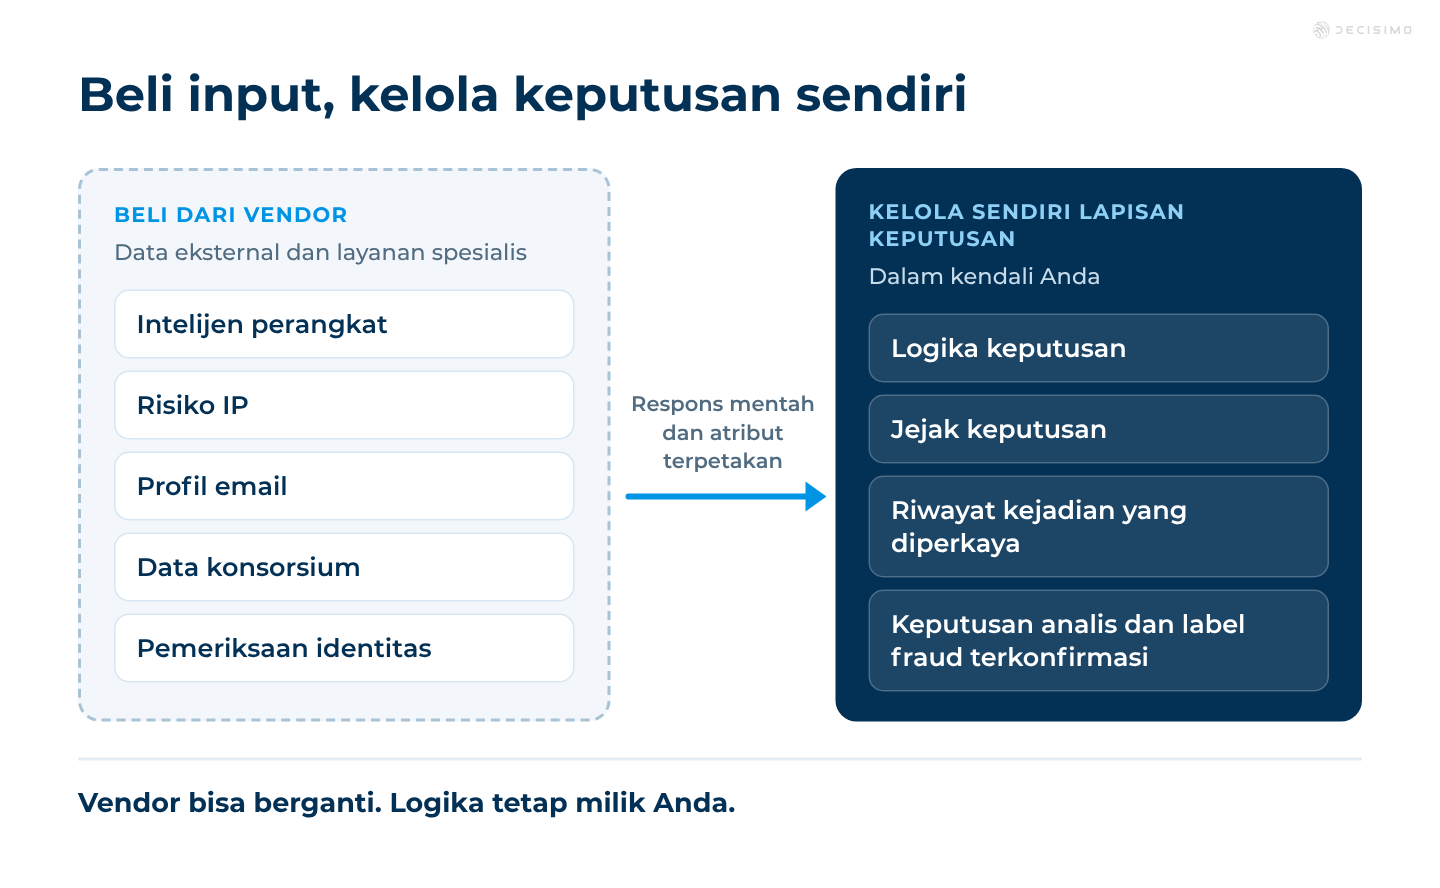
Karena itu, kemampuan antifraud sebaiknya dipandang sebagai kemampuan operasional jangka panjang. Anda dapat membeli data, sinyal, dan layanan spesialis. Namun, perusahaan Anda sebaiknya mengendalikan logika keputusan, jejak keputusan, dan riwayat kejadian yang telah diperkaya untuk menilai risiko fraud.
Jika Anda sedang merancang atau membangun ulang kemampuan ini, mulailah dengan memetakan perjalanan pelanggan. Fraud tidak hanya terjadi di satu titik. Fraud dapat muncul pada bagian yang rentan selama proses orientasi pelanggan, login, perubahan profil, pembayaran, penarikan dana, pengajuan pinjaman, pemulihan akun, dan interaksi dengan layanan pelanggan. Tujuannya adalah mengenali titik-titik rentan tersebut, menentukan perilaku yang normal, mendeteksi perilaku tidak wajar lebih awal, dan memproses setiap kejadian penting dengan aturan deterministik yang dapat dipantau, diaudit, dan diubah dengan cepat.
Membangun atau membeli kemampuan antifraud
Kebanyakan perusahaan tidak memilih antara membangun semuanya sendiri atau membeli semuanya. Pertanyaan praktisnya adalah apa yang perlu dikelola sendiri dan apa yang perlu diperoleh dari pihak lain.
Manfaat membeli layanan antifraud
- Akses cepat ke sinyal fraud, seperti informasi perangkat, risiko IP, profil email, data konsorsium, dan pemeriksaan identitas.
- Implementasi awal yang lebih cepat jika vendor menyediakan aturan, alur keputusan, dan penilaian risiko siap pakai.
- Dukungan spesialis untuk pola serangan yang belum pernah dihadapi tim Anda.
- Dukungan operasional bagi tim dengan pengalaman antifraud yang terbatas.
Konsekuensi yang kerap muncul saat membeli layanan
- Logika yang tidak transparan jika vendor hanya memberikan skor atau rekomendasi.
- Perubahan yang lambat saat tim Anda membutuhkan bantuan vendor untuk memperbarui aturan atau alur keputusan.
- Ketergantungan pada data jika data fraud hasil pengayaan disimpan di platform vendor dan tidak dapat diekspor dalam format yang dapat digunakan.
- Jejak keputusan yang terbatas jika analis tidak dapat memeriksa alasan persis di balik suatu keputusan.
- Biaya tinggi untuk berpindah jika proses inti bergantung pada objek, API, dan struktur data historis milik vendor tertentu.
Model operasional yang umumnya paling efektif adalah membeli sinyal eksternal dan mengelola sendiri lapisan keputusan. Artinya, perusahaan Anda mengumpulkan kejadian mentah dan hasil pengayaannya, menyimpan jejak keputusan, serta menilai risiko menggunakan platform aturan yang fleksibel. Vendor dapat diganti, tetapi logika antifraud Anda tetap dikelola sendiri.
Untuk melihat sumber data yang dapat digunakan pada lapisan ini, baca Sumber data yang dapat Anda gunakan dan Integrasi.
Mengapa kepemilikan data lebih penting dari perkiraan tim
Program antifraud berkembang melalui siklus umpan balik. Anda mengumpulkan data kejadian, menjalankan aturan, meninjau hasil, memastikan apakah suatu kejadian merupakan fraud atau false positive, lalu menyempurnakan logika keputusan. Siklus ini hanya berjalan efektif jika Anda menyimpan bukti yang mendasarinya.
Data antifraud yang paling bernilai biasanya bukan formulir pengajuan awal atau permintaan transaksi itu sendiri. Nilai sebenarnya ada pada data hasil pengayaan yang terkait dengan kejadian tersebut:
- Sidik jari perangkat dan konsistensi perangkat dari waktu ke waktu
- Riwayat alamat IP, geolokasi, ASN, sinyal proxy, VPN, dan hosting
- Usia email, kualitas domain, paparan kebocoran data, dan karakteristik keterkiriman email
- Pola perilaku, seperti kecepatan mengetik, jalur navigasi, dan waktu pengisian formulir
- Pola frekuensi aktivitas di berbagai akun, identitas, perangkat, dan instrumen pembayaran
- Analisis keterkaitan antara pengajuan, penerima manfaat, alamat, dan nomor telepon
- Hasil keputusan, keputusan analis, serta umpan balik berupa chargeback atau fraud yang telah dikonfirmasi
Jika data tersebut dikelola vendor, tim Anda akan kesulitan menjawab pertanyaan dasar. Sinyal apa yang paling berpengaruh dalam kasus fraud yang telah dikonfirmasi? Aturan mana yang memicu false positive? Pola serangan apa yang muncul dalam 30 hari terakhir? Apa yang berubah setelah alur orientasi pelanggan baru mulai digunakan?
Dengan memiliki riwayat kejadian ini, Anda dapat menyempurnakan kontrol dari waktu ke waktu. Riwayat tersebut juga penting untuk audit. Jika Anda mengotomatiskan keputusan yang memengaruhi akses, pembayaran, pinjaman, atau proses orientasi pelanggan, Anda memerlukan jejak keputusan yang menunjukkan data apa yang dinilai, aturan mana yang terpicu, dan alasan di balik hasil akhirnya. Baca Menelusuri Model dan Keputusan untuk informasi lebih lanjut.
Menjalankan antifraud sebagai fungsi operasional yang disiplin
Operasi antifraud yang kuat dimulai dengan pemetaan, bukan model. Petakan perjalanan pelanggan terlebih dahulu. Lalu tentukan di mana fraud dapat terjadi, seperti apa perilaku normal dan tidak wajar, serta bukti apa yang perlu dikumpulkan pada setiap tahap.
1. Petakan tahapan perjalanan pelanggan
Bagi perjalanan pelanggan menjadi tahapan yang dapat diamati. Daftarnya bergantung pada model bisnis Anda, tetapi alur yang umum mencakup:
- Sesi dimulai
- Halaman arahan dibuka atau aplikasi dibuka
- Pendaftaran dimulai
- Email atau nomor telepon dikirim
- OTP dikirim dan diverifikasi
- Dokumen identitas diunggah
- Pencocokan wajah selesai
- Alamat dimasukkan
- Rekening bank atau kartu ditautkan
- Pengajuan dikirim
- Peninjauan manual dimulai
- Persetujuan atau penolakan
- Transaksi pertama, pencairan, atau penarikan dana
- Login dari perangkat baru
- Pengaturan ulang kata sandi atau pemulihan akun
- Perubahan profil, penerima manfaat, atau tujuan pencairan
Setiap tahapan harus menghasilkan kejadian yang terstruktur. Kejadian tersebut perlu mencakup identitas pelanggan, cap waktu, data perangkat, data jaringan, data sesi, metadata permintaan, atribut muatan data, serta hasil dari setiap pemeriksaan eksternal.
2. Tentukan perilaku normal dan tidak wajar
Perilaku tidak wajar tidak dapat dideteksi sebelum perilaku normal ditentukan dengan ukuran yang jelas. Perilaku normal bukan sekadar gambaran umum. Perilaku ini berupa rentang dan pola yang diamati dan dikaitkan dengan tahap perjalanan pelanggan.
Contoh:
- Pemohon baru biasanya membutuhkan waktu tertentu untuk beralih dari pendaftaran ke verifikasi OTP.
- Kebanyakan pengguna yang sah mengisi formulir dengan pola yang wajar bagi manusia, bukan dalam lonjakan otomatis yang berlangsung kurang dari satu detik.
- Pelanggan yang kembali biasanya login dari perangkat, lokasi, dan pada waktu yang sudah dikenal.
- Perubahan rekening bank dan permintaan pencairan dana biasanya tidak terjadi hanya dalam jeda beberapa detik.
Perilaku tidak wajar dapat mencakup:
- Jeda yang sangat singkat antartahapan, yang dapat mengindikasikan otomatisasi atau serangan terprogram
- Pengajuan berulang dari satu perangkat dengan sedikit perubahan identitas
- Ketidaksesuaian besar antara identitas yang diklaim, profil perangkat, dan profil jaringan
- Banyak akun yang terhubung ke satu nomor telepon, kartu, rentang IP, atau pola alamat
- Perubahan perilaku mendadak setelah muncul indikasi pengambilalihan akun
- Data dokumen, swafoto, email, dan perangkat yang tidak selaras
Untuk contoh di bidang pinjaman, baca Mencegah fraud identitas dan fraud sintetis dalam pinjaman konsumen serta Logika keputusan antifraud untuk pinjaman konsumen / BNPL.
3. Kumpulkan detail teknis secara lengkap
Banyak tim hanya mencatat apakah pengguna disetujui, ditolak, atau dirujuk untuk peninjauan. Informasi itu belum cukup. Untuk menyempurnakan kontrol antifraud, Anda perlu mengumpulkan detail teknis di balik setiap kejadian.
Setidaknya, kumpulkan:
- Cap waktu untuk setiap tahapan
- Selisih waktu antartahapan
- Identitas perangkat, sidik jari perangkat, browser, OS, versi aplikasi, dan karakteristik layar
- Sinyal jaringan, seperti IP, ASN, indikasi proxy atau VPN, geolokasi, dan jenis koneksi
- Atribut identitas yang dikirim pengguna beserta variasi yang telah diverifikasi
- Sinyal perilaku jika tersedia, termasuk kecepatan interaksi dan urutan kejadian
- Respons data eksternal secara lengkap, bukan hanya skor akhir
- Hasil aturan, termasuk aturan yang terpicu dan nilai inputnya
- Keputusan analis dan label fraud akhir
Di sinilah banyak program tidak berjalan efektif. Tim hanya mengumpulkan skor vendor dan status akhir. Akibatnya, detail yang diperlukan untuk menyempurnakan aturan, membandingkan penyedia, atau menelusuri kembali keputusan di kemudian hari tidak tersedia.
Gunakan waktu sebagai sinyal fraud
Jeda waktu antartahapan sering menjadi indikator fraud yang kurang dimanfaatkan. Padahal, sinyal ini termasuk yang paling mudah dikumpulkan jika rancangan kejadian Anda sudah tepat.
Contoh sinyal waktu yang berguna:
- Waktu dari sesi dimulai hingga pendaftaran
- Waktu dari pendaftaran hingga verifikasi OTP
- Waktu dari pengisian formulir dimulai hingga formulir dikirim
- Waktu antara pengunggahan identitas dan penyelesaian swafoto
- Waktu dari pembuatan akun hingga upaya pembayaran pertama
- Waktu dari pengaturan ulang kata sandi hingga perubahan tujuan pencairan
- Jeda antara percobaan gagal berulang dari perangkat atau IP yang sama
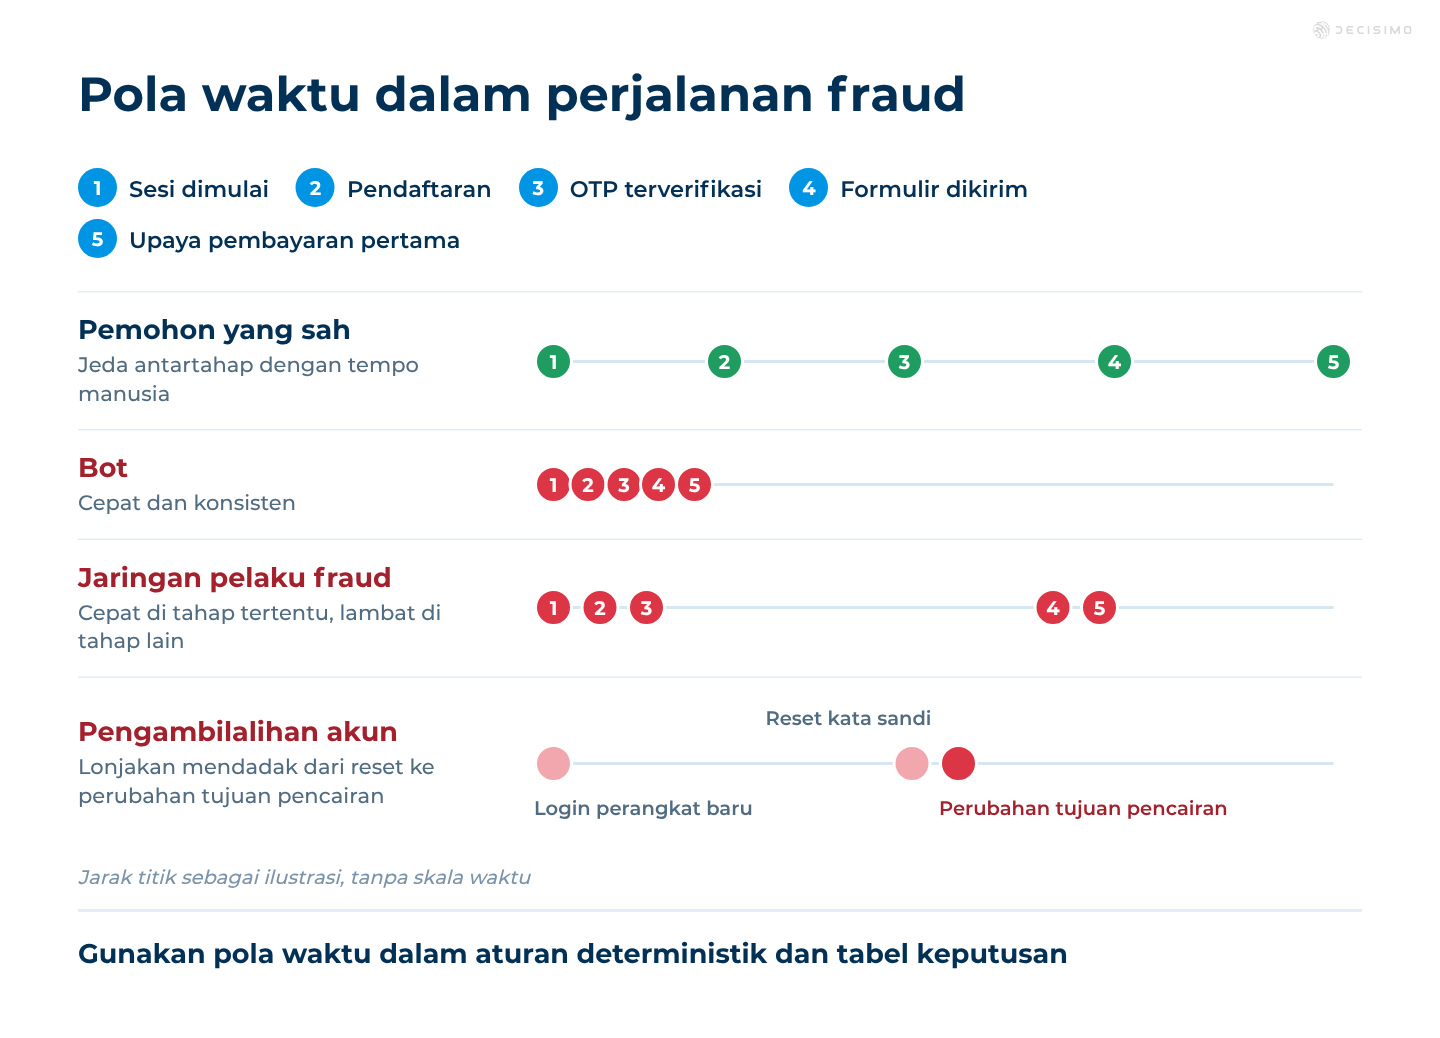
Serangan fraud sering meninggalkan pola waktu. Bot bergerak cepat dan konsisten. Jaringan pelaku fraud bisa bergerak cepat pada tahap tertentu, lalu melambat pada tahap lain. Pengambilalihan akun sering ditandai perubahan mendadak dari login atau pengaturan ulang ke perubahan akun yang berisiko. Aktivitas rekening penampung dapat memperlihatkan sejumlah tindakan dalam waktu singkat di berbagai akun yang saling terkait.
Pola ini sebaiknya digunakan dalam aturan deterministik dan tabel keputusan, bukan dibiarkan begitu saja di log.

Nilai setiap tahap dengan decision engine
Setelah kejadian disusun secara terstruktur, langkah berikutnya adalah menilai setiap tahapan dengan logika keputusan yang fleksibel. Di sinilah decision engine atau platform rules engine berperan penting.
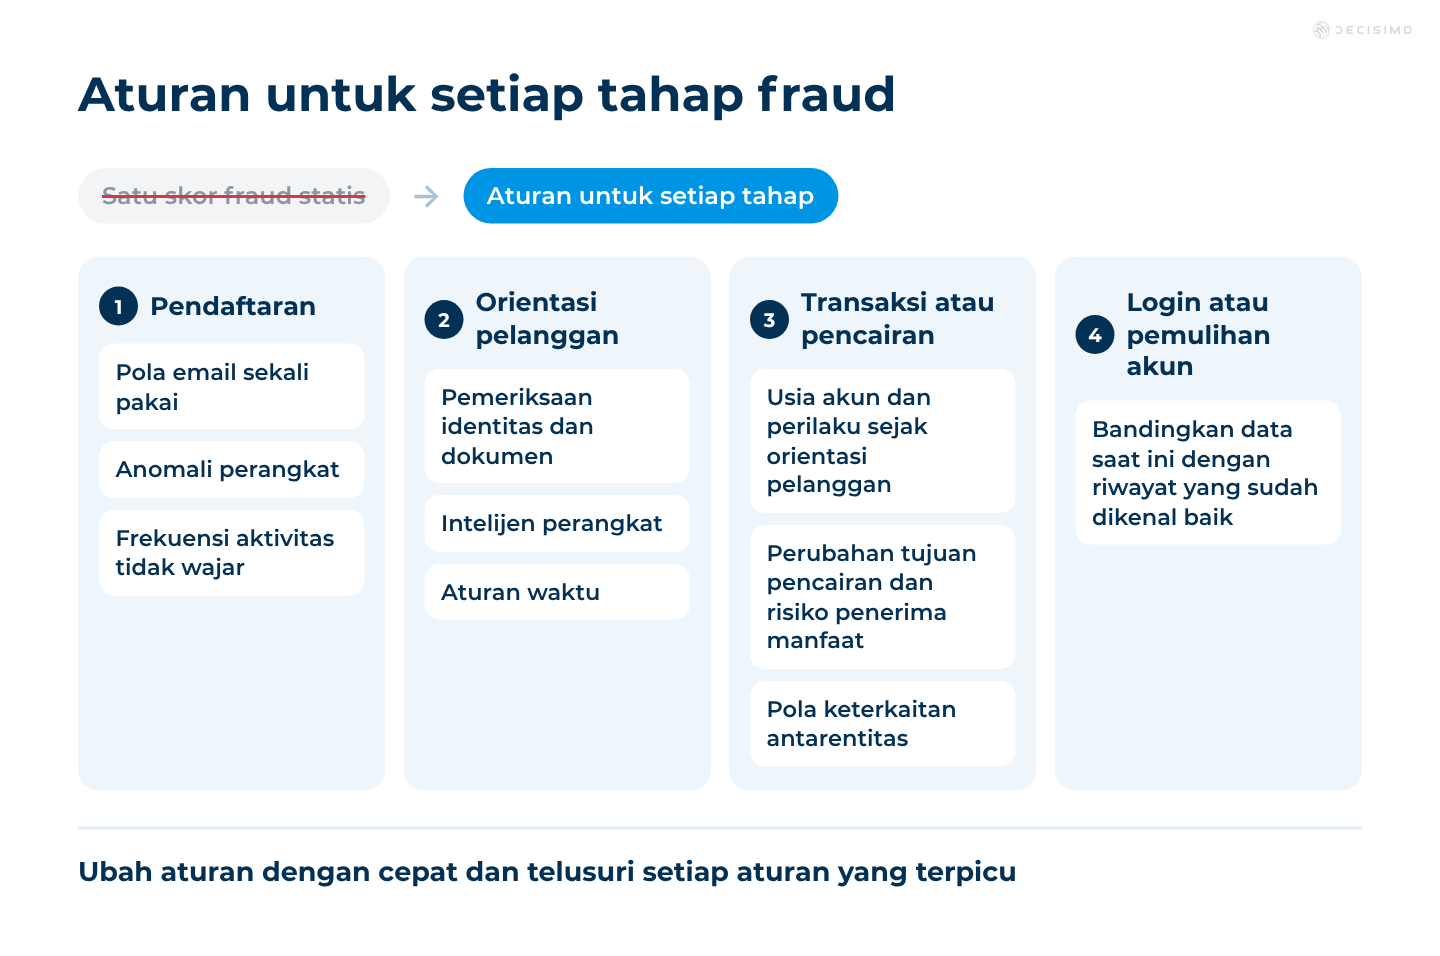
Alih-alih mengandalkan satu skor fraud yang tidak berubah, nilai risiko di setiap tahap dengan kumpulan aturan yang jelas. Contohnya:
- Saat pendaftaran, periksa pola email sekali pakai, anomali perangkat, dan frekuensi aktivitas yang tidak wajar.
- Saat orientasi pelanggan, gabungkan pemeriksaan identitas dan dokumen, informasi perangkat, serta aturan waktu.
- Saat transaksi atau pencairan, nilai usia akun, perilaku sejak orientasi pelanggan, perubahan tujuan pencairan, risiko penerima manfaat, dan pola keterkaitan antarentitas.
- Saat login atau pemulihan akun, bandingkan sinyal saat ini dengan pola historis yang sudah dikenal baik.
Pendekatan ini memberikan beberapa manfaat bagi tim:
- Kontrol khusus untuk setiap tahap, bukan satu skor yang terlalu umum
- Perubahan aturan yang cepat saat pola serangan baru muncul
- Jejak yang jelas untuk setiap aturan yang terpicu
- Penyesuaian yang lebih baik karena analis dapat memeriksa false positive dan kasus yang terlewat
- Fleksibilitas dalam memilih vendor karena sinyal eksternal dapat diganti tanpa perlu menulis ulang seluruh model operasional
Untuk memulai dengan cara sederhana, baca Menggunakan Aturan Dasar. Jika program fraud Anda menggunakan atribut berbobot, scorecard juga dapat membantu. Baca Menerapkan Scorecard di Rules Engine.
Model operasional antifraud yang praktis
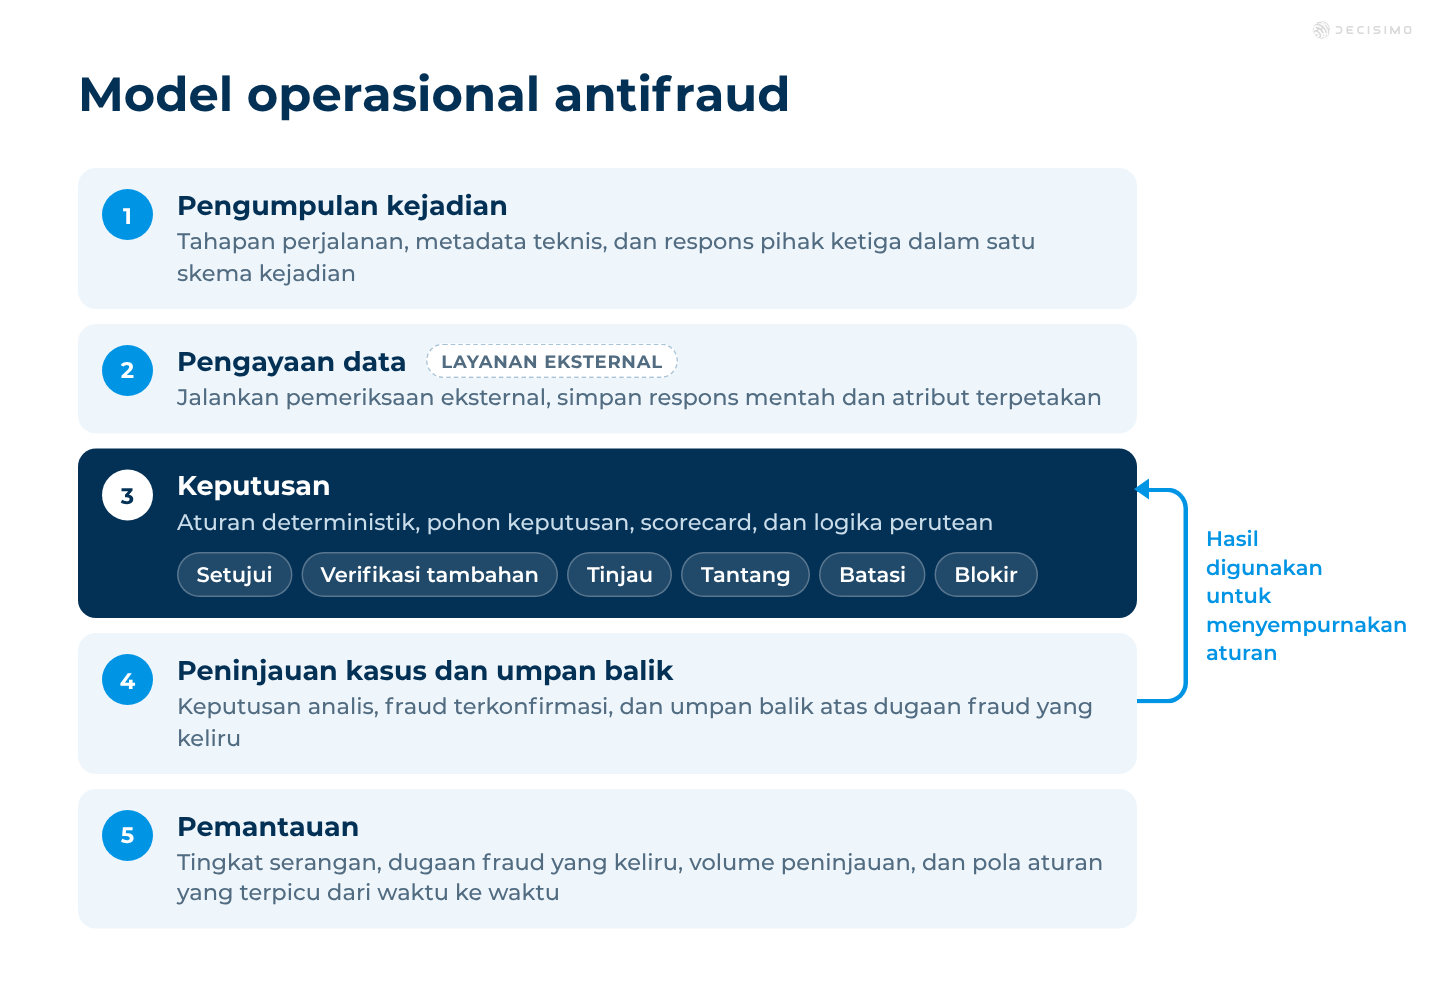
Model operasional antifraud yang dapat dijalankan biasanya mencakup komponen berikut:
Lapisan pengumpulan kejadian
Catat tahapan perjalanan pelanggan, metadata teknis, dan respons pihak ketiga dengan skema kejadian yang konsisten.
Lapisan pengayaan data
Hubungi layanan eksternal untuk pemeriksaan perangkat, identitas, email, IP, perusahaan, dokumen, atau perilaku. Simpan respons mentah dan atribut yang telah dipetakan untuk digunakan dalam logika keputusan.
Lapisan keputusan
Jalankan aturan deterministik, pohon keputusan, scorecard, dan logika perutean. Hasilnya dapat berupa approve, step-up, review, challenge, limit, atau block.
Peninjauan kasus dan umpan balik
Simpan keputusan analis, hasil fraud yang telah dikonfirmasi, dan umpan balik false positive. Gunakan hasil tersebut untuk menyempurnakan aturan.
Lapisan pemantauan
Pantau tingkat serangan, dampak terhadap konversi, false positive, volume peninjauan manual, tingkat persetujuan per segmen, dan pola aturan yang terpicu dari waktu ke waktu.
Struktur ini membantu perusahaan membangun kemampuan antifraud sebagai fungsi yang dapat dijalankan secara konsisten, bukan sekadar kumpulan alat yang tidak saling terhubung.
Ciri penerapan antifraud yang efektif
Program antifraud yang matang tidak bergantung pada skor yang tidak jelas asalnya. Program ini memiliki tahapan kejadian yang jelas, pencatatan teknis yang lengkap, logika keputusan yang dapat digunakan kembali, dan jejak keputusan yang menyeluruh. Data eksternal digunakan bila bermanfaat, tetapi kendali atas logika dan riwayat data hasil pengayaan tetap di tangan perusahaan.
Hal ini berpengaruh pada biaya, kecepatan, dan kendali. Saat tim Anda mengelola lapisan keputusan, Anda dapat lebih cepat menyesuaikan diri dengan pola fraud baru, membandingkan vendor berdasarkan bukti, bukan janji, dan terus meningkatkan kinerja tanpa harus membangun ulang sistem setiap tahun.
Kemampuan antifraud dibangun melalui kepemilikan data, jejak keputusan, dan alur keputusan yang fleksibel. Beli sinyal jika diperlukan, tetapi kendalikan sendiri bagian intinya.
Pertanyaan yang sering diajukan
Bagian mana dari sistem antifraud yang sebaiknya dikelola sendiri dan mana yang sebaiknya dibeli?
Kelola sendiri riwayat kejadian, logika keputusan, dan umpan balik yang menghubungkan keputusan dengan fraud yang telah dikonfirmasi atau aktivitas yang sah. Beli layanan khusus seperti informasi perangkat, pemeriksaan identitas, dan data konsorsium jika layanan tersebut memberikan bukti yang sulit dikumpulkan tim Anda secara efisien. Sebelum memilih, pastikan Anda dapat memeriksa dan mengekspor data yang digunakan. Sinyal yang bermanfaat dapat menjadi ketergantungan yang mahal jika hanya tersedia di platform vendor.
Bukti apa yang perlu dicatat pada setiap tahapan perjalanan pelanggan?
Untuk setiap tahapan, catat cap waktu, identitas akun dan perangkat yang relevan, konteks jaringan, atribut yang dikirim, respons lengkap dari setiap pemeriksaan eksternal, aturan dan input yang dinilai, serta hasilnya. Hubungkan keputusan analis berikutnya dan label fraud yang telah dikonfirmasi ke kejadian awal agar Anda dapat menilai hasilnya. Banyak tim hanya menyimpan skor vendor dan status akhir, sehingga detail untuk menyempurnakan kontrol atau membandingkan penyedia tidak memadai.
Bagaimana menentukan batas waktu untuk aktivitas yang mencurigakan?
Tetapkan ambang berdasarkan tahap perjalanan pelanggan dan segmen pelanggan, dengan aktivitas sah yang teramati sebagai dasar. Mulailah dari persentil aktivitas tersebut, lalu bandingkan ambang dengan fraud terkonfirmasi, positif palsu, konversi, dan volume peninjauan sebelum memperketatnya. Satu ambang waktu untuk aktivitas pendaftaran, pemulihan akun, dan pembayaran akan menandai berbagai jenis perilaku seolah-olah sama.
Bagaimana menguji aturan fraud baru sebelum digunakan?
Jalankan ulang aturan pada kejadian terkini yang mencakup hasil fraud yang telah dikonfirmasi dan aktivitas yang sah. Lalu, periksa tingkat deteksi serta dampaknya terhadap false positive dan peninjauan manual. Jika hasil pengujian historis menunjukkan hasil yang baik, jalankan aturan dalam mode observasi atau pada sebagian kecil lalu lintas yang memenuhi syarat sebelum menggunakannya untuk mengambil keputusan. Simpan kumpulan aturan sebelumnya agar tim dapat membatalkan perubahan jika hasilnya memburuk.
Bagaimana membandingkan vendor antifraud selain dari harga yang ditawarkan?
Minta setiap vendor menjelaskan data yang mendasari skornya, format dan biaya ekspor data lengkap, serta bukti yang diperlukan untuk menelusuri kembali keputusan sebelumnya. Bandingkan kualitas sinyal pada kejadian yang sama-sama memenuhi syarat, lalu hitung juga biaya integrasi dan peninjauan. Harga langganan yang lebih rendah bisa jadi tidak sebanding dengan akses data yang terbatas atau upaya yang diperlukan untuk mengganti penyedia di kemudian hari.
