Intégrer l’empreinte numérique d’appareil de Fingerprint.com à Decisimo
Aujourd’hui, les entreprises et les organisations doivent offrir un environnement sûr à leurs clients. L’empreinte numérique de l’appareil peut y contribuer. Elle consiste à recueillir des informations sur l’appareil d’un utilisateur, notamment sa configuration et ses logiciels, afin de créer un identifiant unique. Cet identifiant permet ensuite de relier des connexions à des utilisateurs, de détecter les fraudes et les appareils suspects, et d’améliorer l’expérience utilisateur.
Ces règles antifraude s’appuient sur l’empreinte numérique pour vérifier si un visiteur apparaît pour la première fois dans le monde et s’il visite le site pour la première fois.
Fingerprint.com est un service populaire d’empreinte numérique des appareils qui a aidé de nombreuses entreprises à sécuriser leurs systèmes en ligne. Cet article explique comment intégrer l’empreinte numérique de Fingerprint.com au moteur de décision Decisimo.com afin de renforcer la sécurité en ligne et d’améliorer l’expérience utilisateur.
Créer un compte Fingerprint.com
 Pour commencer l'intégration de Fingerprint.com à Decisimo, créez un compte sur le site Fingerprint.com en suivant les étapes d'inscription. Vous pourrez ensuite accéder aux services de reconnaissance des appareils.
Récupérer les clés API secrète et publique
- Dans App Settings, puis API Keys, sur le tableau de bord Fingerprint.com, vous trouverez deux types de clés : une clé publique et une clé secrète.
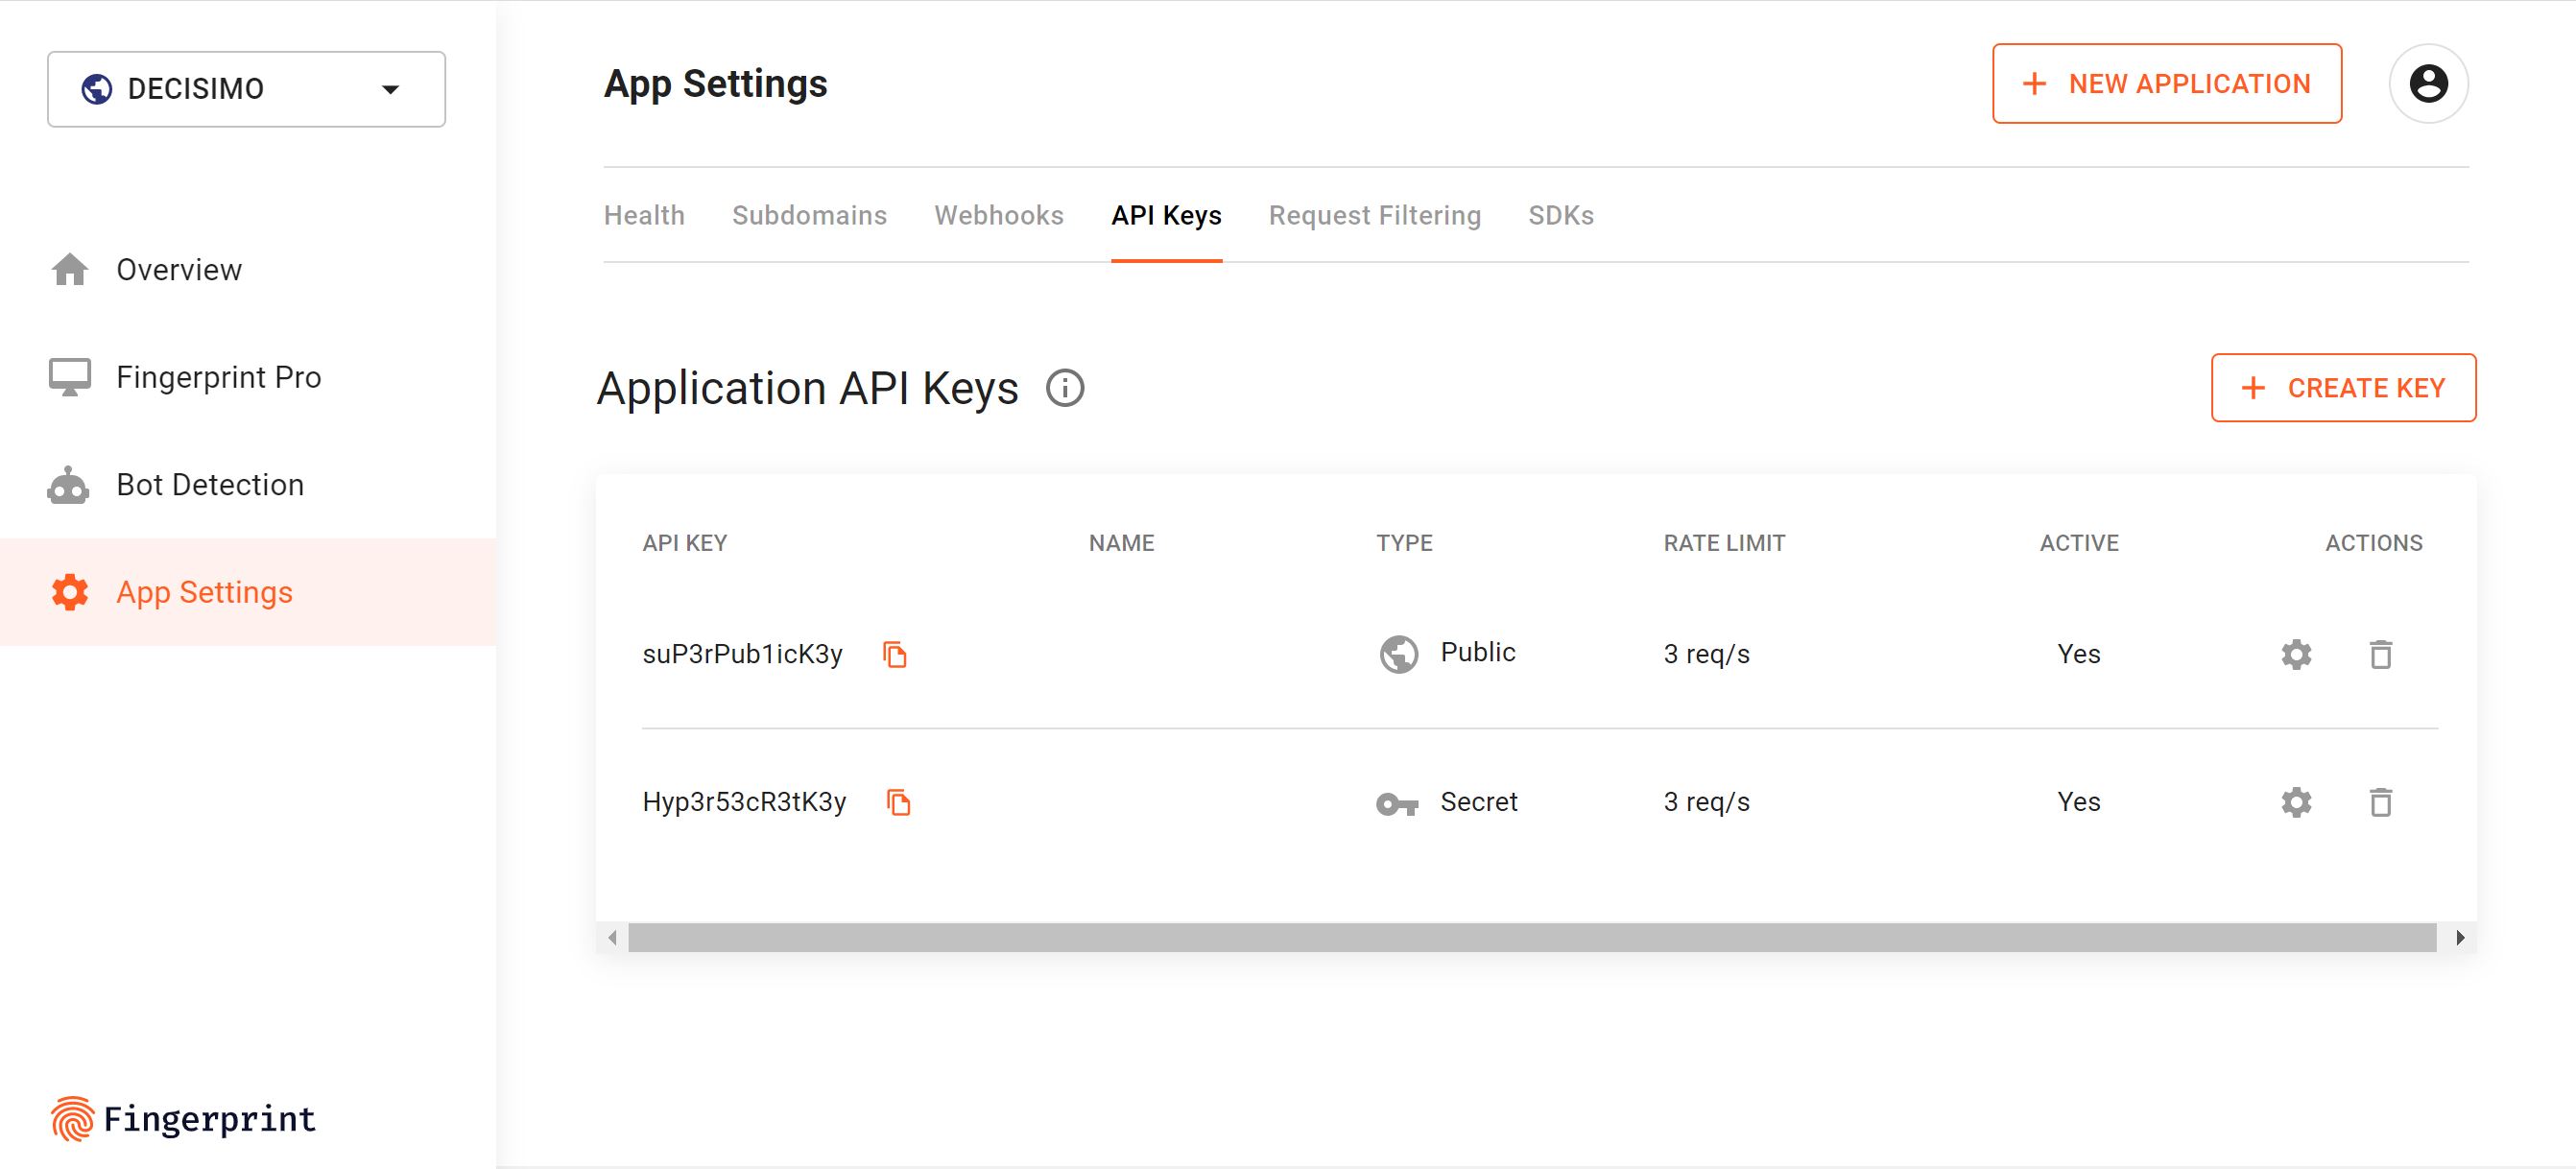
- L'intégration de Fingerprint.com à Decisimo nécessite la clé secrète. Dans App Settings, ouvrez API Keys et copiez cette clé.
Ajouter le JavaScript Fingerprint.com à votre site
- Ajoutez ensuite le JavaScript Fingerprint.com à votre site e-commerce. Fingerprint.com pourra ainsi recueillir des informations sur l'appareil de l'utilisateur lorsqu'il se connecte à votre site, à votre application ou à votre serveur. Fingerprint.com attribue un visitor_id à chaque utilisateur. Votre système côté serveur l'utilise pour récupérer les informations nécessaires à la décision.
- Une fois le visitor_id récupéré, demandez à l'AI Assistant dans Data sources de connecter Fingerprint.com et décrivez l'appel API souhaité. L'assistant vous propose une configuration à vérifier et à appliquer. La réponse du fournisseur est ensuite disponible dans le flux de décision pour les règles antifraude.
Créer une source de données dans Decisimo Portal
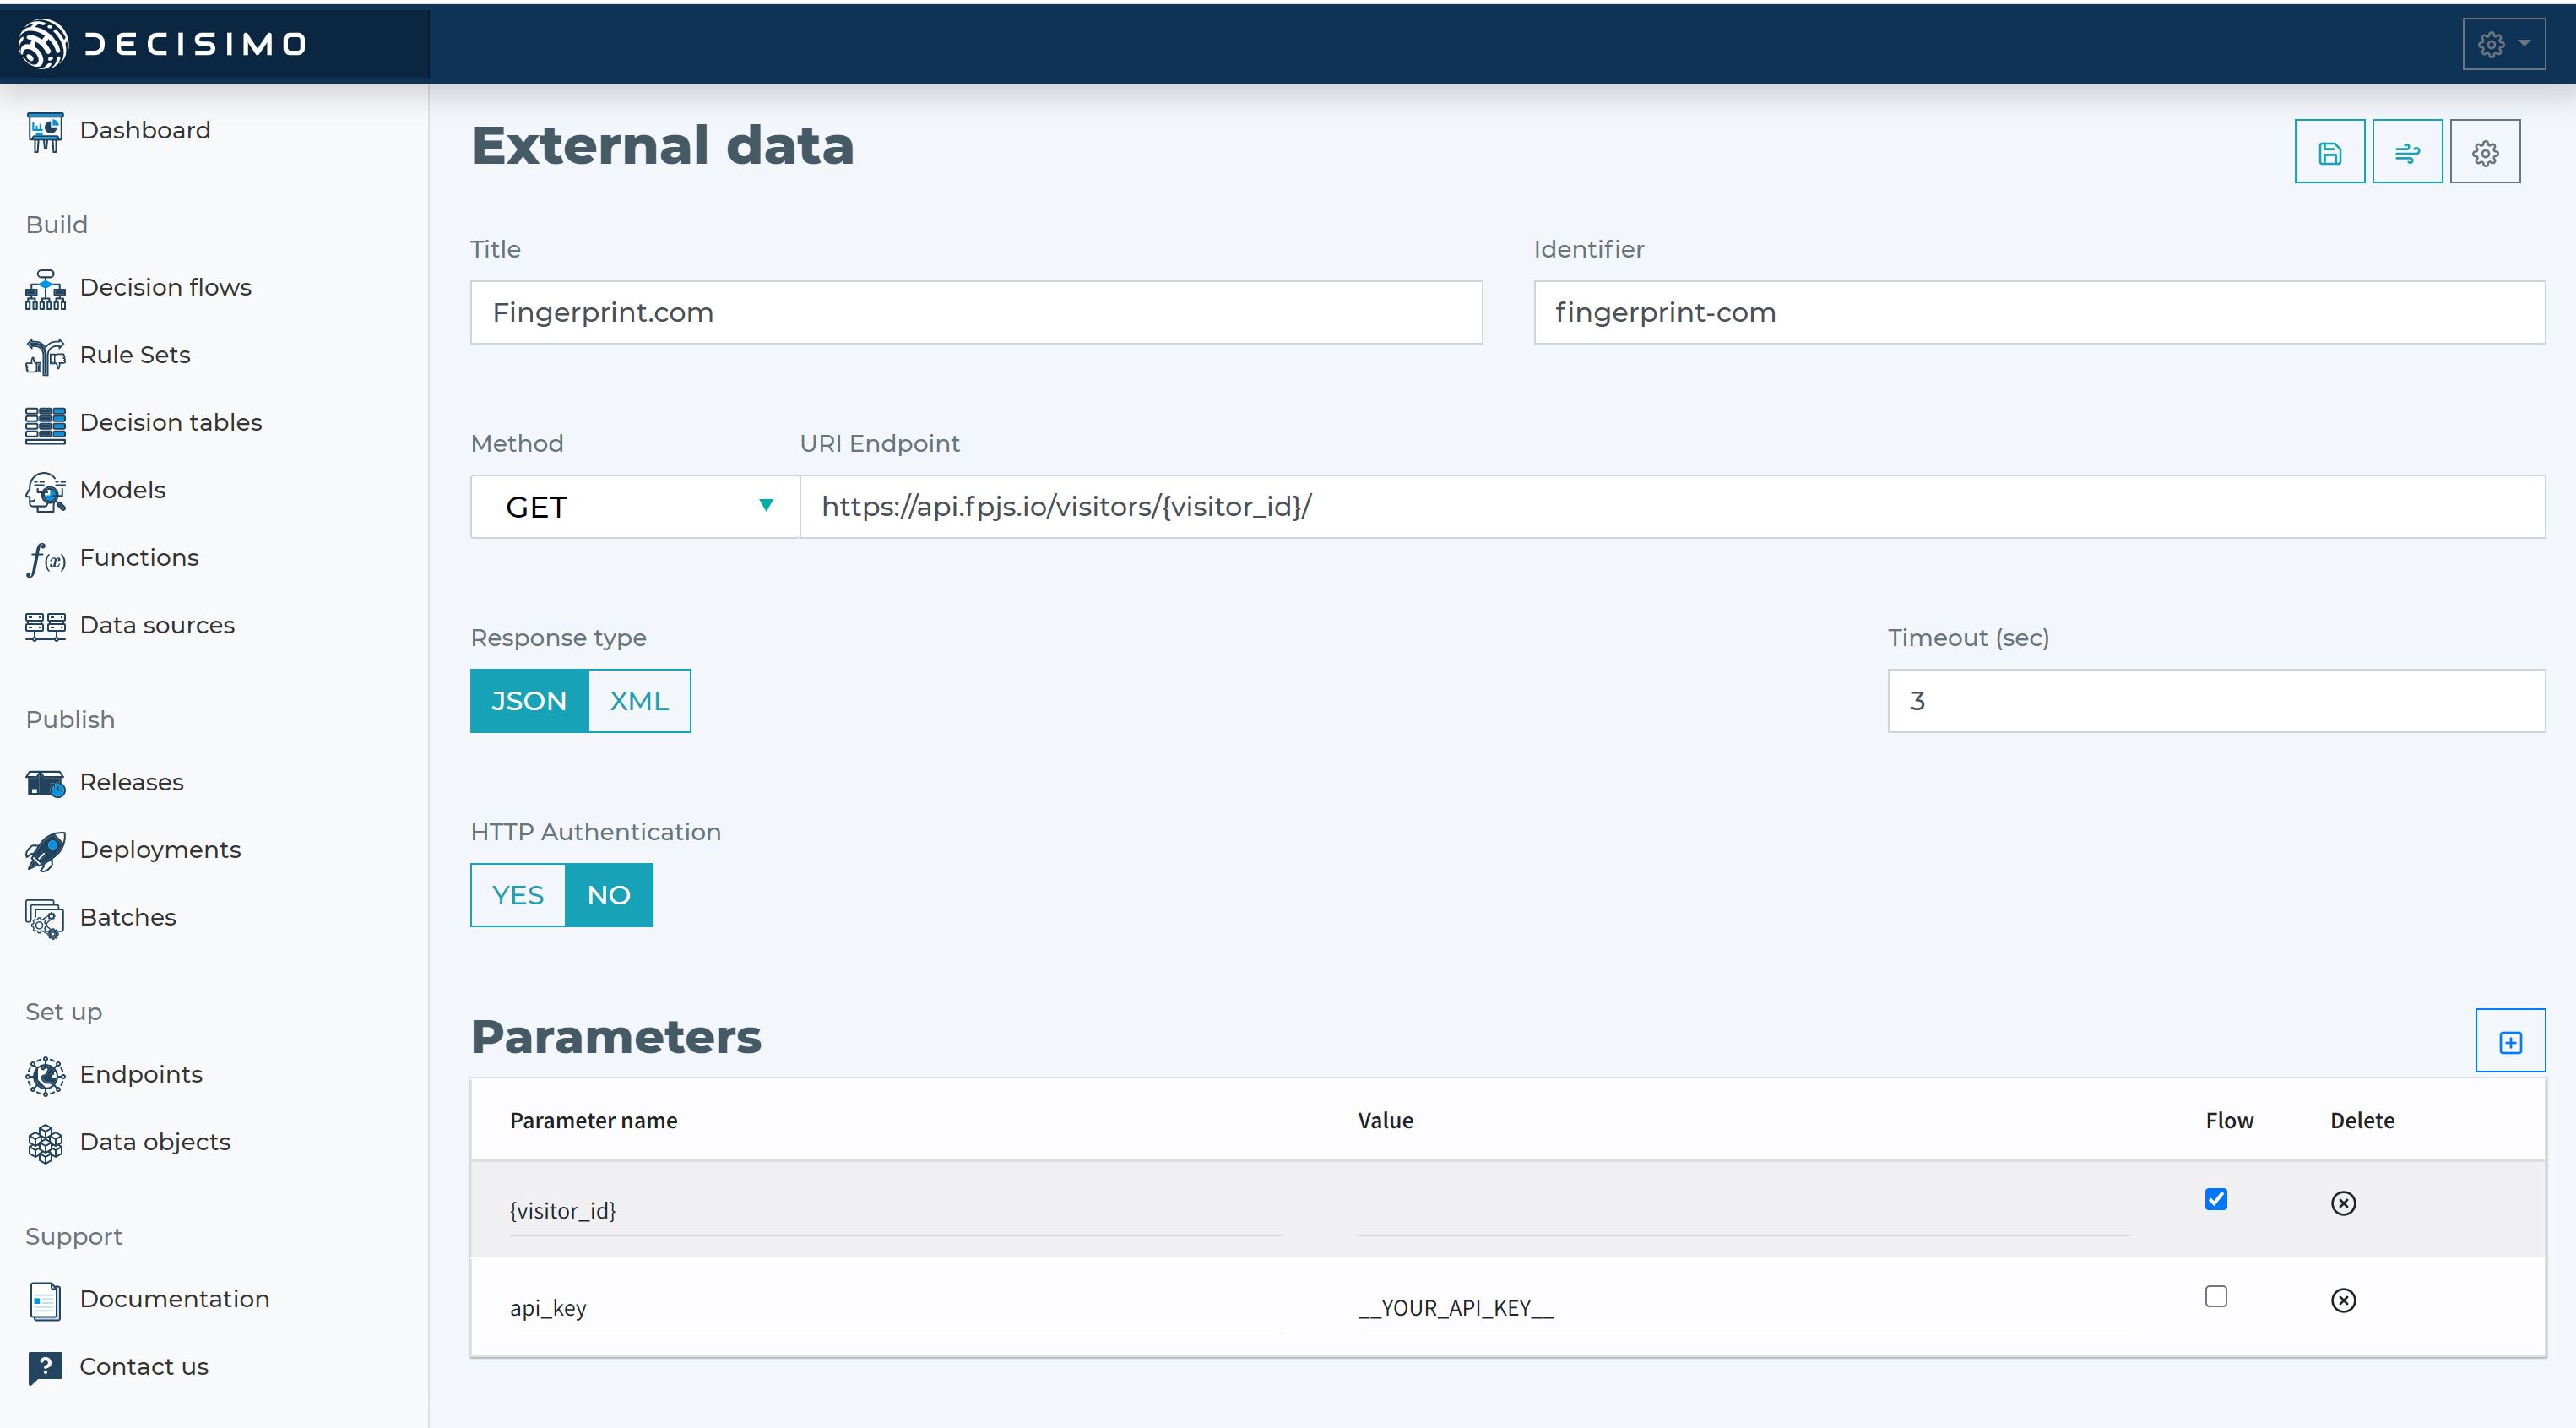
- Connectez Fingerprint.com avec l'AI Assistant. Décrivez le fournisseur et son API. L'assistant propose la méthode HTTP, le point d'accès, les paramètres, les en-têtes et la clé API secrète du tableau de bord Fingerprint.com. Vérifiez et appliquez la configuration proposée.
- Dans Data sources, décrivez à l'AI Assistant l'appel de Fingerprint.com pour reconnaître les appareils. Vérifiez la configuration HTTP proposée dans le formulaire, puis appliquez-la.
- Dans Data sources, sélectionnez New, demandez à l'AI Assistant de configurer le fournisseur, puis vérifiez et appliquez sa proposition.
- Dans la page External data definition, remplacez la clé API par la clé secrète obtenue auprès de Fingerprint.com.
-

Analyser la réponse avec des règles d'exemple
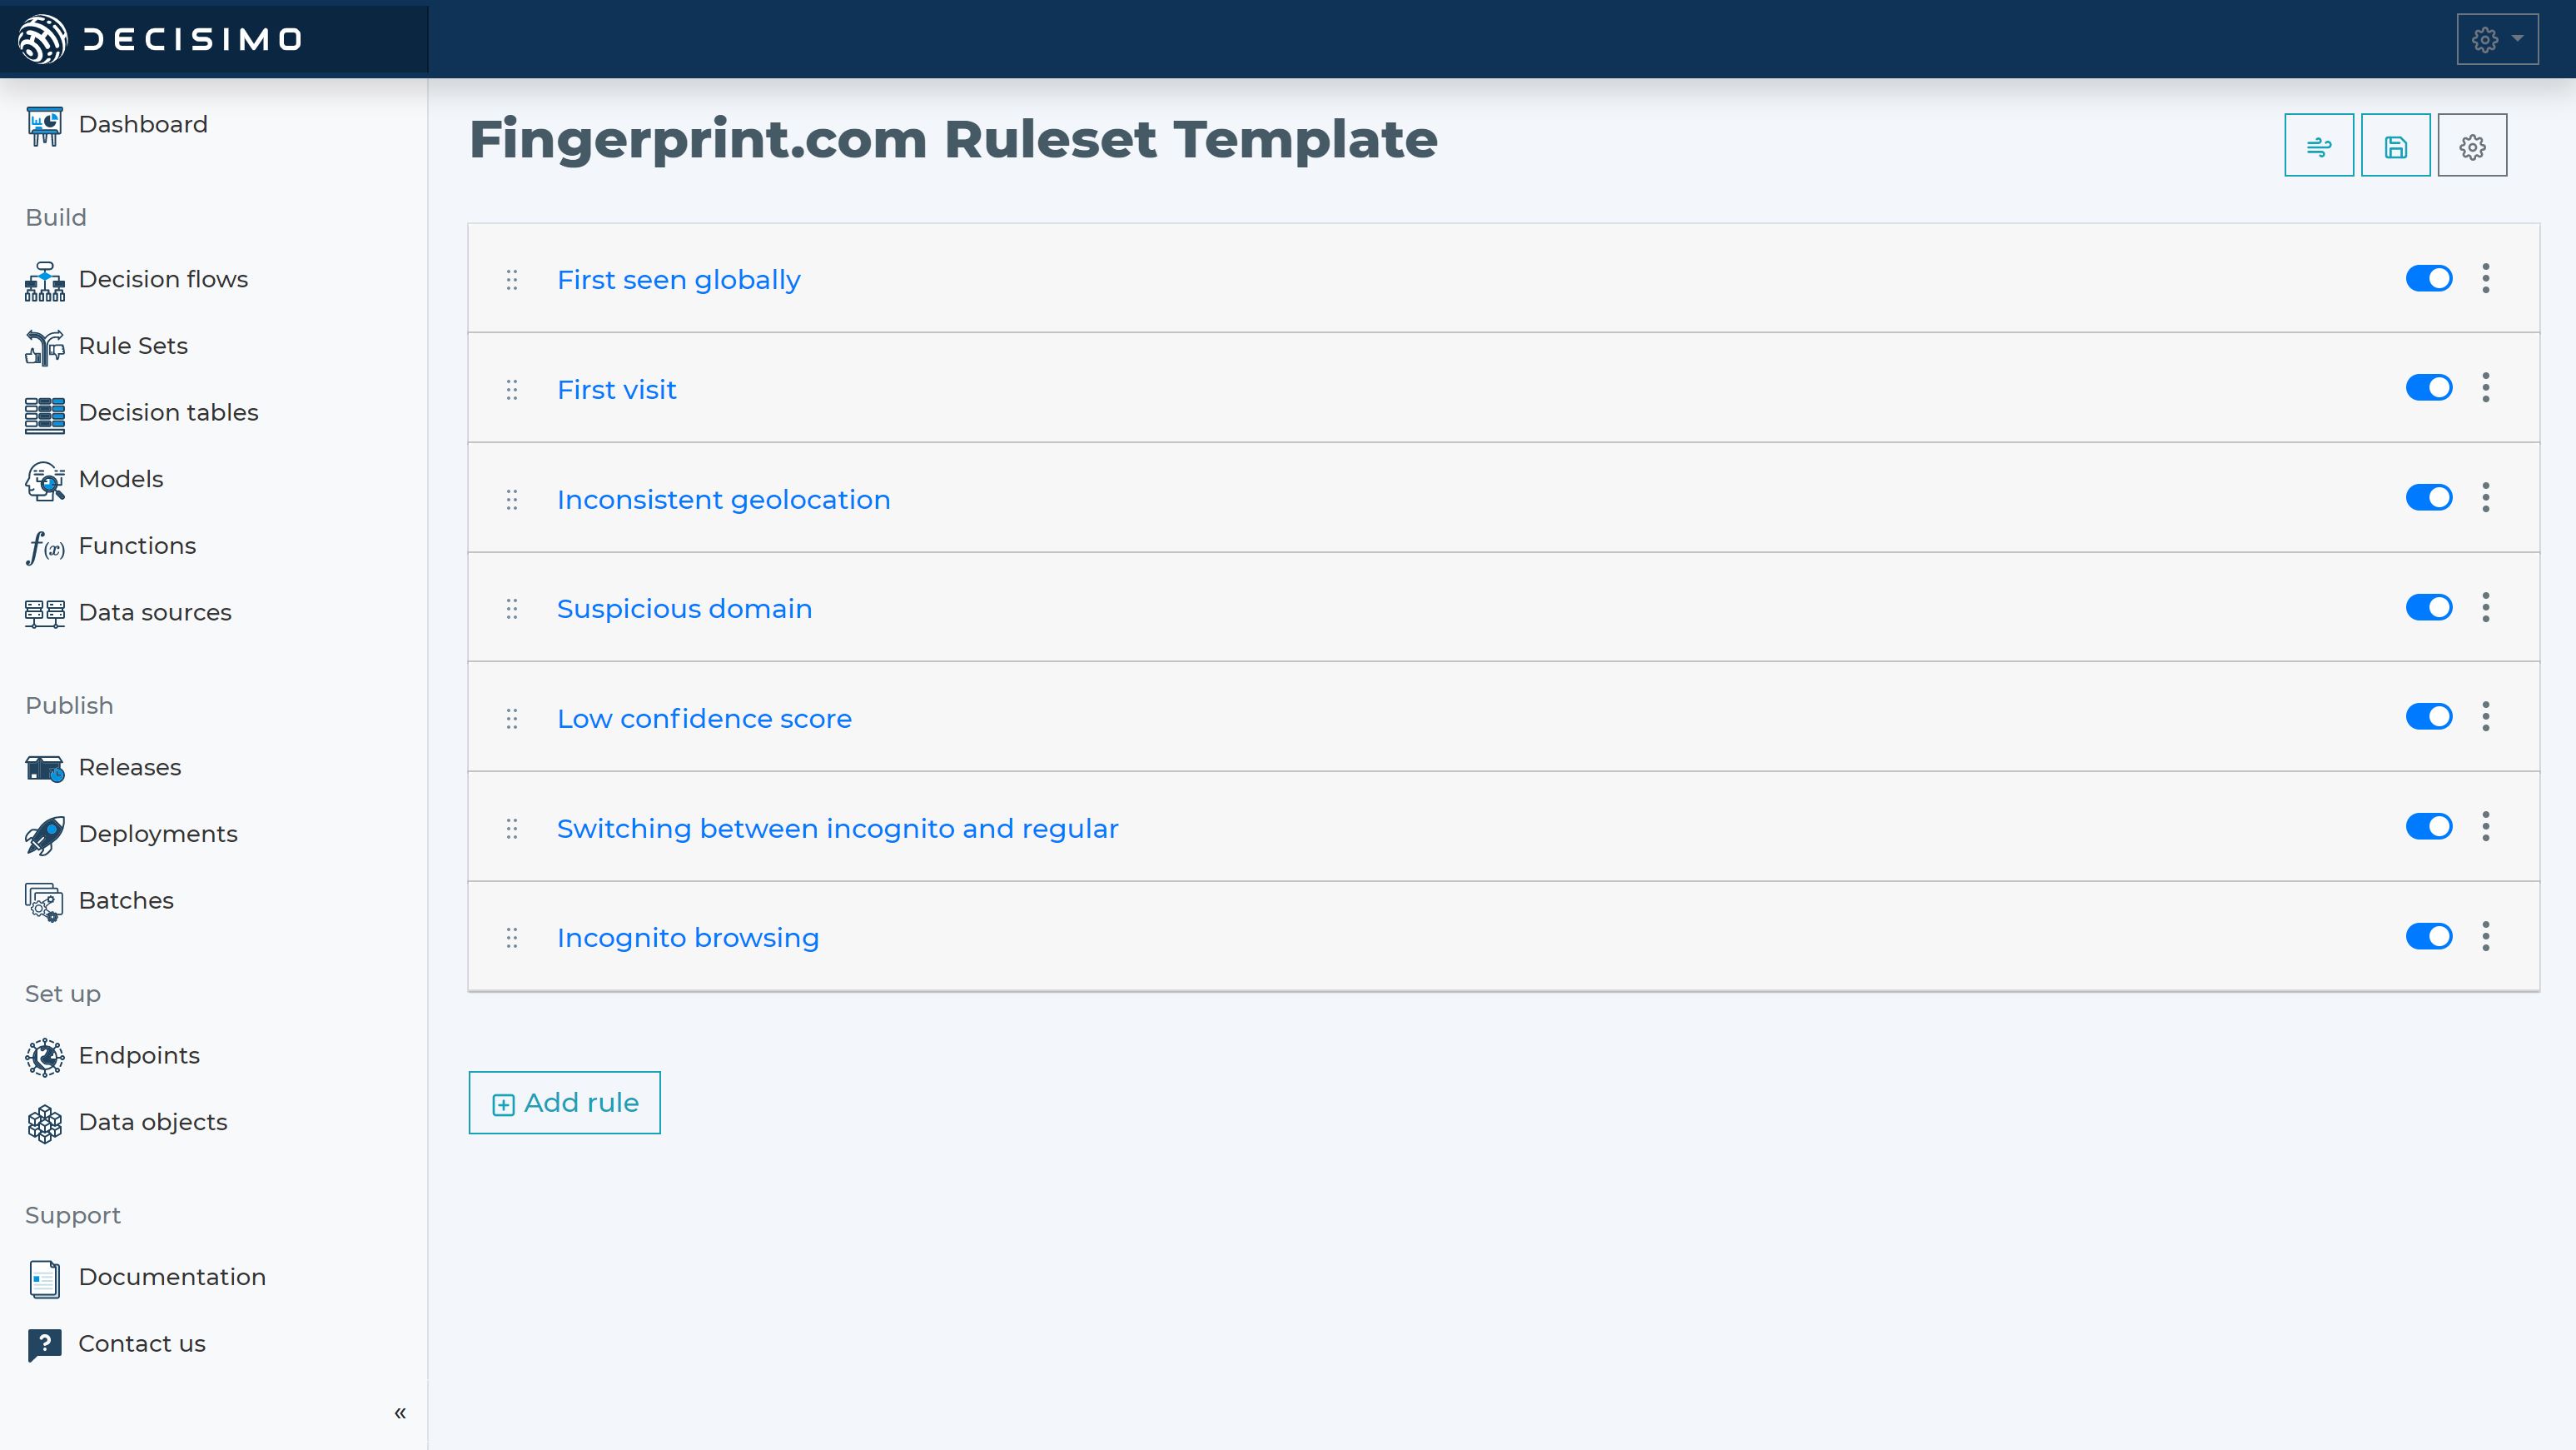
- Une fois les résultats de Fingerprint.com reçus, analysez la réponse dans Decisimo à l'aide de nos règles d'exemple. Elles peuvent vous inspirer pour créer votre propre ensemble de règles.
-
Exemples de règles :
- Première détection dans le monde : indique si l'identifiant unique du visiteur est détecté pour la première fois dans le monde.
- Première visite : indique si l'identifiant unique du visiteur est utilisé pour une première visite sur le site.
- Géolocalisation incohérente : indique si la géolocalisation du visiteur a changé ou présente un écart important par rapport aux visites précédentes.
- Domaine suspect : indique si le visiteur ne vient pas d'un domaine ou d'une URL connue, par exemple l'URL de votre site e-commerce.
- Score de confiance faible : indique si les informations d'identification du visiteur ont un score de confiance faible ou sont potentiellement peu fiables.
- Passage de la navigation privée à la navigation normale : si un visiteur alterne entre ces deux modes, cela peut indiquer qu'il cherche à dissimuler son identité ou son comportement.
- Navigation privée : indique si le visiteur utilise le mode de navigation privée, ce qui peut signaler une tentative d'échapper à la détection.
- Ces règles permettent de détecter les activités frauduleuses et les appareils suspects. Vous pouvez les adapter à vos besoins et à vos critères.
Créer un flux de décision avec Fingerprint.com
- Pour finir, créez un flux de décision qui intègre la connexion à Fingerprint.com, les règles d'exemple et une table de décision. Dans la configuration de la décision qui appelle l'API Fingerprint.com, indiquez le chemin JSON du visitor_id que votre système transmet à Decisimo.
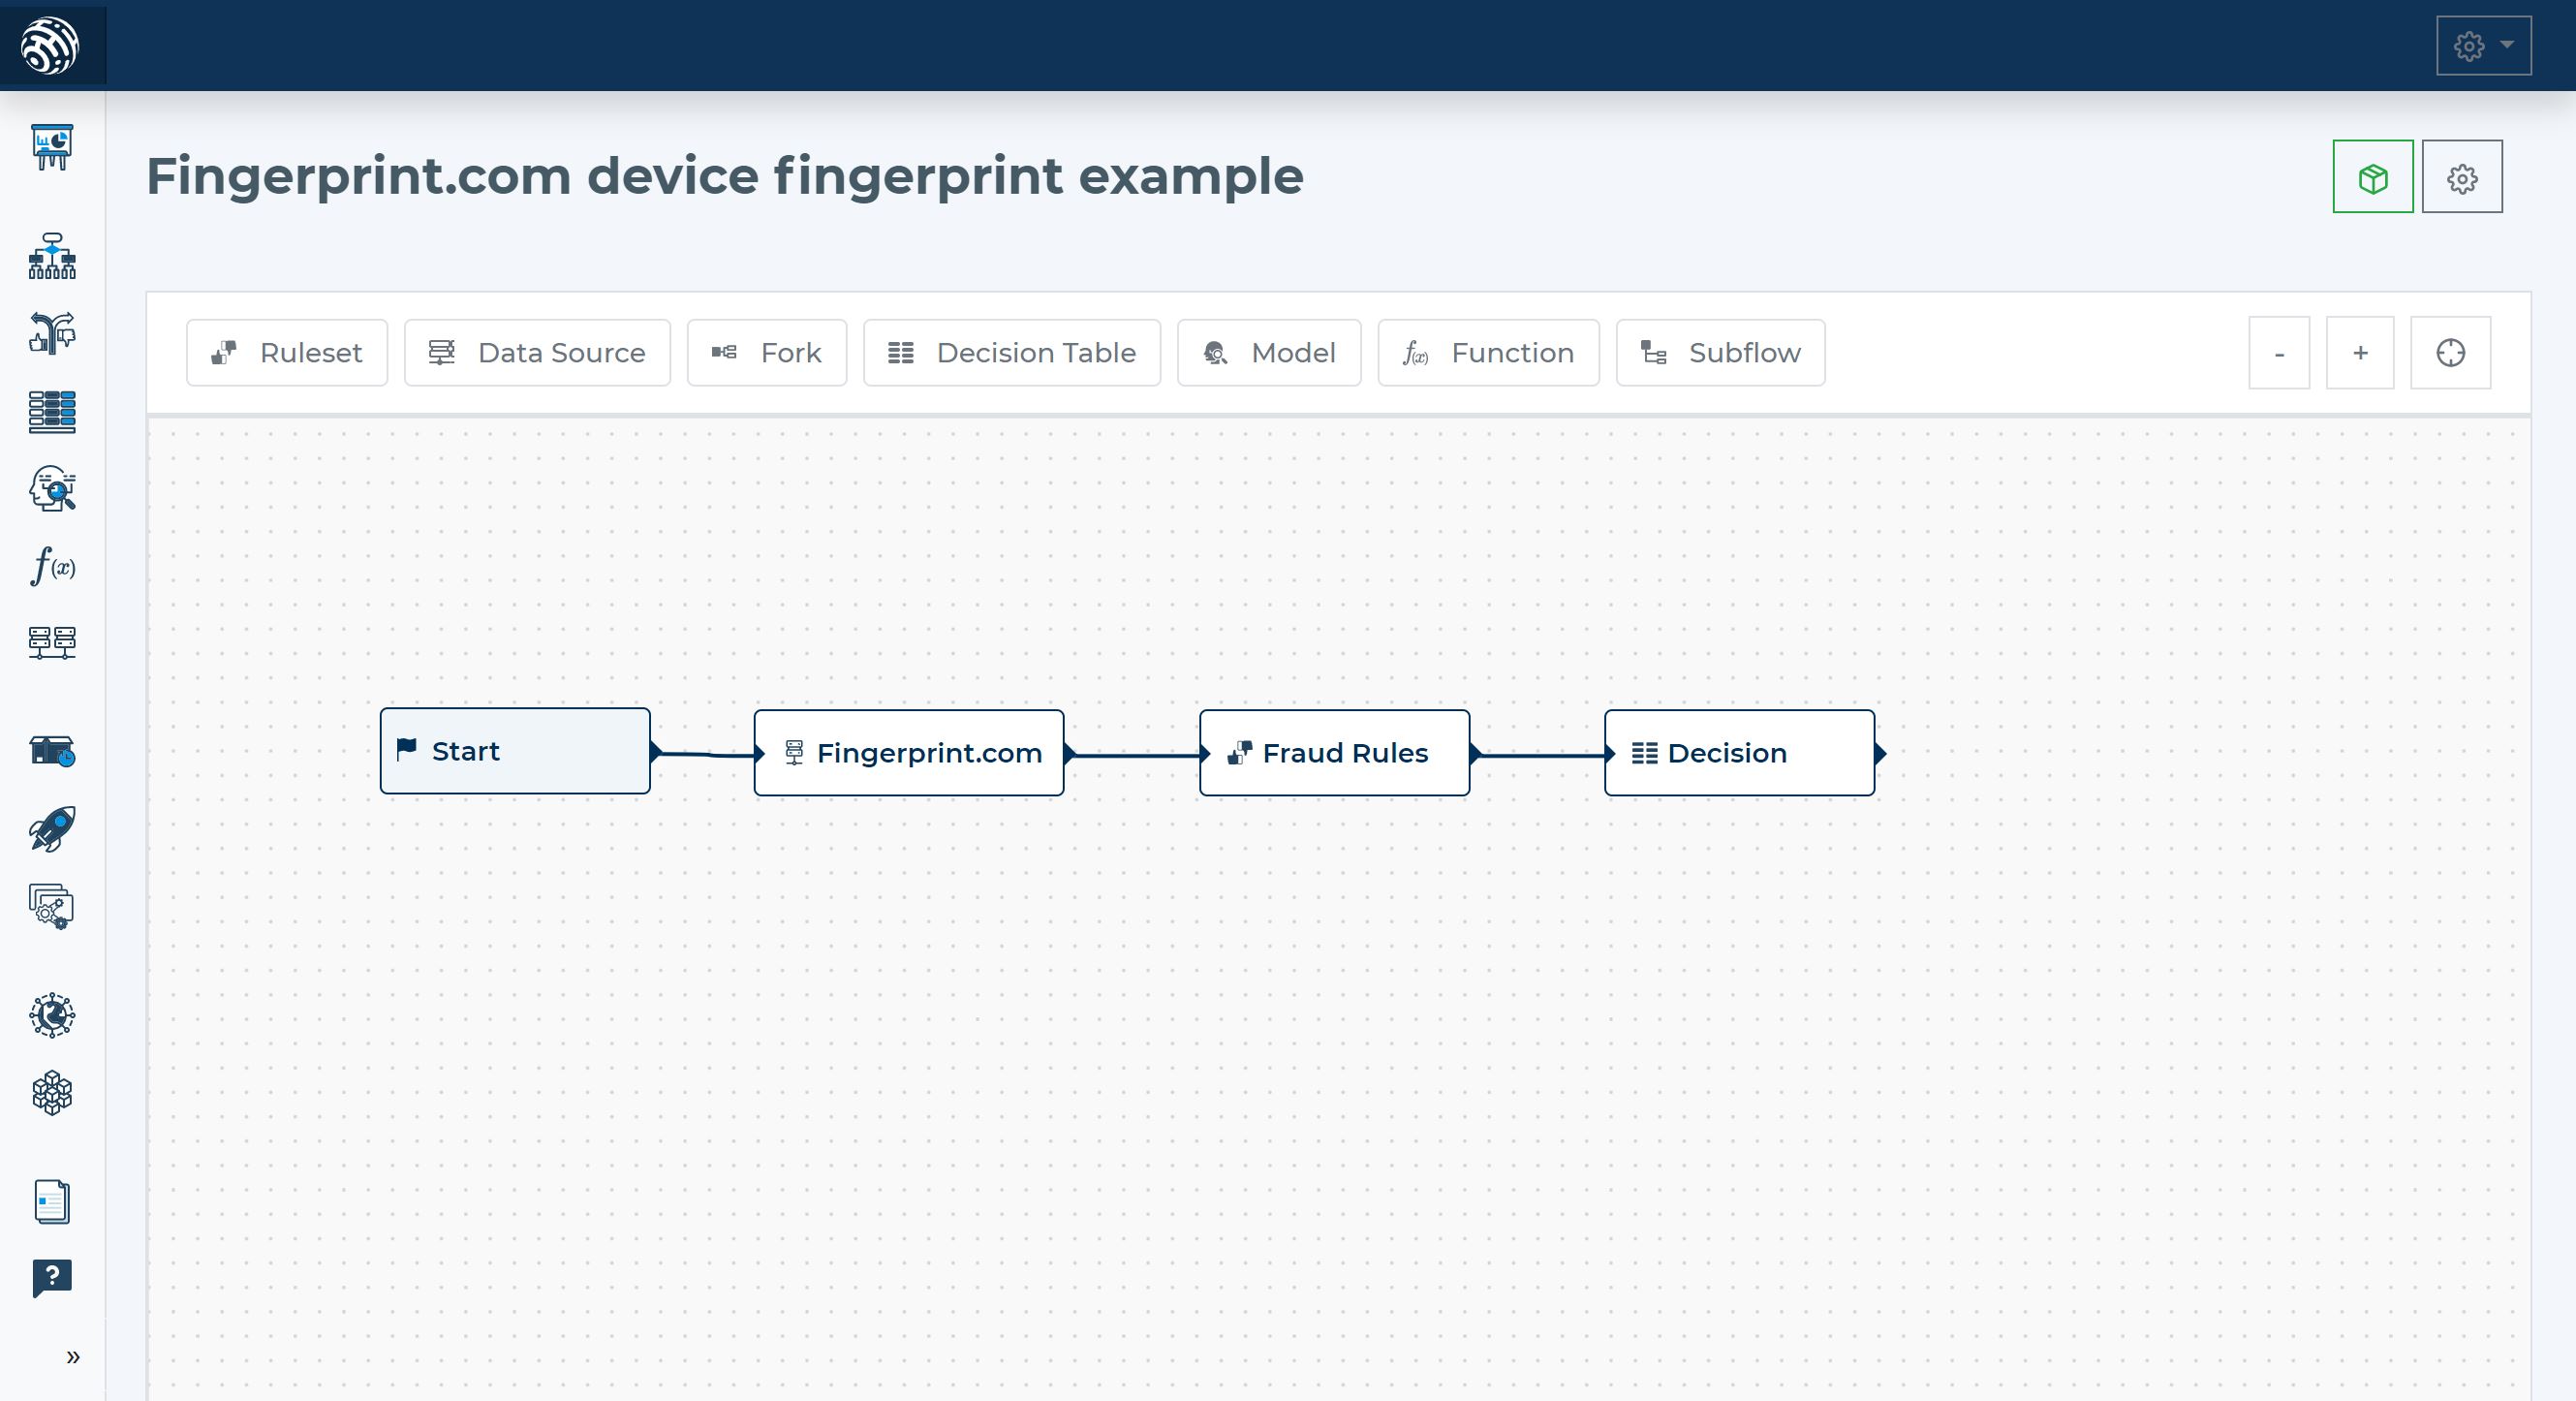
- La table de décision intervient à la dernière étape du processus. Elle détermine l'action à prendre à partir des informations sur l'appareil fournies par Fingerprint.com.
Lancer la prise de décision
- Publiez la version de votre flux de décision, puis déployez-la vers un point d'accès API pour prendre des décisions à partir des données de Fingerprint.com.
L’intégration de Fingerprint.com à Decisimo est simple et peut améliorer considérablement la sécurité en ligne et l’expérience utilisateur. L’empreinte numérique des appareils permet de détecter les activités frauduleuses et les appareils suspects, d’optimiser les parcours utilisateur et de mesurer les performances marketing.
Suivez les étapes de ce guide pour intégrer facilement Fingerprint.com à Decisimo et profiter des avantages de l’empreinte numérique des appareils.
Questions fréquentes
Comment combiner les résultats de l’empreinte numérique avec d’autres signaux de fraude ?
Utilisez l’empreinte numérique de l’appareil parmi d’autres éléments, comme l’ancienneté du compte, la fréquence des transactions, les informations de paiement et les résultats antérieurs confirmés. Un signal faible peut justifier un examen ou une vérification. Réservez les refus aux combinaisons associées aux règles de pertes. Un appareil partagé ou réinitialisé ne prouve pas une fraude.
La navigation privée ou un changement de géolocalisation doit-il entraîner un refus ?
Non. Considérez la navigation privée ou le changement de localisation comme des éléments de contexte, puis recherchez des indices plus probants, comme un schéma de transaction à risque ou des informations de compte contradictoires. Les paramètres de confidentialité, les déplacements et le routage réseau peuvent modifier ces signaux chez des clients légitimes. Faire remonter chaque visite de ce type peut compliquer le parcours sans réduire la fraude de façon fiable.
Que doit faire le flux de décision si Fingerprint.com est lent ou indisponible ?
Fixez un délai maximal pour la requête, adapté au temps de réponse attendu lors du paiement ou de la demande, puis définissez une solution de repli pour chaque niveau de risque. Les transactions à faible risque peuvent suivre les règles de décision existantes. Celles à risque plus élevé peuvent faire l’objet d’une vérification ou d’un examen supplémentaire. Accepter toutes les transactions en cas de panne peut entraîner des pertes. Les refuser toutes peut écarter des clients légitimes pendant l’interruption du service.
Comment mesurer l’effet de l’empreinte numérique sur les décisions antifraude après son déploiement ?
Suivez les pertes liées à la fraude, les refus à tort, la réalisation des vérifications et l’abandon des clients pour les transactions disposant de données sur l’appareil. Comparez les résultats à ceux d’un groupe adapté utilisant les règles de décision précédentes. Distinguez les nouveaux clients des clients existants, ainsi que les principaux canaux. Les résultats de fraude peuvent arriver tardivement. Examinez donc les données consolidées et les premiers indicateurs opérationnels, comme les échecs de recherche et l’allongement du temps de réponse.
