将 Fingerprint.com 设备指纹接入 Decisimo
如今,企业和机构需要为客户提供安全的线上环境。一种做法是在系统中接入设备指纹。设备指纹会采集用户设备的配置、软件等信息,并生成唯一的设备 ID。借助这个 ID,可以识别不同用户之间的关联、发现欺诈和可疑设备,也可以优化用户体验。
这些反欺诈规则会利用设备指纹,检查访客是否首次在全球范围内出现,以及是否首次访问。
Fingerprint.com 是一项广受使用的设备指纹服务,许多企业借助它保护线上系统。本文介绍如何将 Fingerprint.com 设备指纹接入 Decisimo 决策引擎,以改善线上安全性和用户体验。
注册 Fingerprint.com 账号
 在 Decisimo 中接入 Fingerprint.com,首先需要注册 Fingerprint.com 账号。访问 Fingerprint.com 网站并按提示完成注册。注册后即可使用其设备指纹服务。
获取 Secret 和 Public API Key
- 在 Fingerprint.com Dashboard 的 App Settings -> API Keys 中,可以找到两种密钥:public key 和 secret key。
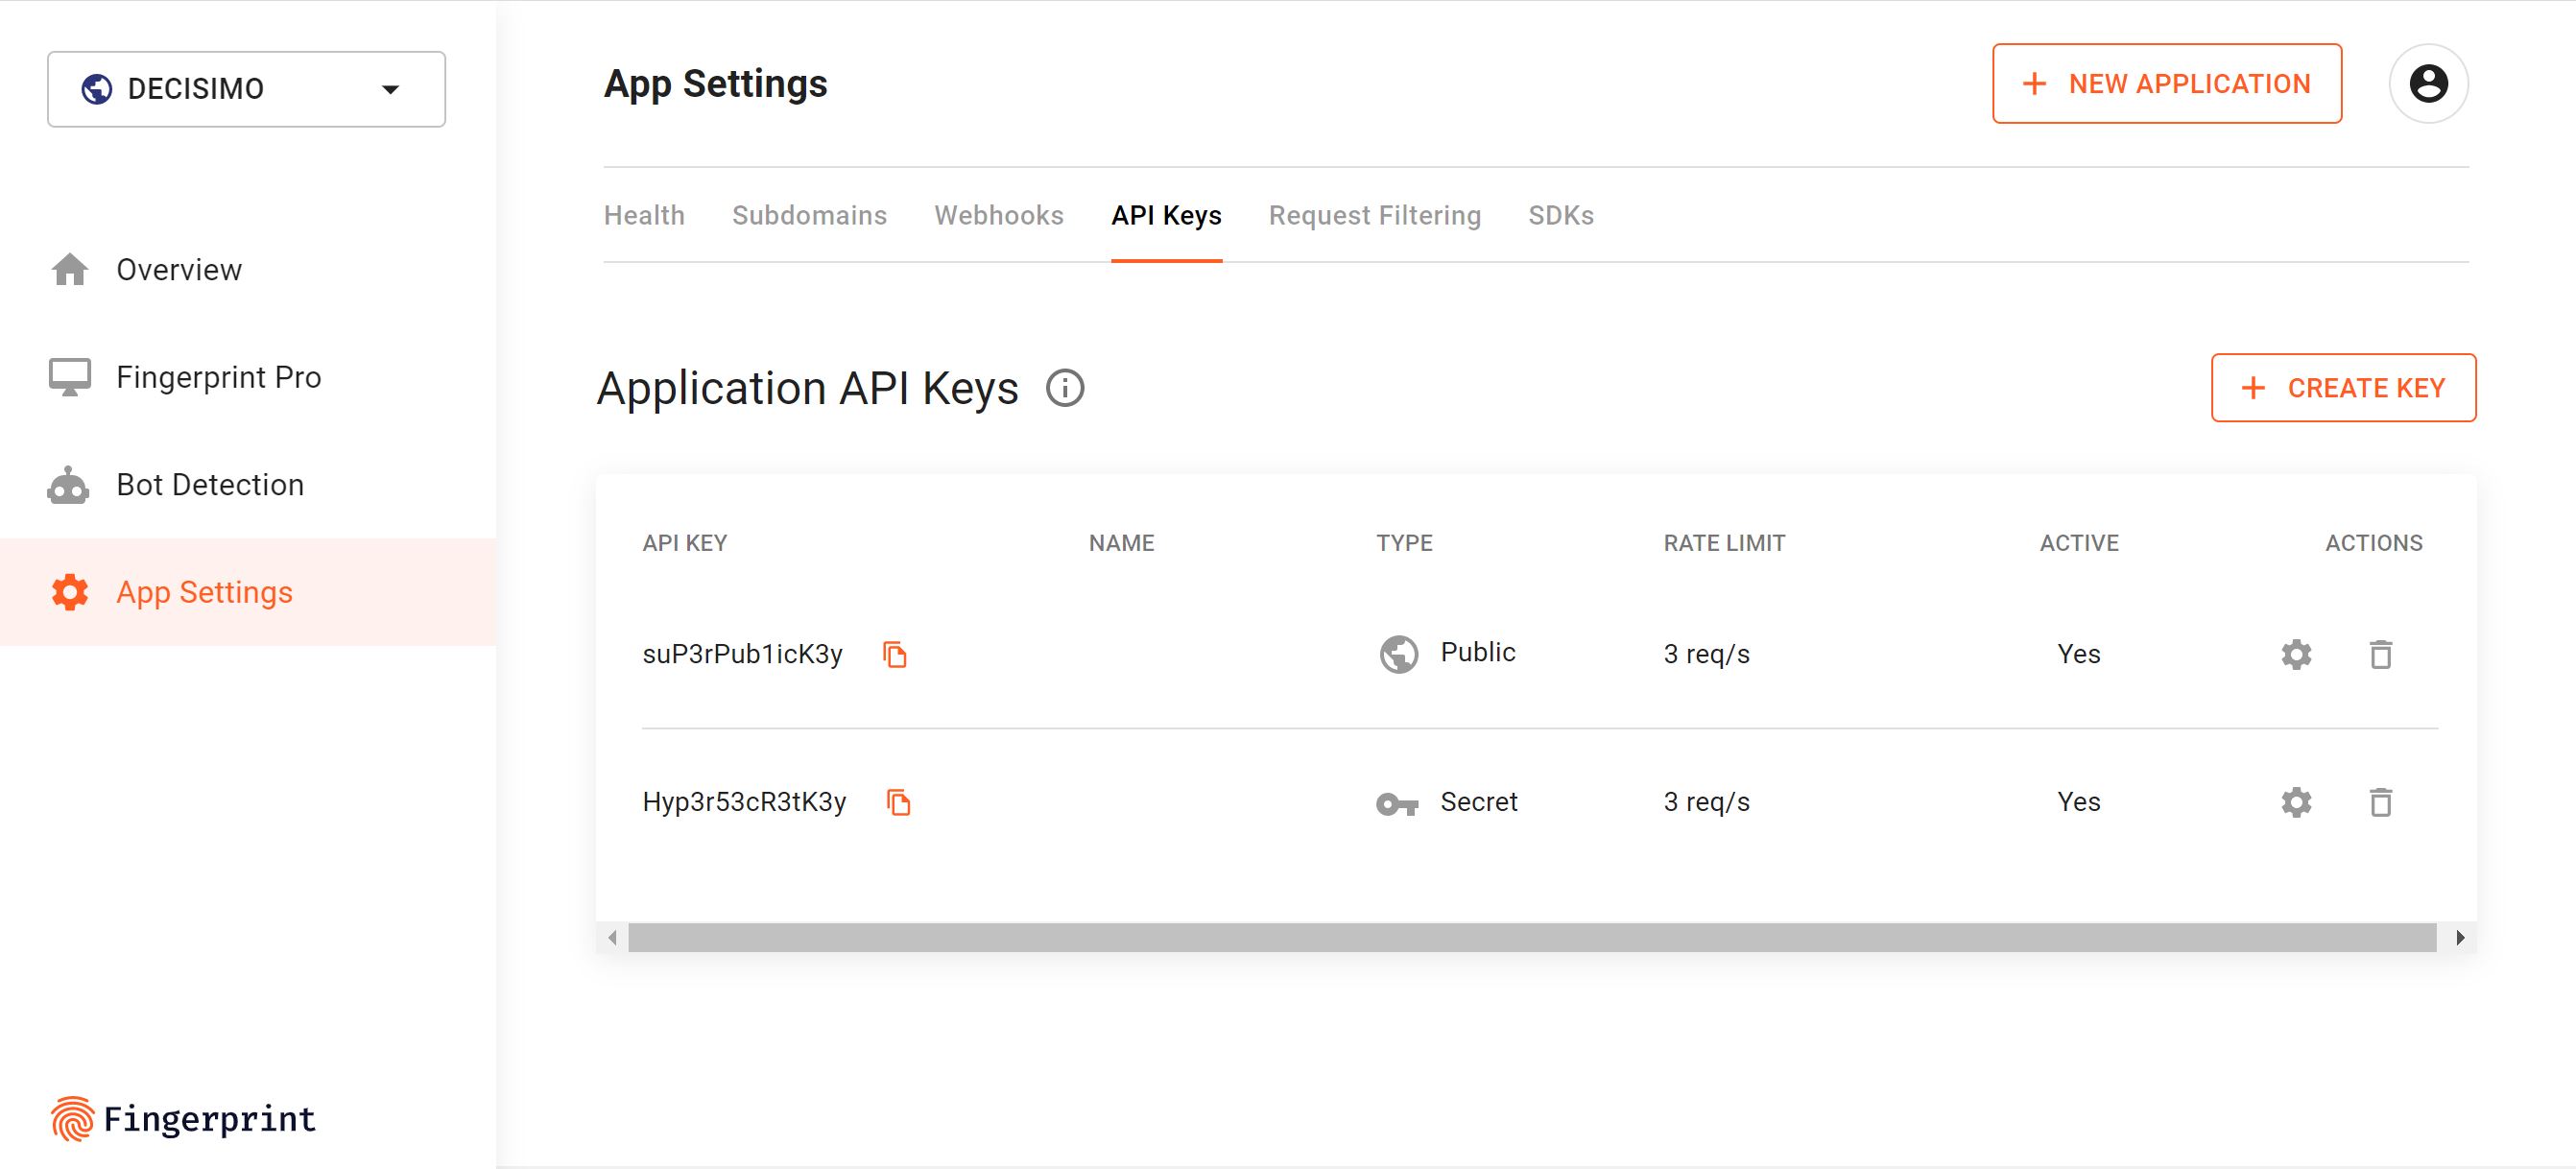
- 在 Decisimo 中接入 Fingerprint.com 需要使用 secret key。在 App Settings 的 API Keys 中找到并复制 secret key。
在网站中接入 Fingerprint.com JavaScript
- 接下来,在电商网站中接入 Fingerprint.com JavaScript。用户连接到网站、应用或服务器时,Fingerprint.com 会收集其设备信息。Fingerprint.com 会为每位访客生成一个 visitor_id,后端可用它获取决策所需的信息。
- 获取 visitor ID 后,在 Data sources 中向 AI Assistant 说明要接入 Fingerprint.com,并描述所需的 API 调用。AI Assistant 会提出配置方案,您审核并应用后,决策流即可使用服务商返回的数据配置反欺诈规则。
在 Decisimo Portal 中创建数据源
- 使用 AI Assistant 接入 Fingerprint.com。描述服务商及其 API,AI Assistant 会提出 HTTP 方法、endpoint、参数、请求头,以及 Fingerprint.com Dashboard 中的 Secret API key。审核并应用配置。
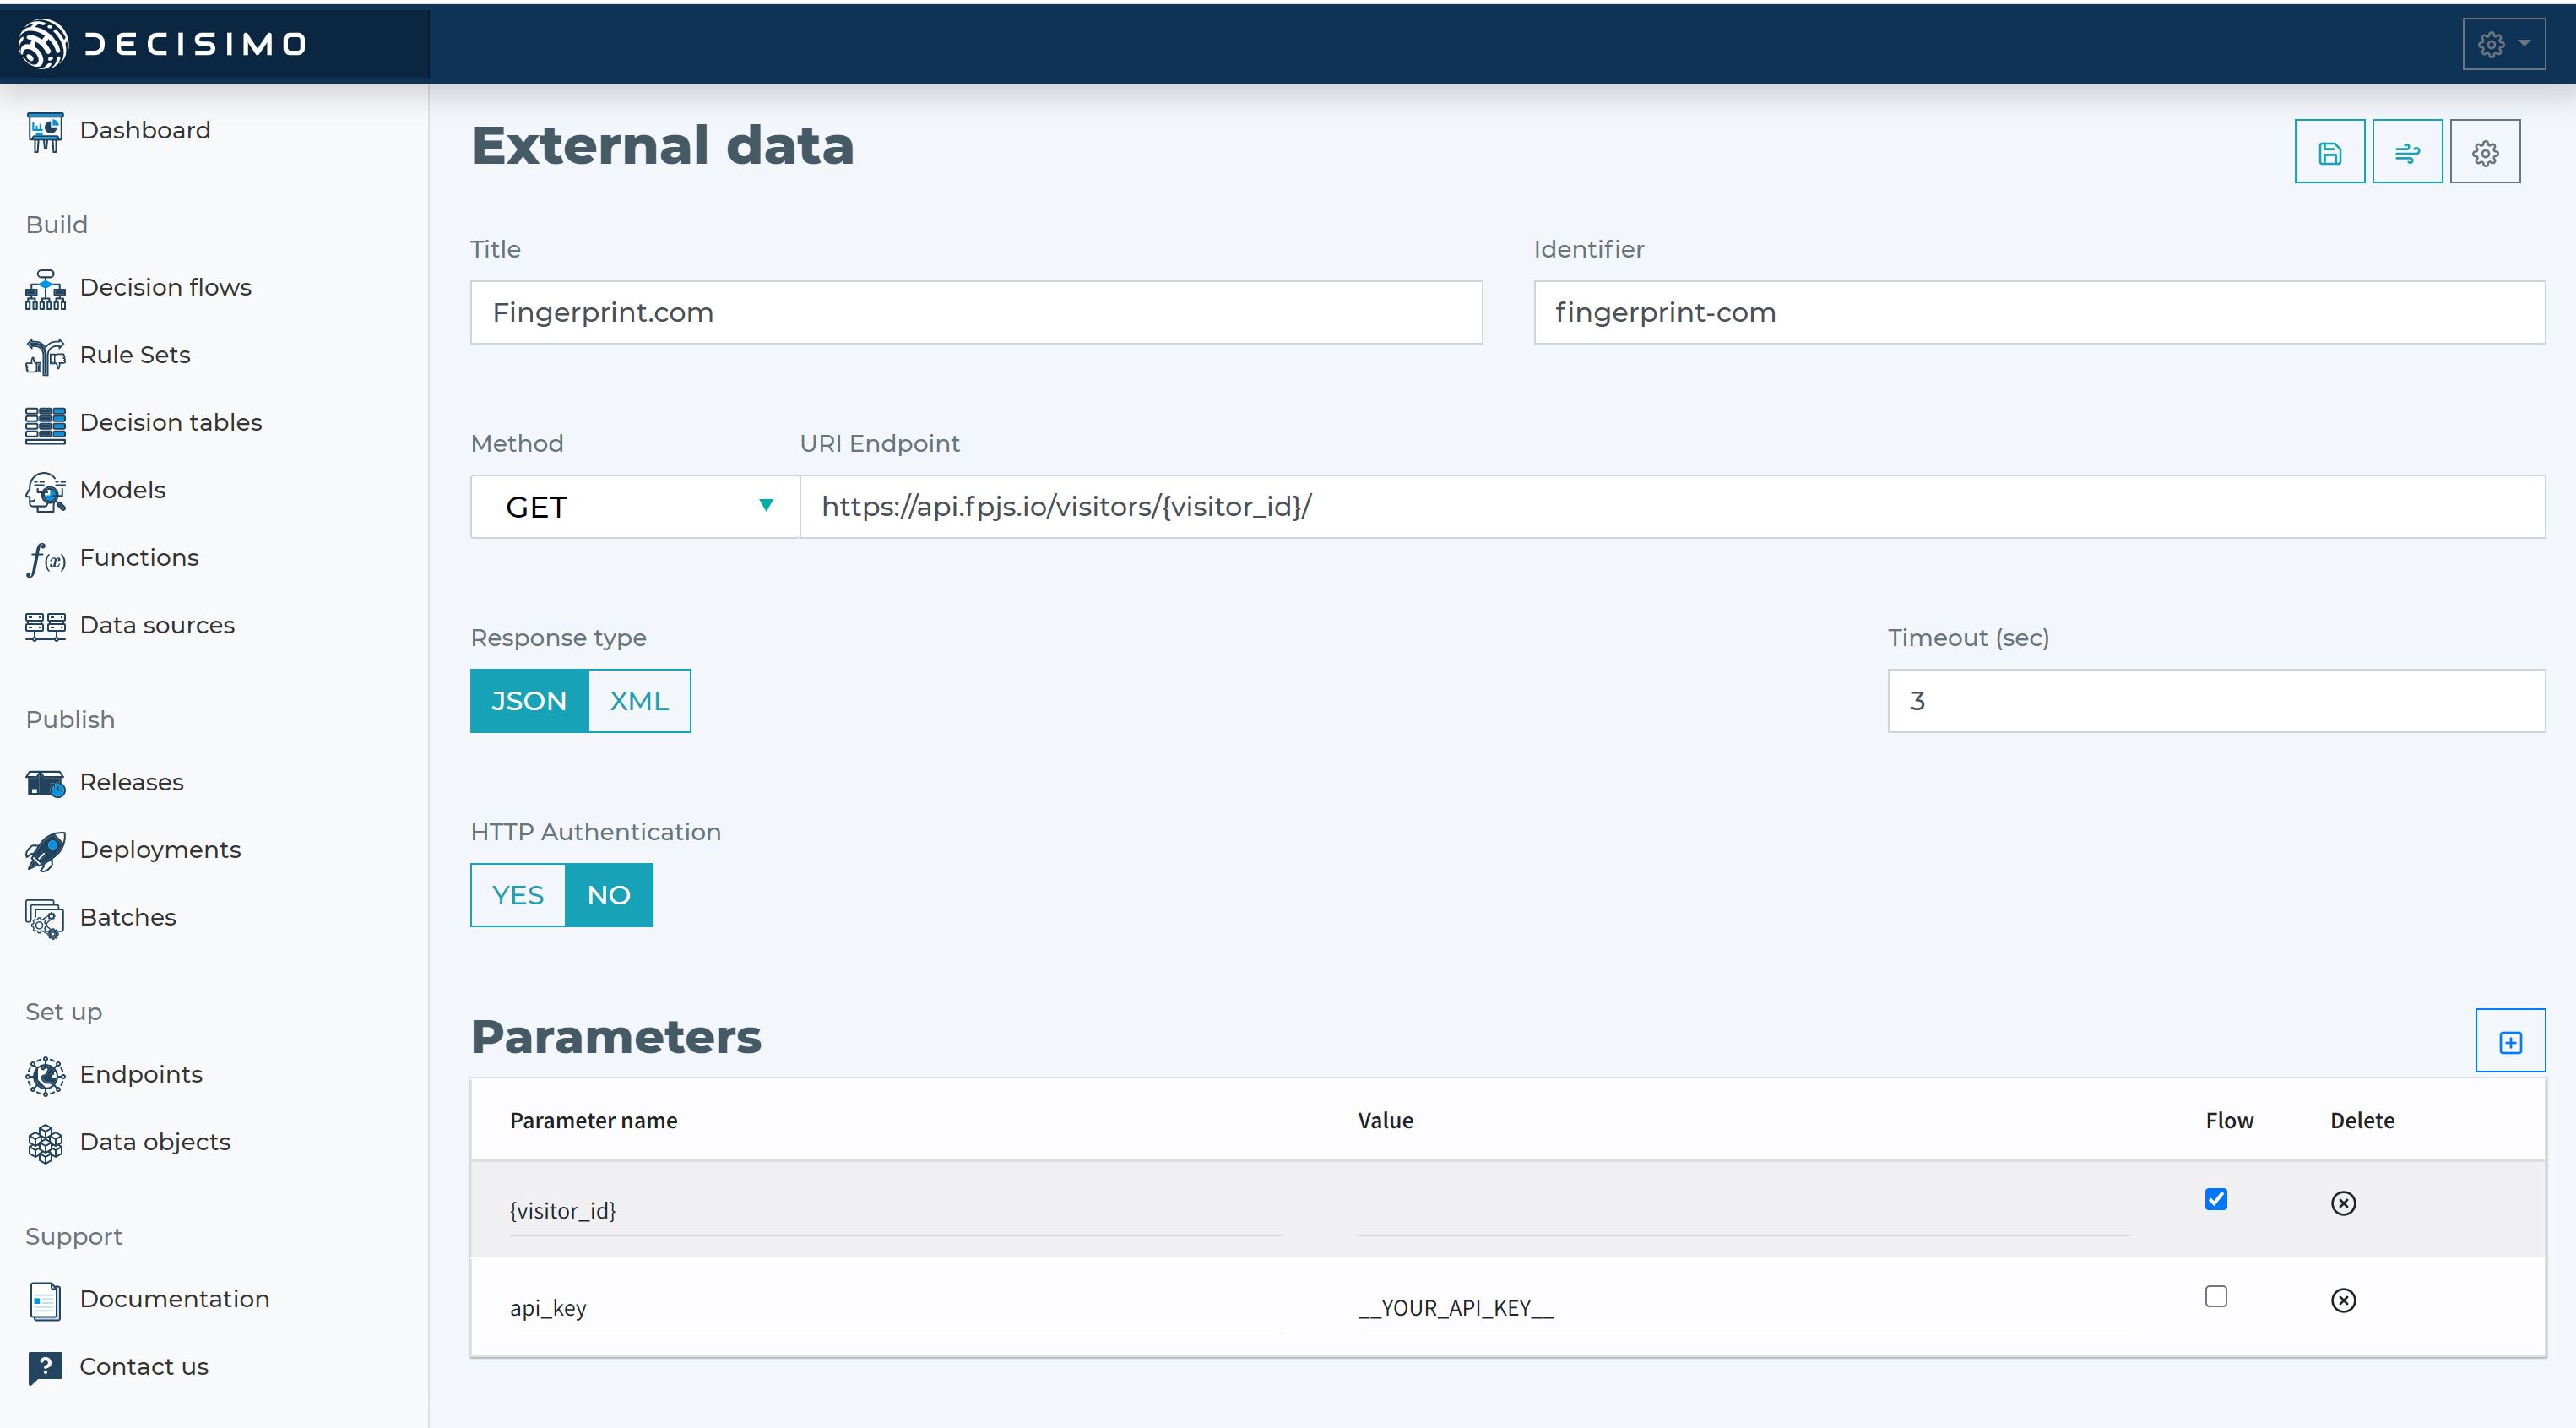
- 在 Data sources 中向 AI Assistant 描述 Fingerprint.com 的设备指纹调用。检查表单中的 HTTP 配置建议,然后应用。
- 在 Data sources 中选择 New,让 AI Assistant 配置服务商,然后检查并应用配置建议。
- 在 External data definition 页面,将 API key 改为从 Fingerprint.com 获取的 Secret key。
-

用示例规则评估响应
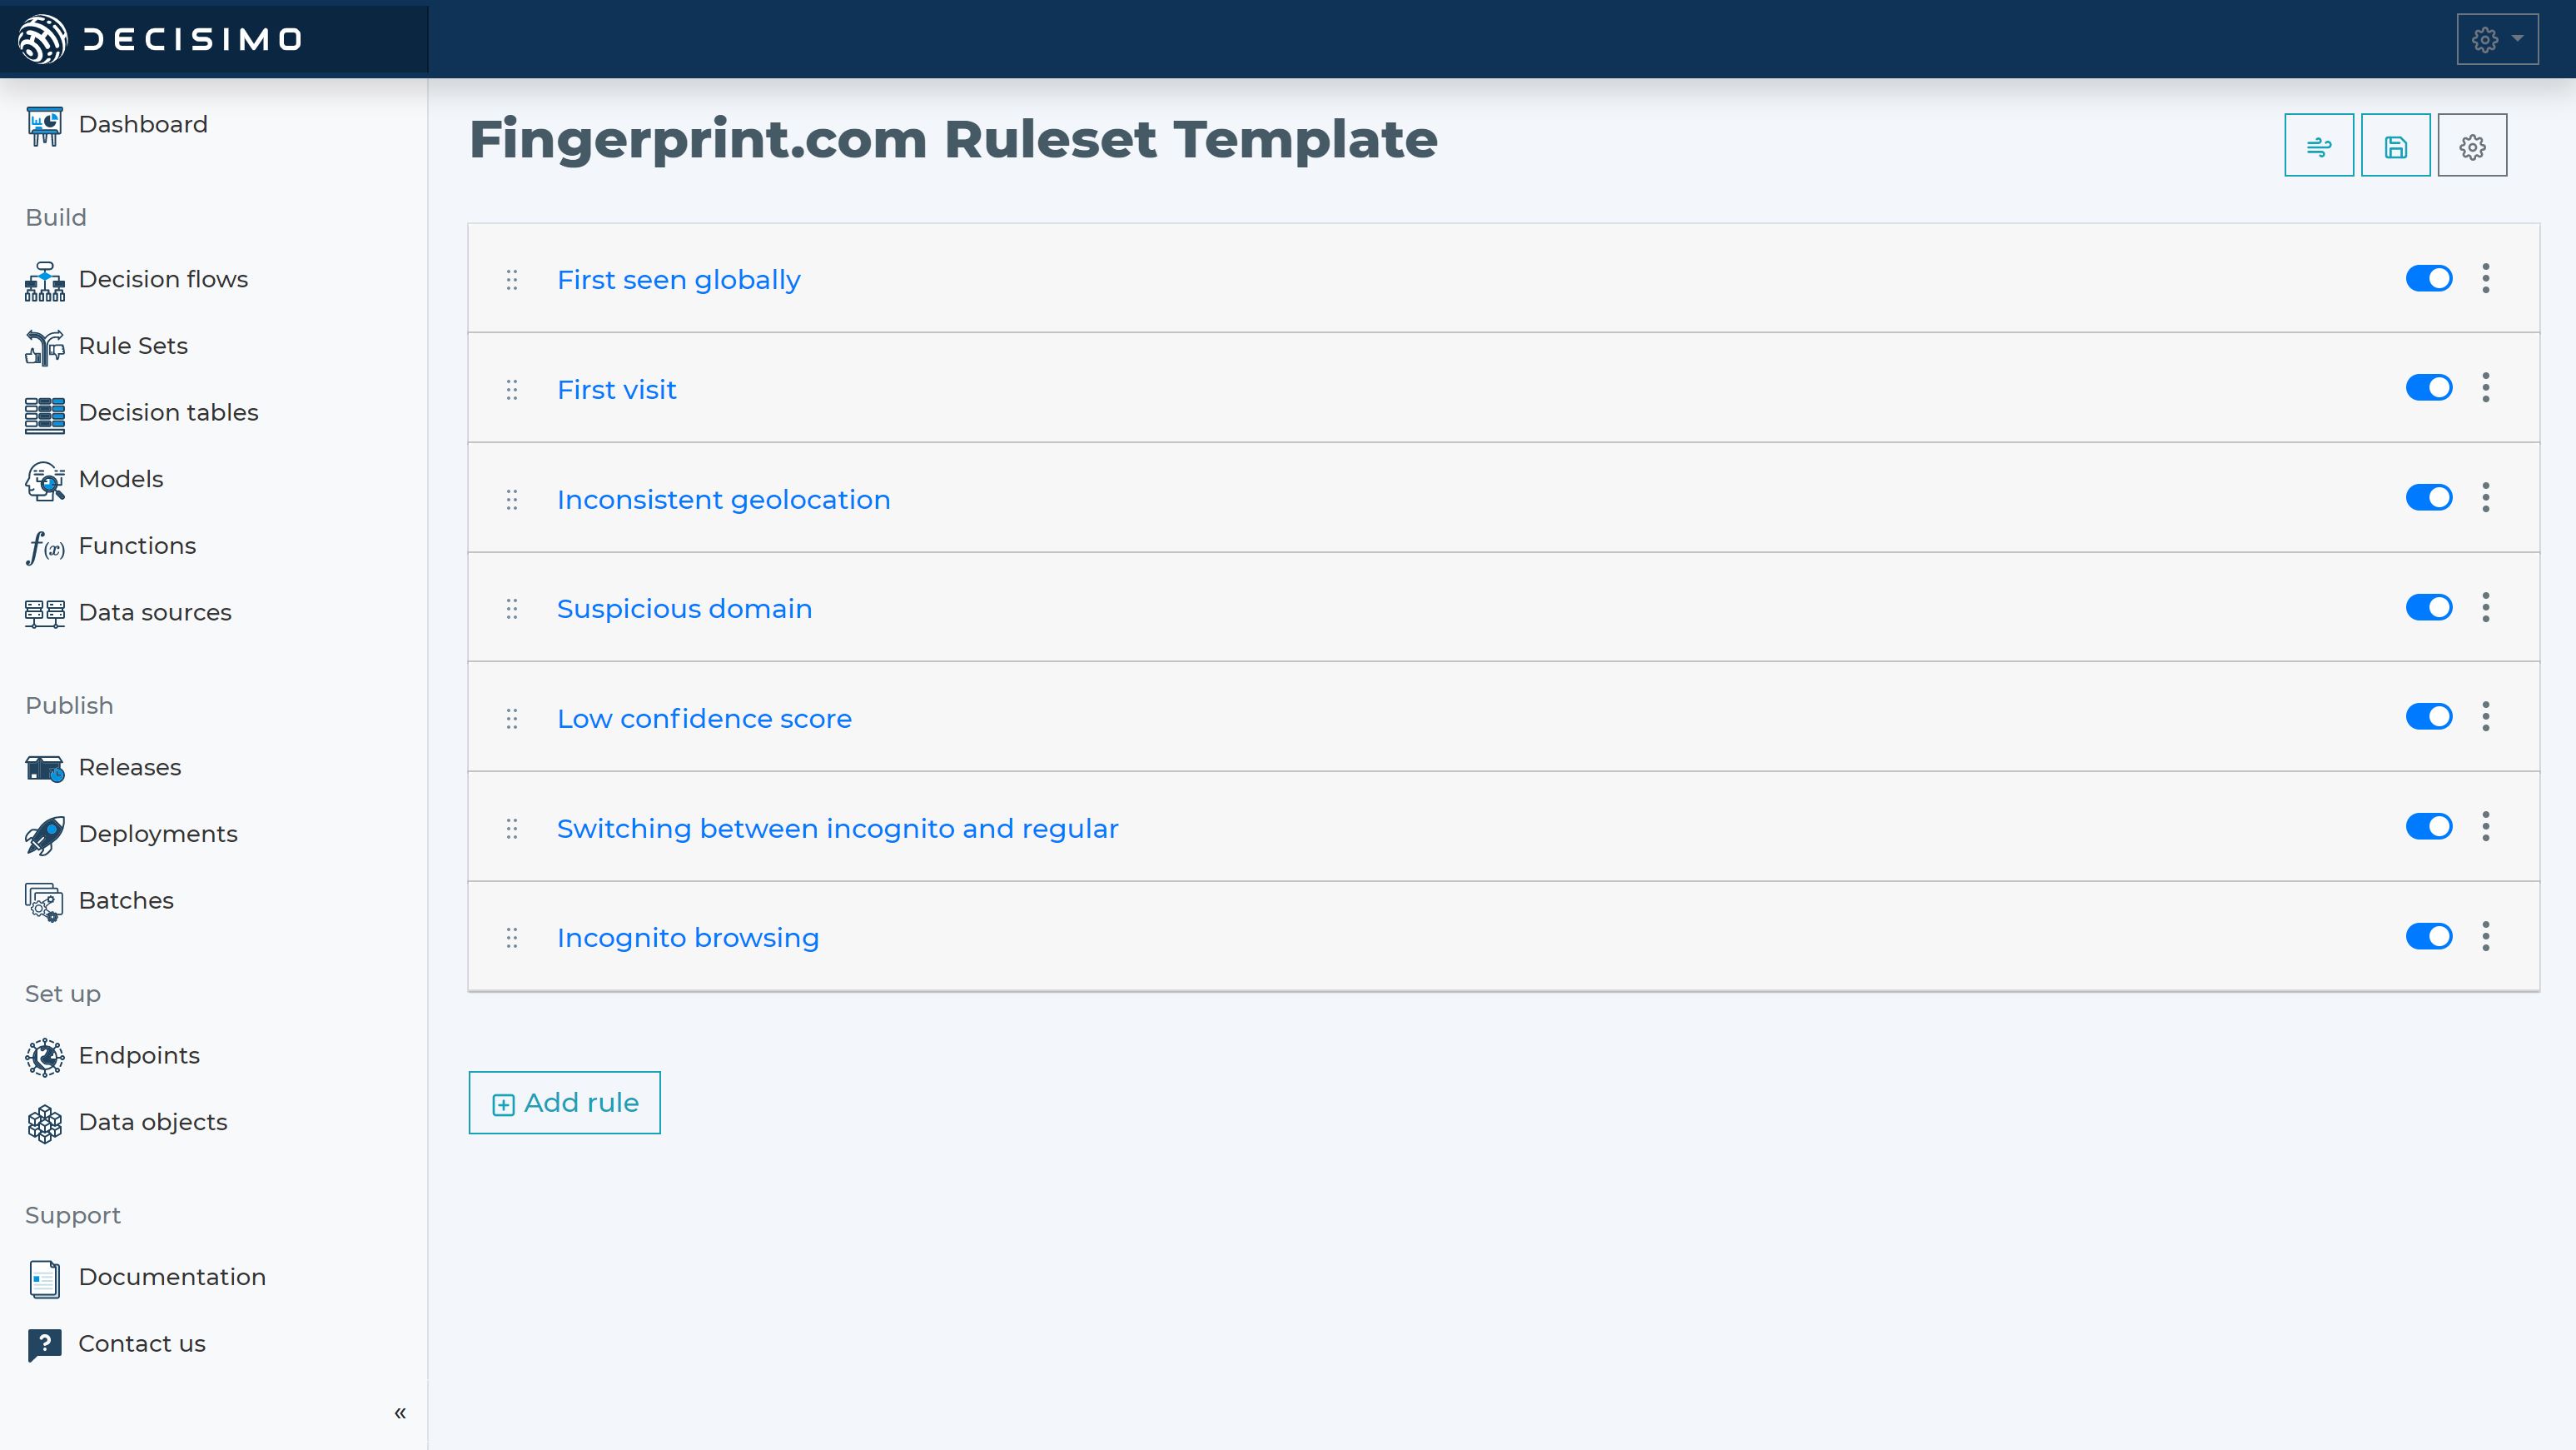
- 收到 Fingerprint.com 的结果后,可以在 Decisimo 中使用示例规则评估响应。我们提供了一组示例规则,供您编写自己的规则集时参考。
-
示例规则:
- 全球首次出现:判断访客的唯一标识是否首次在全球范围内出现。
- 首次访问:判断访客的唯一标识是否首次访问该网站。
- 地理位置不一致:判断访客的地理位置是否发生变化,或与此前访问时相比偏差较大。
- 可疑域名:判断访客是否来自未知域名或 URL,例如电商网站的 URL。
- 置信度较低:判断访客身份信息的置信度是否较低,或信息是否可能不可靠。
- 在无痕和普通浏览模式间切换:访客在无痕和普通浏览模式间来回切换,可能是在试图隐藏身份或行为。
- 无痕浏览:判断访客是否使用无痕模式,这可能意味着访客试图避开检测。
- 这些规则有助于识别欺诈行为和可疑设备。您可以从示例规则开始,再根据具体需求调整规则。
构建包含 Fingerprint.com 的决策流
- 最后,构建一个包含 Fingerprint.com 调用、示例规则和决策表的决策流。在 Fingerprint.com API 调用对应的决策节点定义中,设置 JSON 路径,读取系统传给 Decisimo 的 visitor_id。
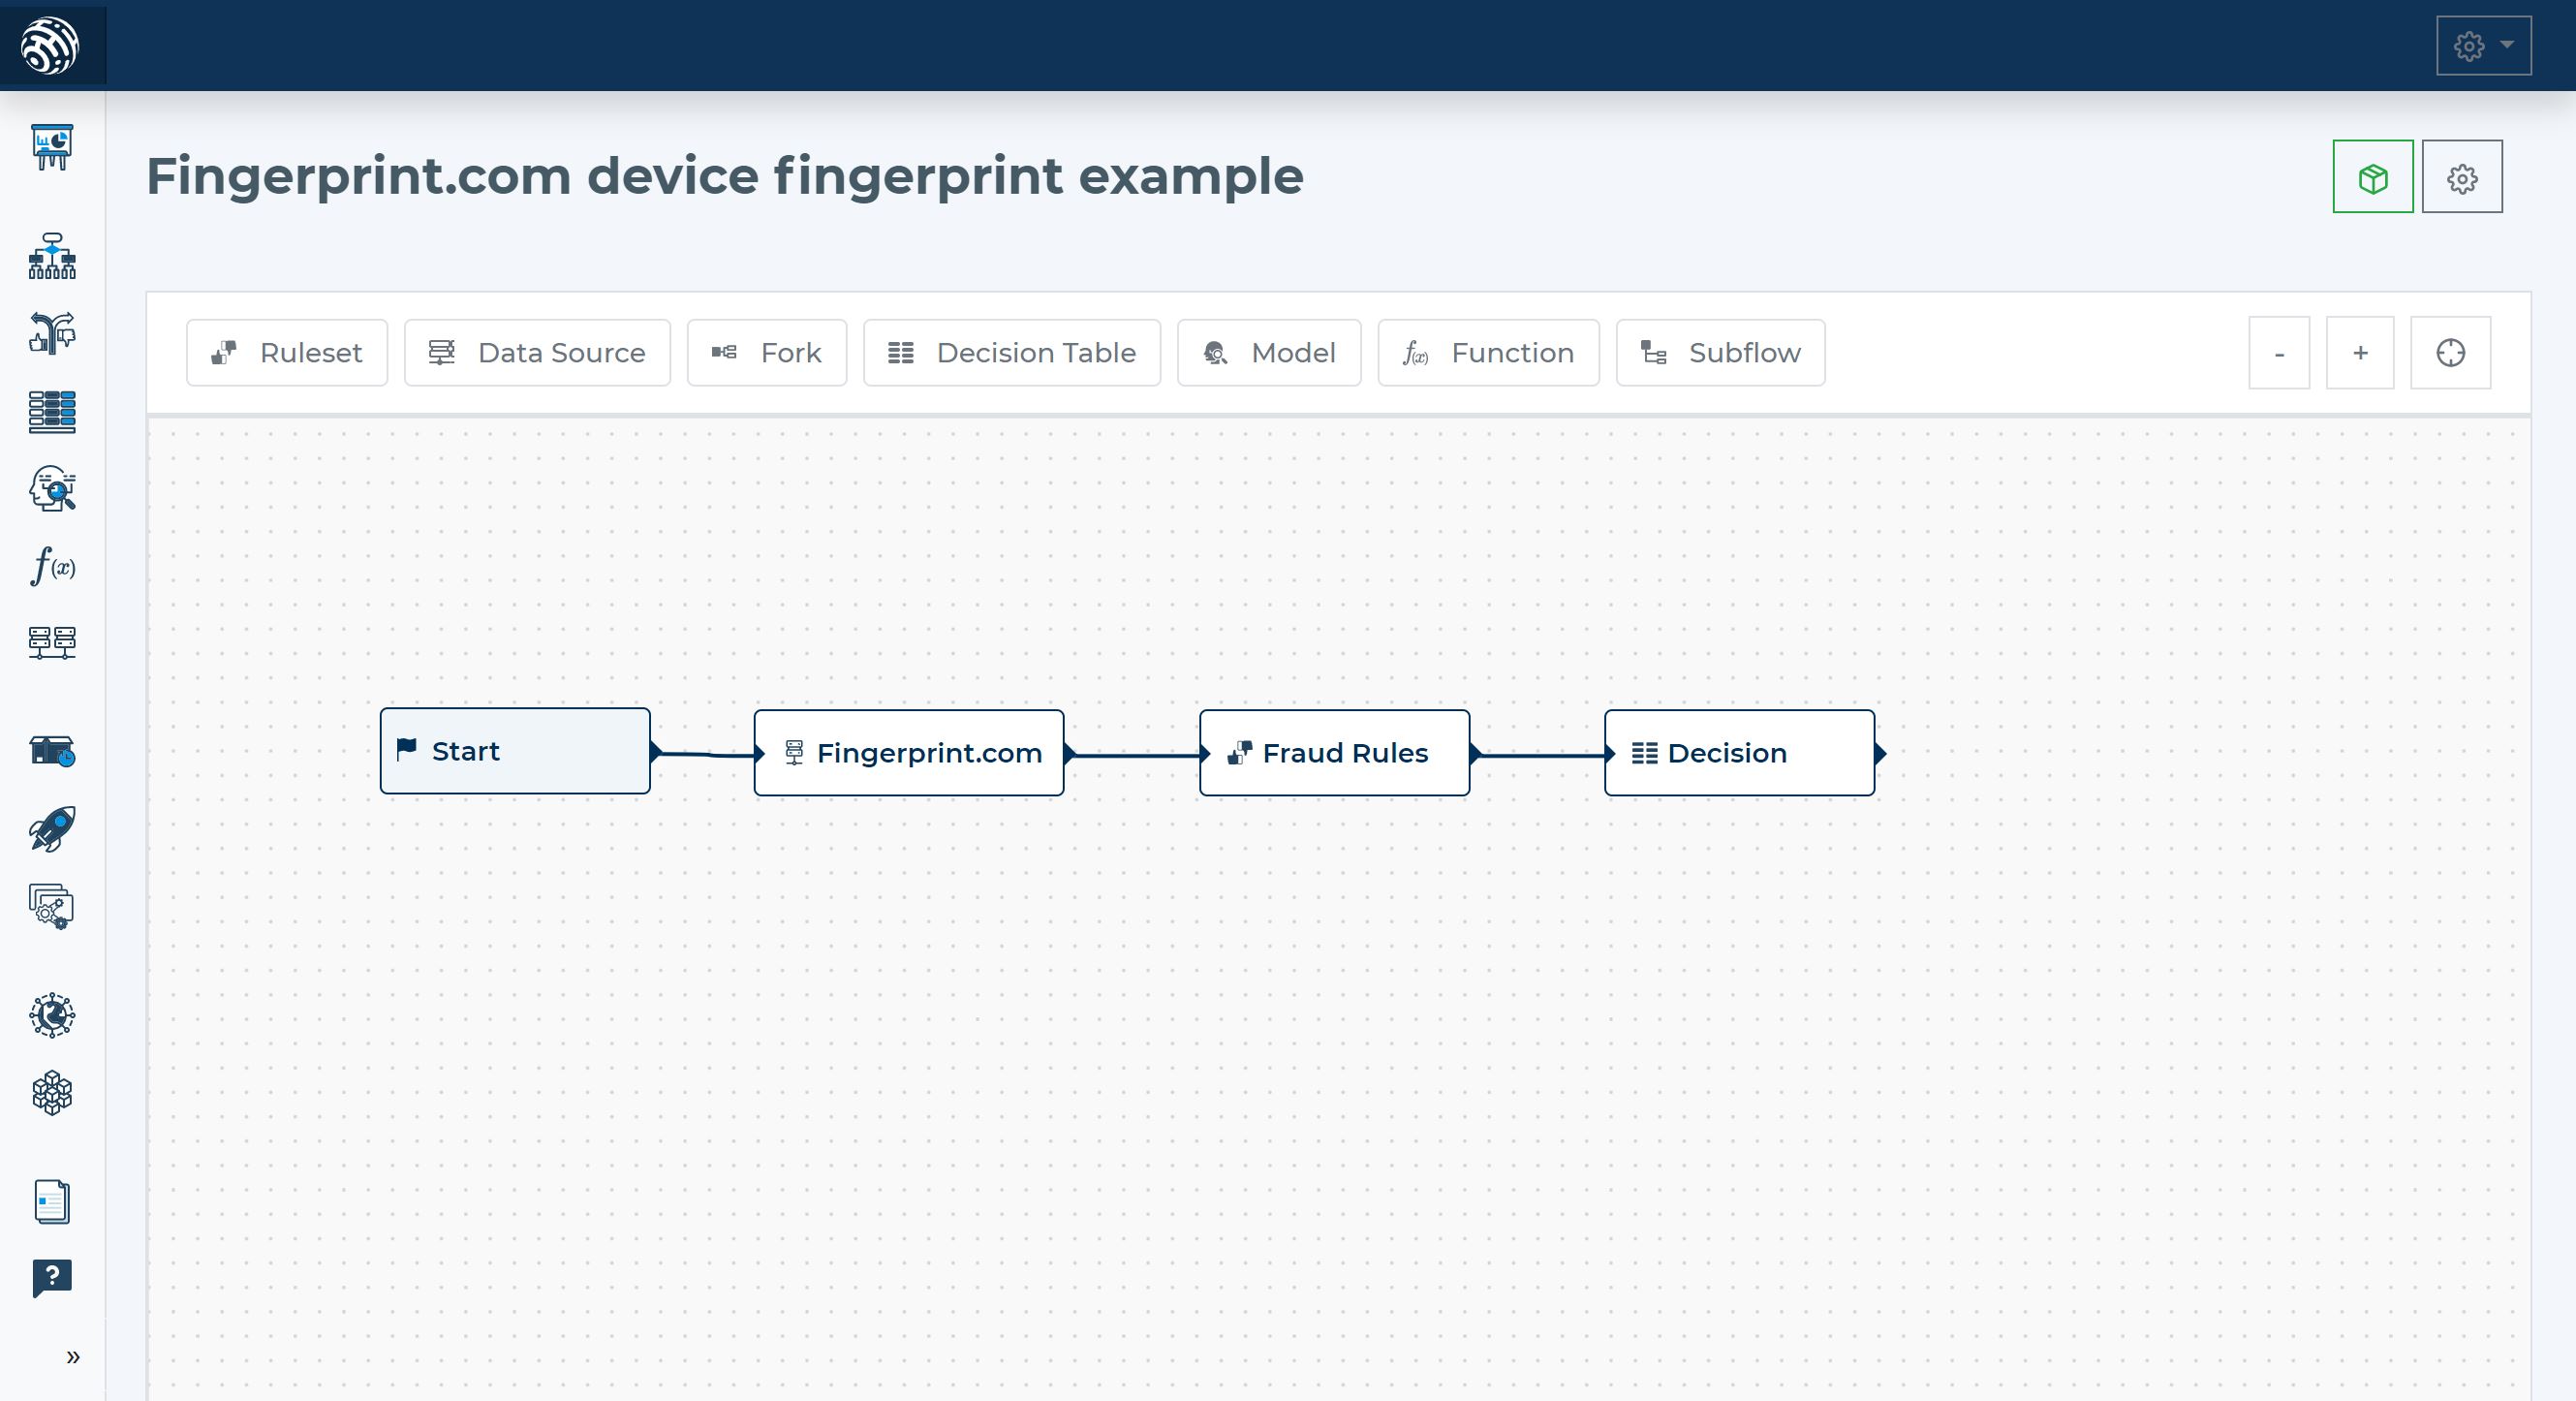
- 决策表位于决策流程的最后,用于根据 Fingerprint.com 返回的设备信息确定相应处理方式。
运行决策
- 发布决策流,将其部署到 endpoint,即可使用 Fingerprint.com 的数据作出决策。
将 Fingerprint.com 接入 Decisimo 并不复杂。使用设备指纹,可以识别欺诈活动和可疑设备,优化用户流程,并衡量营销效果,显著提升线上安全性和用户体验。
按照本指南中的步骤完成接入,即可开始使用设备指纹。
常见问题
如何将设备指纹结果与其他欺诈信号结合使用?
将设备指纹作为一项输入,结合账户使用时长、交易频率、支付信息和已确认的历史结果进行判断。单个较弱的信号可以触发审核或验证,只有多个信号符合损失政策时才拒绝交易。设备被多人共用或重置,并不能证明存在欺诈。
无痕浏览或地理位置变化是否应该触发拒绝?
不应仅凭这些情况拒绝。将无痕浏览或位置变化作为判断背景,再检查风险更高的证据,例如可疑交易模式或相互矛盾的账户信息。隐私设置、出行和网络路由都可能让正常客户出现这些信号。每次出现这类情况都升级处理,会增加操作阻碍,却未必能有效减少欺诈。
Fingerprint.com 响应缓慢或无法使用时,决策流应如何处理?
为请求设置时延预算,使其符合结账或申请流程的响应要求,再为每个风险档位设定备用处理方式。低风险交易可沿用现有决策逻辑,高风险交易可增加验证或审核。故障时对所有交易一律放行,可能造成损失。一律拒绝,则可能在服务中断时挡住正常客户。
发布后如何衡量设备指纹是否改善了反欺诈决策?
统计设备数据可用交易的欺诈损失、误拒率、验证完成率和客户放弃率。选择合适的对照组,与使用原有决策逻辑的结果进行比较,并区分新客户、回访客户和主要渠道。欺诈结果可能延迟出现,因此除了查询失败率和新增响应时间等早期运营指标,也要复盘结果成熟后的数据。
