Comment créer un point d'accès API
Conception
- Définissez la logique de décision à mettre en place dans Decisimo. Préparez ensuite les données à envoyer au moteur de décision. En règle générale, transmettez toutes les données disponibles sur la situation à évaluer.
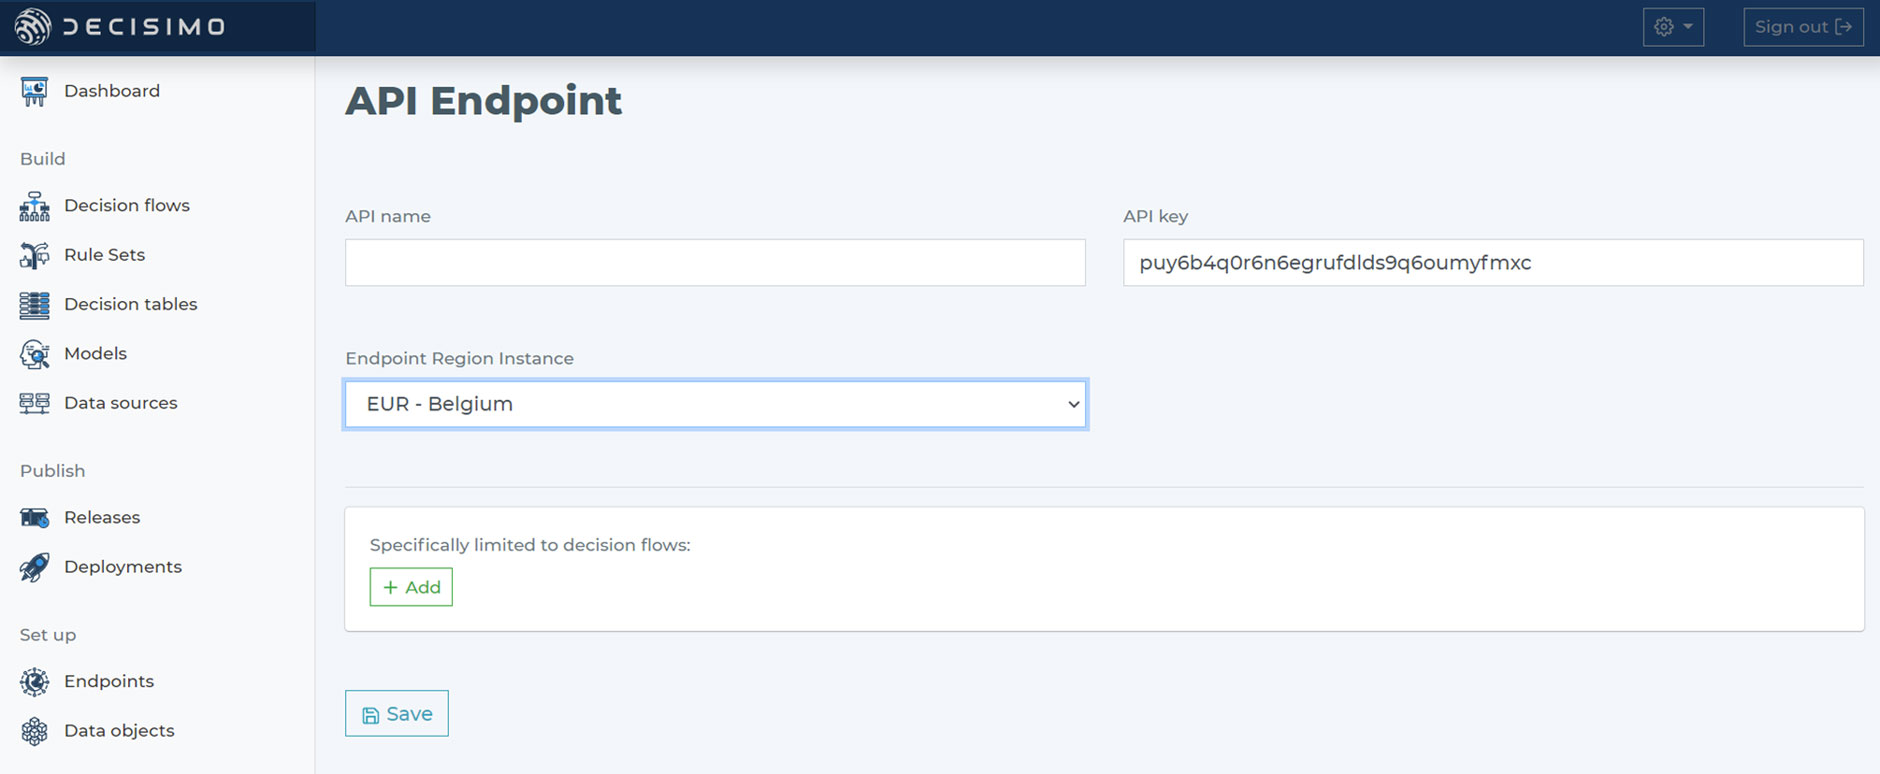
Choix de la région de l'instance
- Pour choisir la région d'un point d'accès API, tenez compte des règles de confidentialité et de protection des données. L'instance correspond à l'environnement où le point d'accès API sera créé.
Il est possible de créer autant de points d'accès API que nécessaire dans différentes régions.
Test du point d'accès API
- Plusieurs points d'accès API peuvent être créés. Prévoyez-en un pour les tests et un autre pour la production. Avant de déployer un nouveau flux de décision en production, testez-le sur le point d'accès API de test avec l'outil de votre choix, comme Postman ou SoapUI.

Corps des requêtes et des réponses
- Les points d'accès API de Decisimo reçoivent des données au format JSON via la méthode POST. La réponse est également au format JSON. Elle reprend le même objet JSON, enrichi ou modifié par le flux de décision.
Déploiement du flux de décision
- Créez votre premier flux de décision et déployez-le sur le point d'accès API pour lancer la prise de décision automatisée.
Questions fréquentes
Quelle quantité de données envoyer à un point d'accès API de décision ?
Transmettez uniquement les champs nécessaires à la logique de décision pour produire un résultat. Associez chaque donnée à une règle ou à un calcul et précisez le traitement des valeurs manquantes ou invalides. Évitez d'envoyer par défaut l'intégralité d'un dossier client. Les champs inutiles augmentent l'exposition des données et compliquent la maintenance du format d'entrée.
Faut-il séparer les points d'accès API de test et de production ?
Oui. Utilisez un point d'accès API de test distinct de celui de production afin que les requêtes de test n'aient aucun effet sur les décisions en cours. Testez la version prévue avec des données représentatives, notez la version testée et vérifiez que la bonne version est déployée en production. Séparez également les identifiants et le trafic de test.
Quels contrôles de sécurité effectuer avant de connecter une application au point d'accès API ?
Utilisez les mécanismes d'authentification et les contrôles réseau pris en charge par le point d'accès API. Stockez les identifiants dans un gestionnaire de secrets, et non dans le code de l'application. Vérifiez que l'application envoie ses requêtes via une connexion chiffrée, puis testez le rejet des requêtes non autorisées. Renouvelez les identifiants conformément aux règles de sécurité de l'organisation.
