Como criar um endpoint de API
Desenhe a lógica
- Defina a lógica de decisão que você quer implementar no Decisimo. Depois, prepare os dados que enviará ao motor de decisão. Em geral, envie todos os dados disponíveis sobre a situação que você quer avaliar.
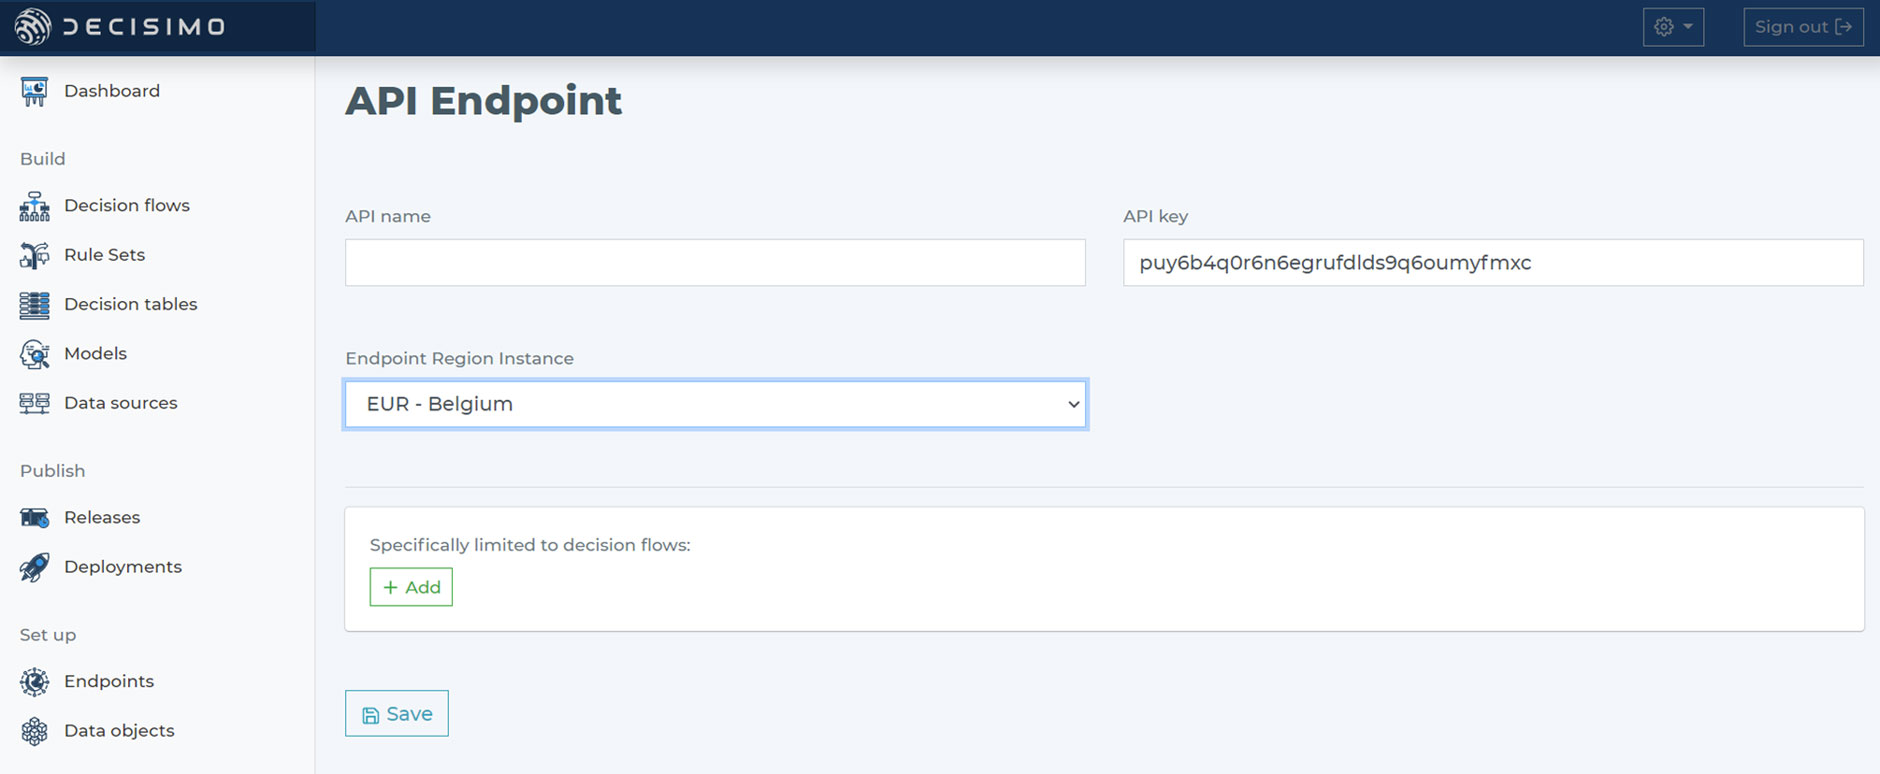
Escolha a região da instância
- Ao escolher a região do endpoint de API, leve em conta as regras de privacidade e proteção. A instância é onde seu endpoint de API será configurado.
Você pode criar quantos endpoints precisar em regiões diferentes.
Teste o endpoint
- Como você pode criar vários endpoints, mantenha endpoints separados para teste e produção. Antes de publicar um novo fluxo de decisão em produção, teste-o no endpoint de teste com a ferramenta que preferir, como Postman ou SoapUI.

Corpo da requisição e da resposta
- Os endpoints de API do Decisimo recebem dados em JSON enviados pelo método POST. A resposta também é em JSON. Ela retorna o mesmo JSON, enriquecido ou alterado pelo fluxo de decisão.
Publique seu fluxo de decisão
- Crie seu primeiro fluxo de decisão e publique-o no endpoint para começar a automatizar as decisões.
Perguntas frequentes
Quantos dados devo enviar a um endpoint de API de decisão?
Envie apenas os campos de que a lógica de decisão precisa para chegar a um resultado. Associe cada dado de entrada a uma regra ou cálculo e defina como o endpoint deve lidar com valores ausentes ou inválidos. Evite enviar o cadastro completo do cliente por padrão. Campos desnecessários aumentam a exposição e dificultam a manutenção do contrato de entrada.
Devo usar endpoints de API separados para teste e produção?
Sim. Mantenha o endpoint de teste separado do endpoint de produção para que as requisições de teste não afetem as decisões em produção. Teste a release prevista com dados de entrada representativos, registre qual release foi testada e confirme que a release correta foi publicada em produção. Mantenha também separados as credenciais e o tráfego de teste.
Quais verificações de segurança devo fazer antes de conectar uma aplicação ao endpoint?
Use os controles de autenticação e de rede disponíveis no endpoint e armazene as credenciais em um gerenciador de segredos, não no código da aplicação. Confirme que a aplicação que faz a chamada envia as requisições por uma conexão criptografada e teste se as requisições não autorizadas são rejeitadas. Troque as credenciais de acordo com a política de segurança da sua organização.
